Ang Self Assessment Questionnaire (SAQ) ay karaniwang ginagamit sa larangan ng Payment Card Industry Data Security Standard (PCI-DSS) upang matukoy kung ang isang merchant o service provider ay sumusunod sa mga pamantayan ng PCI-DSS. Mayroong 8 iba't ibang uri ng SAQ, bawat isa ay para sa iba't ibang uri ng mga organisasyon na humahawak ng impormasyon sa PCI. Ang 8 iba't ibang uri ay matatagpuan sa ibaba:
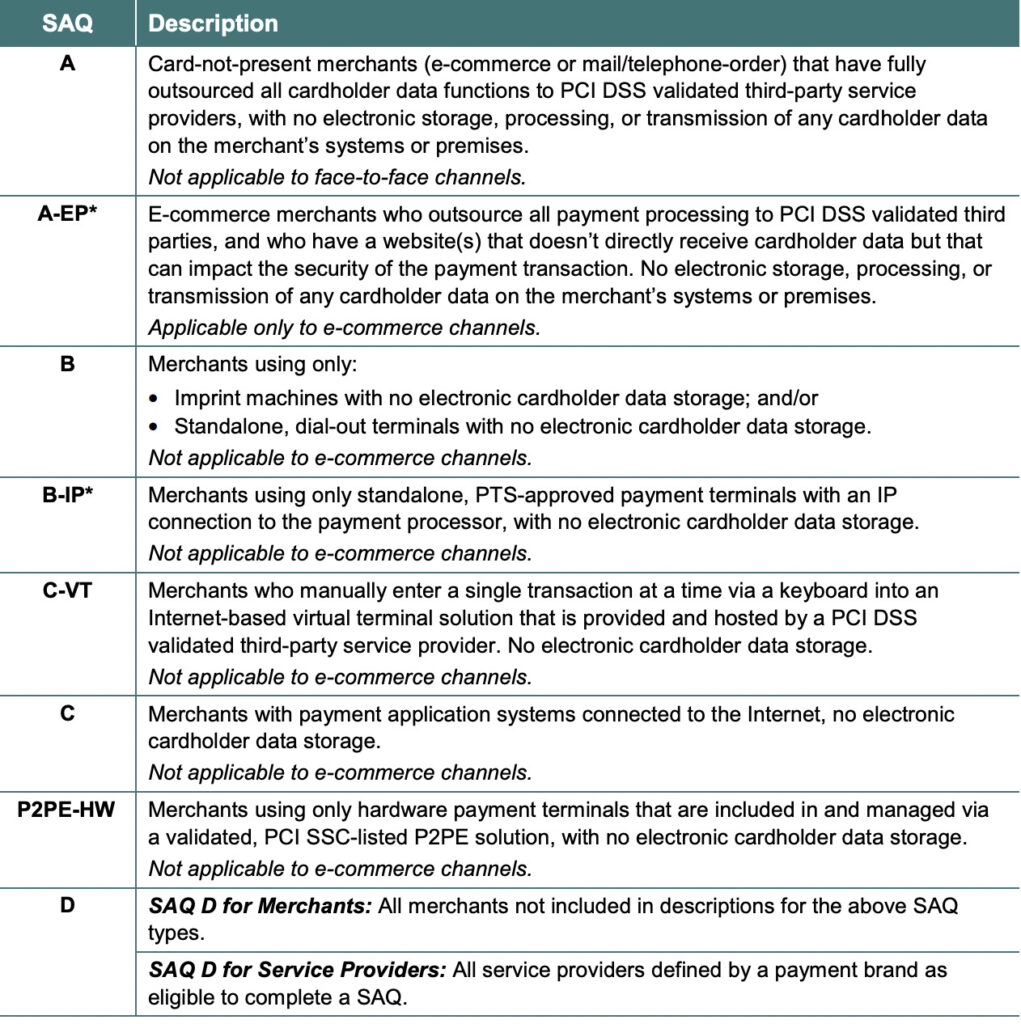
Kung paano mo pinoproseso ang mga credit card at pangangasiwa sa data ng cardholder ay tumutukoy kung aling SAQ ang kailangang punan ng iyong negosyo. Halimbawa, kung wala kang storefront at lahat ng iyong produkto ay ibinebenta online sa pamamagitan ng isang third party, malamang na kwalipikado ka para sa SAQ A o SAQ A-EP. Kung mayroon kang storefront na nagpoproseso ng mga credit card sa pamamagitan ng Internet at nag-iimbak ka rin ng data ng credit card ng customer, malamang na isa kang SAQ D merchant.
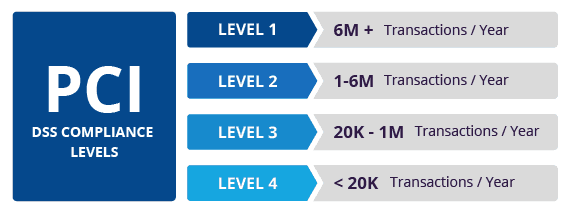
Higit pa sa pagkumpleto ng isang SAQ para sa iyong mga pangangailangan sa pagsunod sa PCI, mayroong pangalawang sukatan na dapat isaalang-alang ng mga SMB – ang dami ng transaksyon. Ang PCI-DSS ay mayroon ding mga hanay ng mga volume ng transaksyon na nagdidikta kung maaari kang mag-self-assess (mas mababa sa 20,000 mga transaksyon sa credit card sa isang taon) at dapat kumuha ng panlabas na QSA (Qualified Security Assessor) kung saan ikaw ay Level 2 o Level 1 na antas ng pagsunod, upang magsagawa ng pag-audit ng iyong kumpanya.
Ang SAQ o Self-Assessment Questionnaire ay hindi lamang isang roadmap sa pagsunod; ito ay isang roadmap sa mas mahusay na cybersecurity. Ang pagpuno ng PCI SAQ ay isa sa mga pinakamahusay na paraan upang matiyak na wala kang nawawalang anumang mga kinakailangan sa seguridad ng negosyo. Bilang karagdagan, ang mga tagaproseso ng merchant ay hindi gustong makipagtulungan sa mga hindi secure na negosyo, kaya karaniwan nilang hinihiling sa bawat merchant na magbigay ng PCI SAQ bilang patunay ng seguridad sa pagbabayad. Kung gumagana ang iyong organisasyon sa data ng PCI, malamang na nakumpleto mo na o kailangan mong kumpletuhin ang isang SAQ, sumangguni sa talahanayan sa itaas kung saan naaangkop ang SAQ sa iyong negosyo. Ang pagtatrabaho sa iyong SAQ ay makakatulong sa iyong matukoy kung ano ang dapat mong gawin, ngunit ang impormasyon sa ibaba ay makakatulong sa iyong pagbutihin ang iyong cybersecurity hygiene nang higit pa.
Mga Karagdagang Rekomendasyon sa Cybersecurity
Bukod pa rito, ang mga rekomendasyong ito sa ibaba ay makakatulong sa iyo at sa iyong negosyo na manatiling ligtas laban sa iba't ibang banta na maaaring kaharapin mo sa araw-araw. Lahat ng mga mungkahing nakalista sa ibaba ay makukuha sa pamamagitan ng pagkuha ng mga serbisyo sa pagbuo ng vCISO Program ng CyberHoot.
Ang lahat ng mga rekomendasyong ito ay nakapaloob sa produkto ng CyberHoot o sa mga Serbisyo ng vCISO ng CyberHoot. Gamit ang CyberHoot, maaari mong pamahalaan, sanayin, suriin, at subukan ang iyong mga empleyado. Bisitahin ang CyberHoot.com at mag-sign up para sa aming mga serbisyo ngayon. Kahit papaano ay patuloy na matuto sa pamamagitan ng pag-enroll sa aming buwanang mga newsletter ng Cybersecurity upang manatiling updated sa mga kasalukuyang update sa cybersecurity.
Pinagmumulan:
Mga Pamantayan sa Seguridad ng PCI
Karagdagang Reading:
Isang Pangkalahatang-ideya ng Pagsunod sa PCI
Ang mga MSP ay Dapat Mangangailangan ng Mga Pagsusuri sa Panganib
Mga Kaugnay na Tuntunin:
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Paalala: Kung nais mong mag-subscribe sa aming newsletter, bisitahin ang anumang link sa itaas (maliban sa mga infographic) at ilagay ang iyong email address sa kanang bahagi ng pahina, at i-click ang ' Padalhan Ako ng mga Newsletter'.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Bago pa man ginawa ni Claude Code...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.