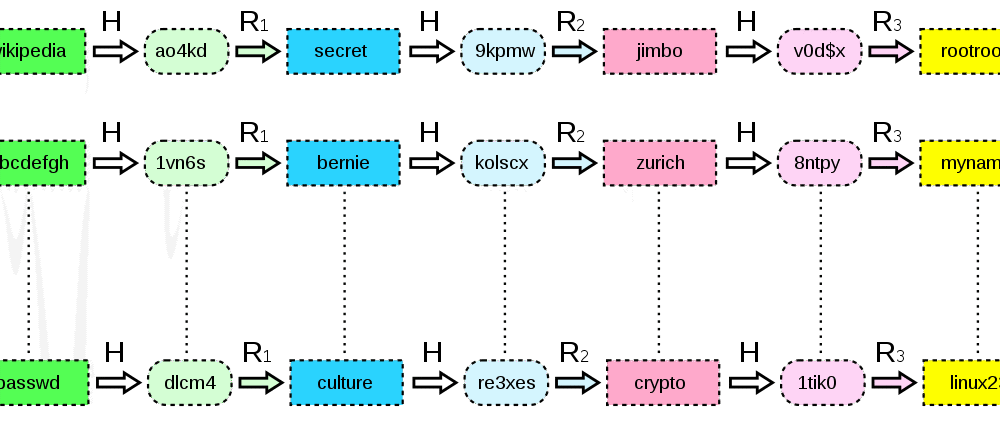
Ang Rainbow Table ay isang mapagkukunang ginagamit para sa pag-hack ng mga cryptographic hash function upang matuklasan ang mga plaintext password gamit ang isang pre-computed authentication database. Gumagamit ang mga solusyon sa Rainbow table ng isang algorithm upang hanapin ang impormasyong kailangan upang mabilis na ma-crack ang mga password hash. Bagama't ang mga modernong password salting at hashing algorithm ay higit na nagpawalang-bisa sa rainbow table, maraming application ang hindi gumagamit ng mga madaling magamit na tool at sa halip ay umaasa sa mga single hash password dahil sa katamaran o kawalan ng pansin sa mahahalagang detalye.
Ang ideya ng paggamit ng mga rainbow table o iba pang paraan ng pag-crack ng hash ay nagmumula sa paggamit ng mga hash ng password sa mga database ng pagpapatunay. Ang anumang system na gumagamit ng mga password para sa pagpapatunay ay dapat mag-imbak ng mga password na iyon sa isang form o iba pa. Ang pinakamasamang kaso ay ang pag-iimbak ng developer ng application ng mga password bilang plaintext na nag-iiwan sa lahat ng password ng mga rehistradong user na lubhang mahina sa hindi awtorisadong pag-access ng mga hacker o kahit na mga panloob na administrator ng system. Bagama't ang hindi magandang kasanayan na ito ay kilala sa loob ng mga dekada, karaniwan pa rin ito sa mga online na aplikasyon.
Ang isang bahagyang ngunit arguably walang kabuluhang bagay na ginagawa ng ilang programmer ay ang magsagawa ng isang hash computation ng password. May mga karaniwang hashing algorithm na nagko-convert ng mga password sa kung ano ang maaaring mukhang randomized na mga string ng mga character ngunit sa katotohanan, ay napakasimpleng i-reverse engineer na may rainbow table. Kapag nag-authenticate ka sa isang system, ang password na iyong ipinasok ay Hashed gamit ang parehong algorithm tulad ng ginamit upang iimbak ang password sa database ng password. Kung tumugma ang mga hash, matagumpay kang napatotohanan. Dito pumapasok ang Rainbow Table.
Iniimbak ng rainbow table ang lahat ng one-way na hash ng mga plaintext na password mula sa 1 character ang haba hanggang 7 o marahil 8 character ang haba. (Ang isang 8 character na rainbow table para sa isang simpleng hashing algorithm ay aabutin ng hanggang 32 Petabytes ng espasyo sa database upang maiimbak!). Kapag ang isang hacker ay nagnakaw ng cache ng mga simpleng hash ng password, maaari nilang tingnan ang halaga ng hash sa rainbow table upang mahanap ang plaintext na password.
Sa pagdating ng password salting na hanggang 32 character, wala nang mga rainbow table para magsagawa ng ganitong mga look-up (Pinagmulan: Rainbow Tables are Dead ). Higit sa lahat, maraming karaniwang binary ang nagsasagawa ng iterative hashing ng mga password. Ito ay kapag ang isang salted password ay paulit-ulit na na-hash, nang ilang beses, at ang pangwakas na hash value, halimbawa, ang ika-764 na hash ng orihinal na salted password, ay iniimbak sa database para sa paghahambing sa hinaharap sa authentication sa application. Hindi maaaring masira ng mga rainbow table ang mga password na ito.
Kapag ang mga hacker ay nagnakaw ng cache ng mga password, mabilis nilang matutukoy kung ang mga password ay na-salted at na-hash ng N bilang ng beses, sa pamamagitan ng paggamit ng rainbow table upang hanapin ang nangungunang 100 password. Kung makakahanap sila ng isang tugma, maaari silang magtrabaho nang pabalik upang matukoy kung ang mga programmer ay tamad at hindi nilalagyan ng asin ang mga password o i-hash ang mga ito nang paulit-ulit o pareho. Masyadong madalas, nilaktawan ng mga developer ang mahahalagang hakbang na ito kaya nasa mga hacker na ngayon ang iyong mga password sa pamamagitan ng reverse engineering ang mga ito sa isang simpleng rainbow table.
Ang mga Rainbow table ay isang mabilis at epektibong paraan ng pag-crack ng mga unsalted at single-hash na password. Kung bumuo ka ng isang application sa iyong SMB, tiyaking itanong kung paano iniimbak ang mga password. Tanungin ang developer kung gaano kalaki ang kanilang SALT (maliit ang 8, sapat na ang 32 character) at pagkatapos ay tanungin kung gaano karaming mga pag-ulit ang ginagawa nila sa mga password bago nila iimbak ang halagang na-hash. Ginagawa ng LastPass ang kanilang password sa pag-hash ng higit sa 100,000 beses sa Master Password. Maaaring sobra-sobra iyon para sa iyong organisasyon, ngunit ilang daan hanggang 1000 ang kailangan.
Kabilang sa mga karaniwang tungkulin ng salting at hashing ang: “ Argon2 , scrypt , bcrypt at PBKDF2 ”.
Anuman ang iyong gawin, ituring ito bilang isang kritikal na kinakailangan sa iyong pagbuo ng application. Kung hindi ka makakabuo ng SSO sa iyong schema ng password, at kailangan mong mag-imbak ng mga hash ng password, dapat mong asin at paulit-ulit na i-hash ang iyong databse ng password gamit ang mga tool na binanggit sa artikulong ito.
Pinagmumulan:
Karagdagang Reading:
Paano I-secure ang Iyong Website laban sa Mga Paglabag sa Data
Encryption, Hashing, at Salting: ano ang pagkakaiba
Mga Kaugnay na Tuntunin:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.