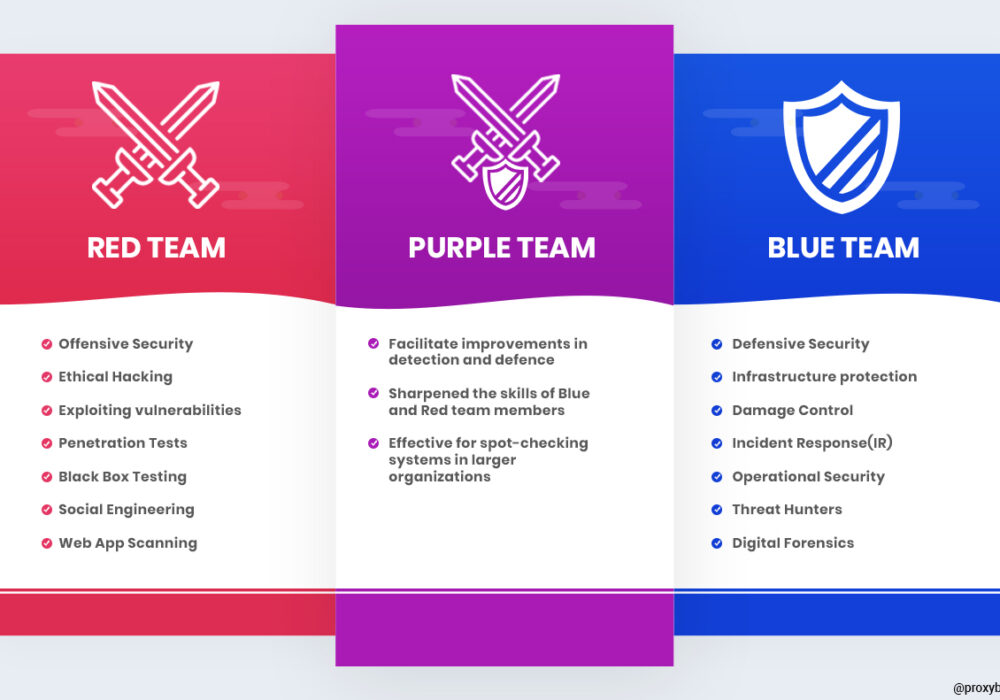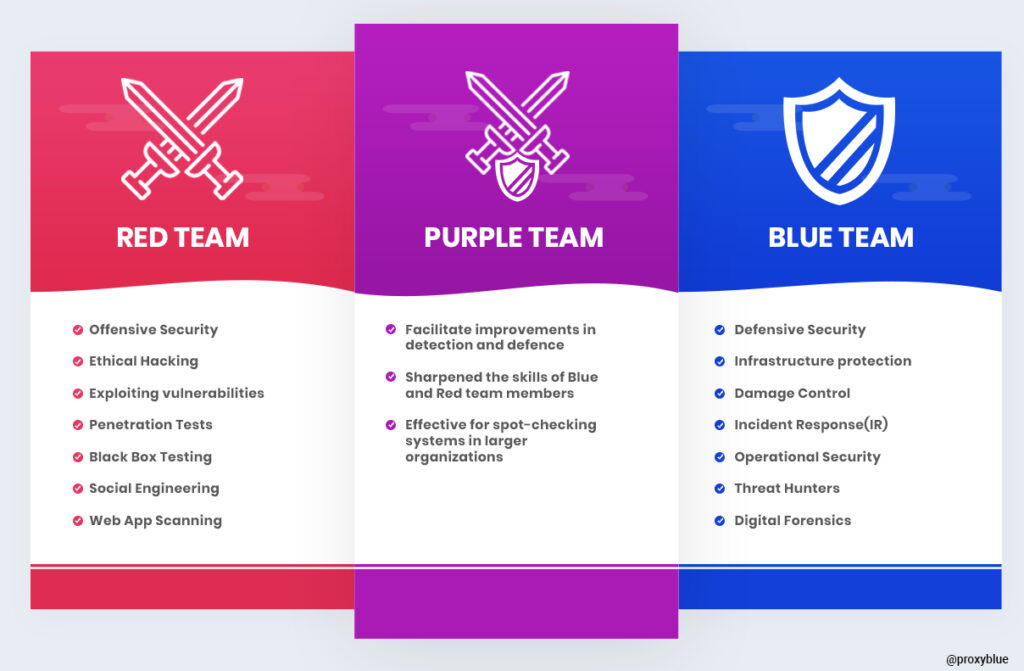
Ang Purple Team ay isang grupo ng mga eksperto sa cybersecurity na gumaganap bilang Blue Team at Red Team sa isang cybersecurity exercise na may layuning magbigay ng mas malakas at mas malalim na aktibidad sa seguridad na naghahatid ng mas pinasadya at makatotohanang katiyakan sa organisasyong sinusubok.
Sa pamamagitan ng pagbabahagi ng datos ng paniktik sa mga red at blue team sa proseso ng purple teaming, mas mauunawaan ng mga organisasyon ang mga Taktika, Teknik, at Pamamaraan (TTP) ng mga hacker . Sa pamamagitan ng paggaya sa mga TTP na ito sa pamamagitan ng isang serye ng mga pagsasanay sa red team, may kakayahang i-configure, i-tune, at pagbutihin ang kapasidad nito sa pag-detect at pagtugon. Ang mga highly experienced red at blue team ay maaaring magbigay ng mga pakikipag-ugnayan sa purple teaming na nagbibigay-daan sa mga organisasyon na sukatin ang kanilang mga kakayahan sa pag-detect at pagtugon sa paraang mas malapit na naaayon sa mga banta sa totoong mundo.
Karaniwang hindi kailangang magpatakbo ng mga pagsasanay na Red, Blue, o Purple Team ang maliliit hanggang katamtamang laki ng mga negosyo. Kadalasang ginagawa ito sa mas malalaking kumpanya na may malaking badyet para sa mga pagsasanay na ito. Ang isang uri ng pagsasanay na Red Team ay ang Penetration Testing, na gaya ng maaaring alam mo, ay nagkakahalaga ng $15,000-$30,000 sa pinakamababa para sa isang mataas na kalidad na pagsubok. Maliban na lang kung ang iyong kumpanya ay may malaking badyet, at may kapanahunan sa cybersecurity sa maraming iba pang mga lugar na mahalaga sa iyong postura sa programa ng cybersecurity na may malalim na depensa, ang pagbabayad ng ganito kalaking halaga para sa isang pagsasanay na red/blue/purple team ay maaaring hindi matalino o abot-kaya para sa iyong organisasyon. Gayunpaman, maraming iba pang bagay ang maaaring gawin ng iyong organisasyon upang mapabuti ang cybersecurity nito nang walang mga proteksyon nang hindi lumalagpas sa badyet gaya ng nakabalangkas sa ibaba. Karagdagang Rekomendasyon sa Cybersecurity
Ang mga rekomendasyong ito ay makakatulong sa iyo at sa iyong negosyo na manatiling ligtas laban sa iba't ibang banta na maaaring kaharapin mo sa araw-araw. Lahat ng mga mungkahing nakalista sa ibaba ay makukuha sa pamamagitan ng pagkuha ng mga serbisyo sa pagbuo ng vCISO Program ng CyberHoot.
Ang lahat ng mga rekomendasyong ito ay nakapaloob sa produkto ng CyberHoot o sa mga Serbisyo ng vCISO ng CyberHoot. Gamit ang CyberHoot, maaari mong pamahalaan, sanayin, suriin, at subukan ang iyong mga empleyado. Bisitahin ang CyberHoot.com at mag-sign up para sa aming mga serbisyo ngayon. Kahit papaano ay patuloy na matuto sa pamamagitan ng pag-enroll sa aming buwanang mga newsletter ng Cybersecurity upang manatiling updated sa mga kasalukuyang update sa cybersecurity.
Pinagmumulan:
Karagdagang Reading:
Red Team VS Blue Team Sa Cybersecurity
Mga Kaugnay na Tuntunin:
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Paalala: Kung nais mong mag-subscribe sa aming newsletter, bisitahin ang anumang link sa itaas (maliban sa mga infographic) at ilagay ang iyong email address sa kanang bahagi ng pahina, at i-click ang ' Padalhan Ako ng mga Newsletter'.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.