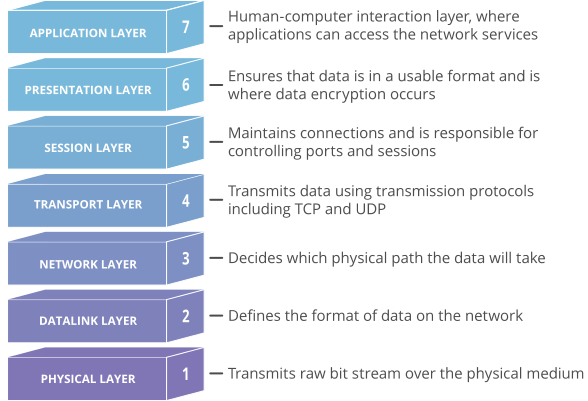
Ang Open Systems Interconnection (OSI) Model ay isang konseptwal na modelo na nilikha ng International Organization for Standardization na nagpapahintulot sa iba't ibang sistema ng komunikasyon na makipag-ugnayan gamit ang mga karaniwang protocol. Sa mas simpleng salita, ang OSI ay nagbibigay ng pamantayan para sa iba't ibang sistema ng computer upang makapag-ugnayan sa isa't isa. Ang OSI Model ay maaaring ituring na isang unibersal na wika para sa computer networking. Ito ay batay sa konsepto ng paghahati ng isang sistema ng komunikasyon sa pitong magkakaibang layer, na ang bawat isa ay nakapatong sa huli.
Ang bawat layer ng OSI Model ay humahawak ng isang partikular na trabaho at nakikipag-ugnayan sa mga layer sa itaas at sa ibaba nito. Ang OSI model ay idinisenyo upang maging matatag, nagtatama ng error, at mahusay. Gayunpaman, kung minsan ay tinatangka ng mga hacker na sirain ang mga indibidwal na komunikasyon sa iba't ibang layer ng OSI Model. Kadalasan ay sinusubukan nila ito gamit ang mga DDoS attack na tumatarget sa mga partikular na layer ng koneksyon sa network; ang mga pag-atake ng application-layer ay tumatarget sa layer 7 at ang mga pag-atake ng protocol layer ay tumatarget sa mga layer 3 at 4.
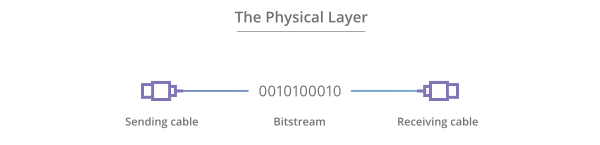
Ang pinakamababang layer ng OSI Model ay elektrikal o optical na nagpapadala ng mga raw unstructured data bits sa buong network mula sa pisikal na layer ng nagpapadalang device hanggang sa pisikal na layer ng receiving device. Maaari itong magsama ng mga detalye gaya ng mga boltahe, layout ng pin, paglalagay ng kable, at mga frequency ng radyo. Sa pisikal na layer, mahahanap ng isa ang 'pisikal' na mapagkukunan tulad ng mga hub ng network, paglalagay ng kable, mga repeater, mga adapter ng network, o mga modem.
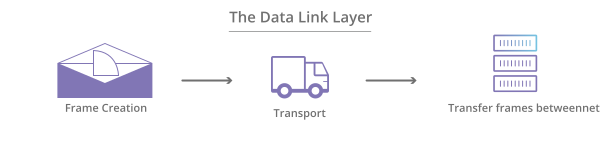
Sa layer ng link ng data, ginagamit ang mga direktang konektadong node upang magsagawa ng paglipat ng data ng node-to-node kung saan naka-package ang data sa mga frame sa pamamagitan ng mga MAC address. Itinatama din ng layer ng data link ang mga error na maaaring naganap sa pisikal na layer.
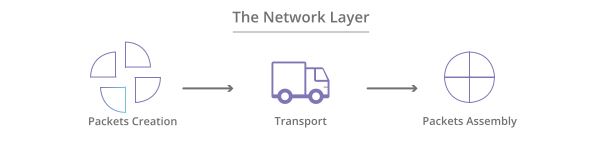
Ang layer ng network ay may pananagutan sa pagtanggap ng mga frame mula sa layer ng data link at paghatid sa kanila sa kanilang mga nilalayon na destinasyon batay sa mga IP address na nasa loob ng frame. Hinahanap ng layer na ito ang patutunguhan sa pamamagitan ng paggamit ng mga lohikal na address, gaya ng IP (internet protocol). Sa layer na ito, ang mga router ay isang mahalagang bahagi na ginagamit upang iruta ang impormasyon kung saan kailangan itong pumunta sa pagitan ng mga network.
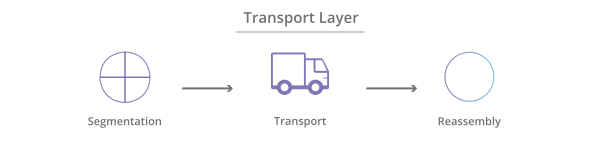
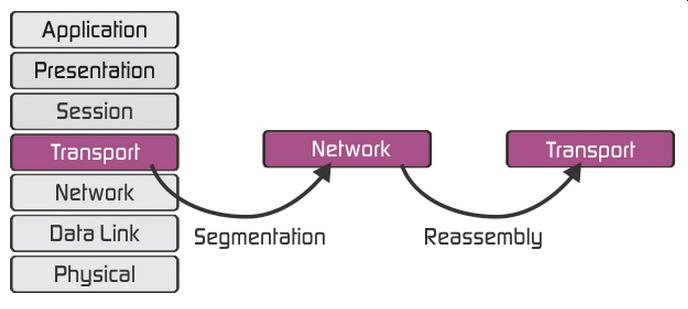
Ang transport layer ang namamahala sa paghahatid at pagsuri ng error ng mga data packet . Kinokontrol nito ang laki, pagkakasunod-sunod, at sa huli ay ang paglilipat ng data sa pagitan ng mga system at host. Isa sa mga pinakakaraniwang halimbawa ng transport layer ay ang TCP o ang Transmission Control Protocol. Ang segmentasyon ng mga packet ay nangyayari sa transport layer upang matiyak ang mahusay na paghahatid ng packet na hindi masyadong malaki (overcapacity) o masyadong maliit (hindi episyente).
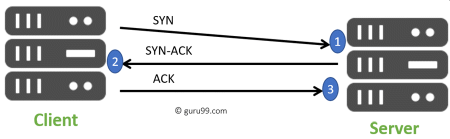
Kinokontrol ng layer ng session ang mga pag-uusap sa pagitan ng iba't ibang mga computer. Ang isang session o koneksyon sa pagitan ng mga machine ay naka-set up, pinamamahalaan, at tinatapos sa layer 5. Kasama rin sa mga serbisyo ng layer ng session ang pagpapatotoo at muling pagkonekta.
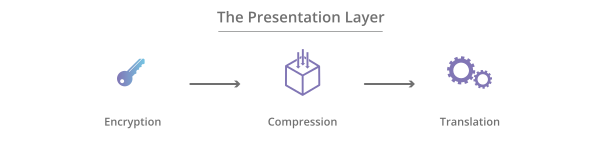
Ang presentation layer ay nag-format o nagsasalin ng data para sa application layer batay sa syntax o semantics na tinatanggap ng application. Dahil dito, minsan tinatawag din itong syntax layer. Ang layer na ito ay maaari ding hawakan ang pag-encrypt at pag-decryption na kinakailangan ng layer ng application.
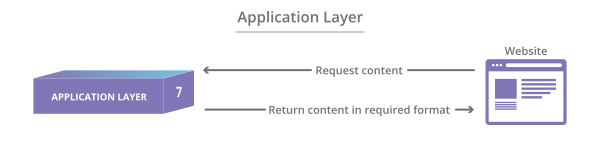
Sa layer na ito, ang end user at ang application layer ay direktang nakikipag-ugnayan sa software application. Nakikita ng layer na ito ang mga serbisyo ng network na ibinigay sa mga application ng end-user tulad ng isang web browser o Office 365. Kinikilala ng layer ng application ang mga kasosyo sa komunikasyon, pagkakaroon ng mapagkukunan, at sini-synchronize ang komunikasyon.
Mahalaga para sa iyong MSP o IT staff na malaman kung ano ang OSI Model at kung paano nito pinangangasiwaan ang impormasyon. Sa usapin ng seguridad, sa loob ng ilang layer tulad ng Layer 2 at Layer 3, maaaring maglagay ng mga karagdagang hakbang sa seguridad, kabilang ang mga VLAN o PVLAN . Gayunpaman, ang OSI Model ay nilalayong gabayan ang mga technology vendor at developer upang ang mga digital communications product at software program na kanilang nilikha ay maaaring gumana nang magkakasama. Ang OSI Model ay nagbibigay ng malinaw na balangkas na naglalarawan sa mga tungkulin ng isang networking o telecommunications system na ginagamit.
Mga Karagdagang Rekomendasyon sa Cybersecurity Ang mga rekomendasyong ito sa ibaba ay makakatulong sa iyo at sa iyong negosyo na manatiling ligtas laban sa iba't ibang banta na maaari mong harapin sa araw-araw. Ang lahat ng mga mungkahing nakalista sa ibaba ay maaaring makuha sa pamamagitan ng pagkuha ng mga serbisyo sa pagbuo ng vCISO Program ng CyberHoot.
Ang lahat ng mga rekomendasyong ito ay nakapaloob sa produkto ng CyberHoot o sa mga Serbisyo ng vCISO ng CyberHoot. Gamit ang CyberHoot, maaari mong pamahalaan, sanayin, suriin, at subukan ang iyong mga empleyado. Bisitahin ang CyberHoot.com at mag-sign up para sa aming mga serbisyo ngayon. Kahit papaano ay patuloy na matuto sa pamamagitan ng pag-enroll sa aming buwanang mga newsletter ng Cybersecurity upang manatiling updated sa mga kasalukuyang update sa cybersecurity.
Pinagmumulan:
Karagdagang Reading:
I-secure ang Iyong Negosyo gamit ang Human Firewall
Mga Kaugnay na Tuntunin:
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Paalala: Kung nais mong mag-subscribe sa aming newsletter, bisitahin ang anumang link sa itaas (maliban sa mga infographic) at ilagay ang iyong email address sa kanang bahagi ng pahina, at i-click ang ' Padalhan Ako ng mga Newsletter'.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Naaalala ko ang mga unang araw ng...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Ang blog ngayong linggo ay may...
Magbasa nang higit pa
Paminsan-minsan, may malware na may kasamang kakaibang trick na sapat na matalino para mapahinto ang mga security researcher at...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.