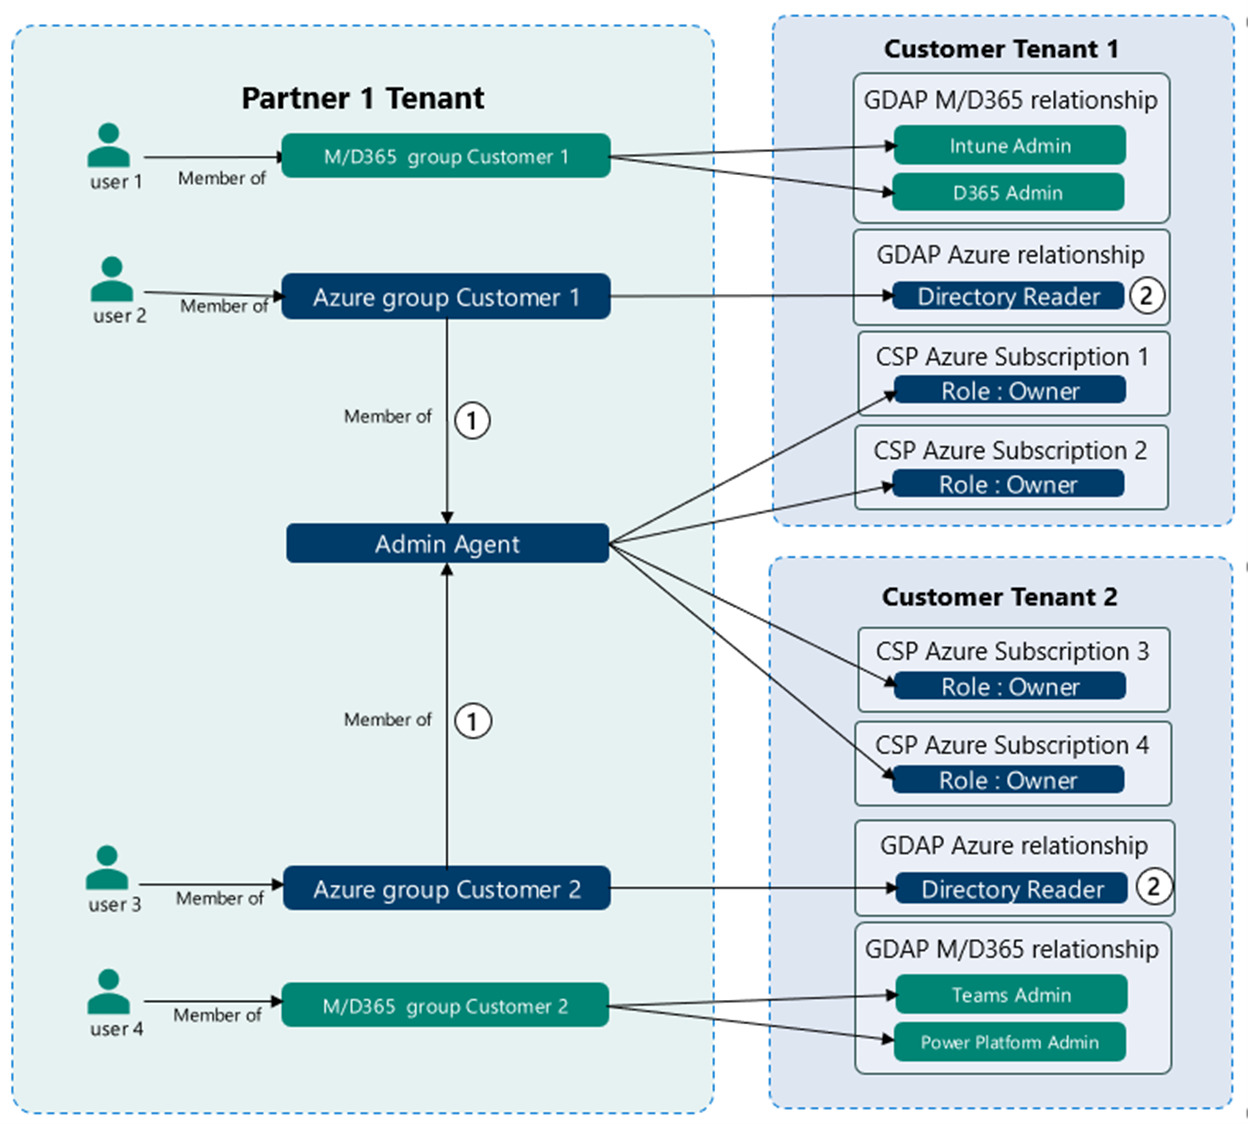
Ang Granular Delegated Admin Privileges (GDAP) ng Microsoft ay isang paraan ng pagtatalaga ng mga partikular na pahintulot pang-administratibo sa mga indibidwal o grupo sa loob ng isang organisasyon sa pamamagitan ng Microsoft Azure. Ang pamamaraang ito ay nagbibigay-daan sa mas pinong antas ng kontrol sa mga aksyon na maaaring gawin ng iba't ibang tauhan. Binabawasan nito ang panganib ng mga hindi sinasadya, hindi awtorisado, o hindi nakikilalang mga pagbabago habang binabawasan ang mga panganib ng karapatan sa mga kumpanyang sinusuportahan ng mga Managed Service Provider (MSP).
Binibigyang-daan ng GDAP ang mga administrator na maglaan ng mga pahintulot para sa mga partikular na gawain o lugar, tulad ng pamamahala ng mga user account, pag-configure ng mga setting ng network, o pag-access ng sensitibong data. Nagbibigay ito sa mga Administrator ng isang lehitimong pangangailangan para sa mga partikular na pribilehiyo upang magkaroon ng access sa kanila, nang hindi kinakailangang magbigay ng ganap na mga pribilehiyong pang-administratibo (mga susi sa kaharian). Sa mga SMB at lalo na sa mga kapaligiran ng MSP, mahalaga ito upang mabawasan ang panganib ng mga paglabag sa data at iba pang mga insidente sa seguridad mula sa mahinang pamamahala sa pribilehiyo.
Ang mga nakabahaging kredensyal ay isang kritikal na panganib sa seguridad sa anumang organisasyon. Bago ang GDAP, maraming negosyo ang magbabahagi ng default na domain administrator account sa lahat ng engineer. Nagdulot ito ng mga hindi kinakailangang panganib mula sa hindi natukoy na mga kritikal na pagbabago na hindi masusubaybayan pabalik sa isang admin. Nagdulot din ito ng mga pagkakalantad nang umalis ang mga empleyado sa kumpanya dahil madalas na nilalaktawan ang pagpapalit ng mga password sa mga account na ito.
Para sa mga MSP, minsan mas malala ito. Sa mga MSP na may pag-iisip sa seguridad, nasiyahan ang bawat kumpanya sa sarili nitong default na domain administrator account. Gayunpaman, kung minsan ang mga password na iyon ay mahuhulaan kung natatangi sa mga kumpanya. Ang pinakamasamang MSP ay maaaring gumamit ng parehong domain admin password sa lahat ng client account. Ang isang simpleng paglabag sa isang account ay maaaring domino sa marami pang ibang mga account. Ito ay isang hamon at at pag-ubos ng oras upang matugunan sa buong industriya ng IT sa loob ng 2+ dekada.
Pinapaganda ng GDAP ang pagiging simple, suportado, at pananagutan sa pangangasiwa ng mga system, server, at network ng teknolohiya ng impormasyon. Dapat itong gamitin ng lahat ng mga organisasyong IT.
Ang pagkakaroon ng fine-grain na kontrol sa mga kritikal na pribilehiyong administratibo ay isang napakalaking benepisyo. Ang pagbibigay ng mga karapatan na magsagawa ng mga partikular na serbisyo sa mga inhinyero nang hindi binibigyan ang master password para kontrolin ang lahat (isang Break Glass account), seryosong nagpapahusay sa seguridad.
Maaari pa ring hindi maganda ang pag-setup ng GDAP, kaya siguraduhing tanungin ang iyong MSP kung ano ang kanilang proseso at patakaran sa pag-aampon nito. Magtulungan upang tukuyin ang isang katanggap-tanggap na halaga ng panganib para sa iyong organisasyon. Lubos kang magiging masaya na ginawa mo ang trabaho nang maaga, dahil ang mga benepisyo ay magtatagal ng mahabang panahon.
Pinagmumulan:
Microsoft: Panimula sa detalyadong mga pribilehiyo ng delegado na admin (GDAP)
T-Minus365: Bidyo sa YouTube.
Karagdagang Reading:
Microsoft: Mga Madalas Itanong tungkol sa GDAP
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Paalala: Kung nais mong mag-subscribe sa aming newsletter, bisitahin ang anumang link sa itaas (maliban sa mga infographic) at ilagay ang iyong email address sa kanang bahagi ng pahina, at i-click ang ' Padalhan Ako ng mga Newsletter'.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.