Ang Cybersecurity Maturity Model Certification (CMMC) ay isang sistema ng mga antas ng pagsunod na tumutulong sa gobyerno, partikular sa Department of Defense (DoD) , na matukoy kung ang isang organisasyon ay may mga hakbang sa seguridad upang ligtas na magtrabaho kasama ang Controlled Unclassified Information ( CUI ) o iba pang kritikal na datos sa negosyo. Ang mga kumpanyang interesado na makipagtulungan sa DoD ay kailangang ma-rate ng CMMC at sumunod sa mga partikular na regulasyon ng CMMC. Nagsimula ang CMMC sa pagbibigay ng mga antas ng sertipikasyon, gayunpaman, tulad ng ipinapakita sa ibaba, sa paglabas ng CMMC 2.0 noong Enero 2022, ibinaba nila ang mga antas sa 3 natatanging antas gaya ng nakabalangkas sa ibaba.
Ang Antas 1 ang dapat ay nakamit na ng karamihan sa mga kumpanya; kabilang dito ang mga pangunahing sistema ng seguridad, kalinisan ng password , at software para sa proteksyon ng antivirus . Kasama sa Antas 3 ang mga proaktibong pamamaraan upang matukoy at mabawasan ang mga banta bago pa man magsimula ang mga ito, pati na rin ang mga sistema at prosesong nakalagay upang i-audit ang imprastraktura, tukuyin ang mga kakulangan, at ayusin ang mga ito. Ang isang Antas 3 na sistema ay patuloy na ino-optimize.
Ang sertipikasyon ng CMMC ay kinakailangan ng mga organisasyong nagpapatakbo gamit ang impormasyon ng DoD. Kung gumagana ang organisasyon gamit ang CUI, maaaring kailangan lang nito ng Level 2 clearance o mas mababa. Kung ang organisasyon ay tumatakbo gamit ang classified na impormasyon, malamang na kailangan nito ng clearance ng Level 3.
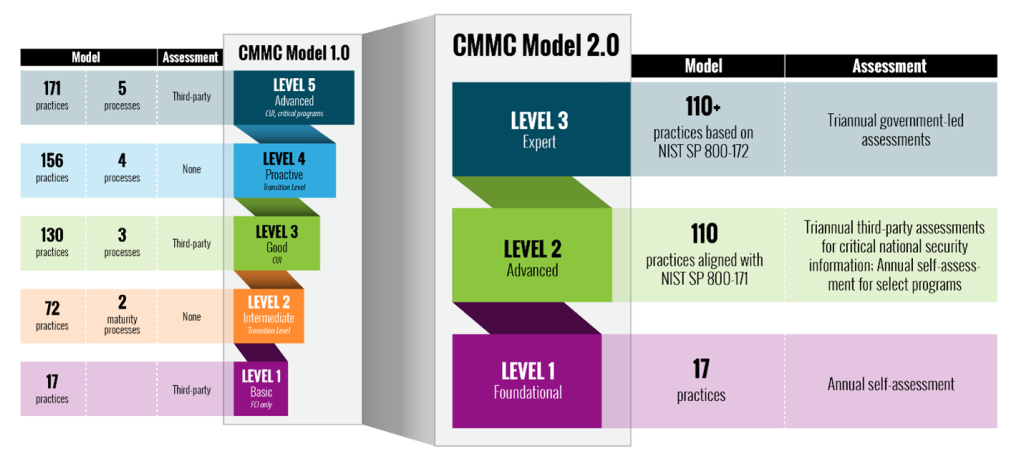
Kung interesado kang makipagtulungan sa gobyerno, maaaring kailanganin ng iyong organisasyon ang pagsunod sa CMMC. Ang mga kinakailangan sa pagsunod sa CMMC ay nag-iiba depende sa kontrata, na may maraming kontrata na nangangailangan lamang ng Level 1 o Level 2 na pagsunod, ngunit ang ilang kontrata ay nangangailangan ng Level 3.
Kung hindi ka nagtatrabaho sa gobyerno, ngunit plano mong magtrabaho sa industriya ng Depensa sa hinaharap, dapat mo pa ring simulan ang iyong paglalakbay sa CMMC. Tinatantya ng marami na maaaring tumagal ng 12 hanggang 18 buwan ang isang organisasyon upang maabot ang pagiging handa sa Antas 2 ng CMMC at mas matagal para sa antas 3.
Dapat ka ring makipag-ugnayan sa isang consultant ng CMMC para tulungan kang maghanda. Maraming mga landas na maaaring tahakin na hahantong sa isang dead end. Ang iba pang mga desisyon sa pagsunod sa CMMC ay hindi pa matutukoy - lalo na kung sino ang maaaring magpatunay sa Antas 2 na pagsunod at kung sino ang kakailanganing ma-certify ng isang lisensyadong organisasyon ng sertipikasyon.
Ang mga pangunahing prinsipyo ng pagsunod sa CMMC ay nauugnay sa maagap at pare-parehong pinakamahuhusay na kagawian sa seguridad batay sa mga layunin ng kontrol ng NIST 800-171. Ito ang mga kontrol na dapat ituon ng karamihan sa mga organisasyon sa pagpapatupad para sa malakas na defense-in-depth cybersecurity program at simpleng dating kapayapaan ng isip.
Ang mga karagdagang rekomendasyon sa ibaba ay makakatulong na maihatid ang iyong organisasyon sa tamang landas patungo sa pagsunod sa CMMC.
Mga Karagdagang Rekomendasyon sa Cybersecurity
Bukod pa rito, ang mga rekomendasyong ito sa ibaba ay makakatulong sa iyo at sa iyong negosyo na manatiling ligtas laban sa iba't ibang banta na maaaring kaharapin mo sa araw-araw. Lahat ng mga mungkahing nakalista sa ibaba ay makukuha sa pamamagitan ng pagkuha ng mga serbisyo sa pagbuo ng vCISO Program ng CyberHoot.
Ang lahat ng mga rekomendasyong ito ay nakapaloob sa produkto ng CyberHoot o sa mga Serbisyo ng vCISO ng CyberHoot. Gamit ang CyberHoot, maaari mong pamahalaan, sanayin, suriin, at subukan ang iyong mga empleyado. Bisitahin ang CyberHoot.com at mag-sign up para sa aming mga serbisyo ngayon. Kahit papaano ay patuloy na matuto sa pamamagitan ng pag-enroll sa aming buwanang mga newsletter ng Cybersecurity upang manatiling updated sa mga kasalukuyang update sa cybersecurity.
Pinagmumulan:
Karagdagang Reading:
Pag-secure sa Depensa Industrial Base
Bagong CMMC 2.0 na Kinakailangan
Ang CyberHoot ay may ilang iba pang mapagkukunan na magagamit para sa iyong paggamit. Nasa ibaba ang mga link sa lahat ng aming mapagkukunan, huwag mag-atubiling tingnan ang mga ito kahit kailan mo gusto:
Paalala: Kung nais mong mag-subscribe sa aming newsletter, bisitahin ang anumang link sa itaas (maliban sa mga infographic) at ilagay ang iyong email address sa kanang bahagi ng pahina, at i-click ang ' Padalhan Ako ng mga Newsletter'.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Naaalala ko ang mga unang araw ng...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Ang blog ngayong linggo ay may...
Magbasa nang higit pa
Paminsan-minsan, may malware na may kasamang kakaibang trick na sapat na matalino para mapahinto ang mga security researcher at...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

