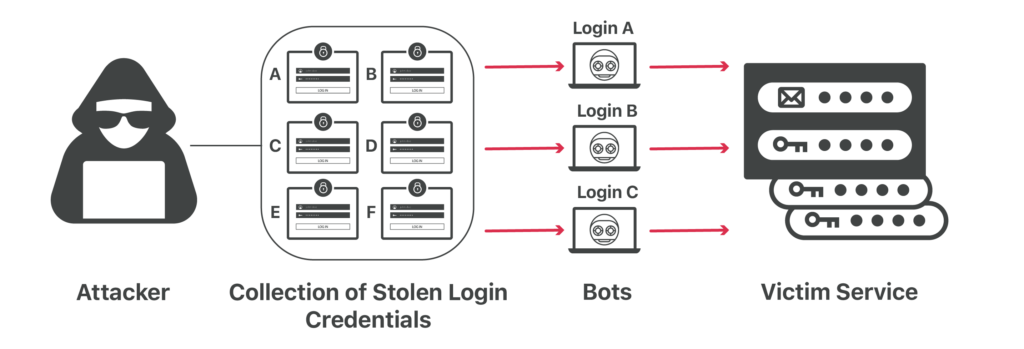
Ang Credential Stuffing ay ang awtomatikong pag-iniksyon ng mga ninakaw na kredensyal ng username at password sa isang web authentication function sa pag-asang makakuha ng hindi awtorisadong pag-access sa mga user account. Kapag nagtagumpay ang pag-login sa account, mabilis na sasakupin ng mga pag-atake ang account. Sa puntong ito, maaaring magsagawa ang hacker ng mga mapanlinlang na transaksyong pinansyal. Sa kaso ng isang email account, sisirain nila ang mga folder ng mga ipinadalang account at binurang item para sa bawat huling email address na available sa kanila. Malamang na i-target nila ang mga indibidwal na ito gamit ang mga bagong phishing attack na nagpapanggap na sila ang pinagkakatiwalaang partido na na-hack ang account.
Karaniwang nakukuha ng mga hacker ang mga ninakaw na kredensyal na ito sa pamamagitan ng mga user na nagki-click sa mga link ng phishing attack at paglalagay ng impormasyon ng kanilang account sa mga pekeng website login. Bilang alternatibo, maaari silang bumili ng mga database ng username at password sa dark web. Panghuli, ang mga propesyonal na hacker ay papasok sa mga sikat na website at magnakaw ng database ng password sa pag-asang hindi ito maayos na na-encrypt gamit ang mga salted at paulit-ulit na na-hash na password.
Pinagmulan: Lihim na Wiki ng Seguridad
Karagdagang Babasahin: Ang Umuusbong na Banta ng Pagpupuno ng Kredensyal
Mga Kaugnay na Termino: Phishing , Spear-Phishing , Trojan Horse
Ang pagpupuno ng kredensyal ay isa pang pag-atake sa cyber na maaaring mabawasan sa pamamagitan ng wastong edukasyon at kamalayan sa cybersecurity. Ang pagtuturo sa mga empleyado at paggamit ng mga bagong pagsubok sa phishing ng CyberHoot ay maaaring mabawasan ang posibilidad na mayroong paglabag sa seguridad dahil sa pagpasok ng isang user ng mga kredensyal sa isang nakakahamak na site. Ang pinakamahusay na paraan upang ipagtanggol laban sa ganitong uri ng pag-atake ay sa pamamagitan ng wastong kalinisan ng password at pagsasanay sa mga empleyado/staff sa mga panganib ng phishing. Ang wastong kalinisan ng password ay maaaring gawing simple sa mga sumusunod na hakbang:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.