Nangyayari ang Buffer Overflow Attack kapag sinusubukan ng isang programa na punan ang isang bloke ng memorya (isang memory buffer) ng mas maraming data kaysa sa dapat na laman ng isang buffer. Ang mga buffer ay mahalagang mga lugar ng imbakan na pansamantalang nag-iimbak ng data habang inililipat ito mula sa isang lokasyon patungo sa isa pa.
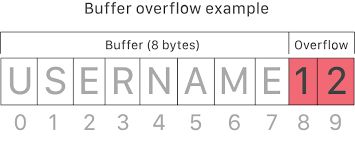
Kapag ang isang hacker ay nagpadala ng mga nakakahamak na input sa isang mahina na application, maaari nilang pilitin ang application na magsagawa ng malisyosong code upang kontrolin ang makina o i-crash ang system. Ang mga kahinaan sa buffer overflow ay kilala na sanhi ng mga pagkakamali ng programmer na madaling maunawaan ngunit mas mahirap iwasan at protektahan.
Sinasamantala ng mga attacker ang mga isyu sa buffer overflow sa pamamagitan ng pag-overwrite sa memorya ng isang application, pagpapalit ng execution path ng program, pag-trigger ng tugon na pumipinsala sa mga file o naglalantad ng sensitibong impormasyon. Halimbawa, maaaring magpakilala ang isang attacker ng karagdagang code, na nagpapadala ng mga bagong tagubilin sa application upang makakuha ng privileged access sa iyong IT system.
Pinagmulan: NetSparker , Imperva
Karagdagang Reading:
Mga Kaugnay na Tuntunin:
Ang pag-iwas sa buffer overflow ay pangunahing nauukol sa mga negosyong bumubuo ng software. Sanayin ang mga developer sa nangungunang 10 pagkakamali ng OWASP sa coding upang matulungan silang maunawaan ang kahalagahan ng mga boundary check at input validation sa code na kanilang isinusulat. Karamihan sa mga static code scanning solution sa merkado ay sumusubok para sa input validation at aalerto sa iyo kung hindi mo ito naitakda nang tama. Palaging bumuo ng static at dynamic code scanning sa iyong software development lifecycle.
Para sa mga negosyong hindi umuunlad, kailangan mong bigyang pansin ang mga kahinaan na maaaring ibunyag sa COTS software na iyong binibili at ginagamit sa iyong negosyo. Minsan magkakaroon sila ng buffer overflow na mga kahinaan na maaaring humantong sa kompromiso ng iyong mga sistema ng pag-compute. Palaging subaybayan ang iyong mga payo sa seguridad ng mga vendor at maglapat ng mga patch sa isang napapanahong paraan upang matiyak na ligtas at secure ang iyong kapaligiran ng software mula sa mga ito at sa maraming iba pang mga kahinaan.
Ang mga pag-atake ng buffer overflow ay madaling mapipigilan maging sa code ng ibang mga tao o sa iyo. Bigyang-pansin ito at iwasan ang isang magastos na pagkakamali.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Naaalala ko ang mga unang araw ng...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Ang blog ngayong linggo ay may...
Magbasa nang higit pa
Paminsan-minsan, may malware na may kasamang kakaibang trick na sapat na matalino para mapahinto ang mga security researcher at...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.