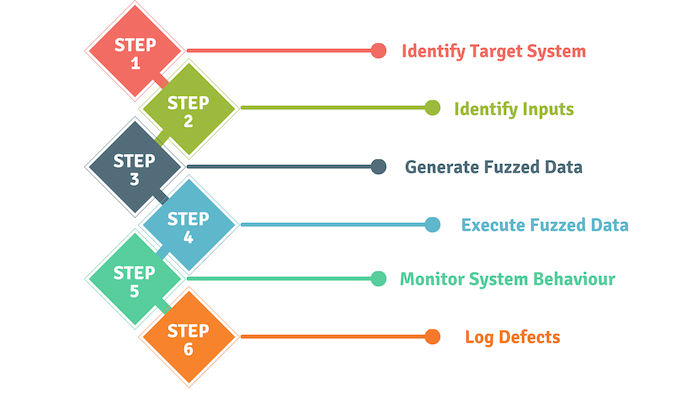
Ang Application Fuzzing, na orihinal na binuo ni Barton Miller sa University of Wisconsin noong 1989, ay isang paraan ng pagsubok na ginagamit upang matuklasan ang mga error sa coding at mga butas sa seguridad sa software, operating system, o network. Ang pamamaraang ito ng pagsubok ay kinabibilangan ng pagpasok ng malaking halaga ng data, na tinatawag na fuzz, sa paksa ng pagsubok sa pagtatangkang mag-crash ang system o magbalik ng mga hindi inaasahang resulta. Kung may mga kahinaan na natagpuan sa panahon ng pagsubok, maaaring gamitin ang isang "fuzzer" bilang isang tool ng software upang makatulong na matukoy ang mga potensyal na sanhi sa likod ng mga kahinaan.
Ang mga "fuzzer" ay pinakamahusay na gumagana sa pamamagitan ng pagtuklas ng mga kahinaan na maaaring samantalahin ng buffer overflow, mga isyu sa denial of service , cross-site scripting at SQL injection. Ang mga taktikang ito ay kadalasang ginagamit ng mga malisyosong hacker na nagtatangkang samantalahin ang mga online application para sa kanilang kapakinabangan. Ang paggamit ng mga pamamaraan ng application fuzzing ay makakatulong sa iyo na maiwasan ang ilang malalaking problema sa seguridad sa hinaharap.
Pinagmulan: TechTarget
Karagdagang Babasahin: Ano ang AI Fuzzing? At Bakit Ito Maaaring Ang Susunod na Malaking Banta sa Cybersecurity
Mga Kaugnay na Termino: Pagsusuri ng Dinamikong Kodigo, Pagsusuri ng Istatikong Kodigo, Kahinaan
Malamang. Ang pagsusuri sa Application Fuzz ay simple, nag-aalok ito ng mataas na ratio ng benepisyo-sa-gastos at kadalasang maaaring magbunyag ng mga seryosong depekto na kung hindi man ay mapalampas o makaligtaan kapag bumubuo ng mga application. Kung ang iyong SMB ay isang software development shop maaari mong isaalang-alang ang pagbuo ng application fuzz testing sa iyong mga proseso ng pagbuo. Gayunpaman, kung mag-isa ay hindi ito makapagbibigay ng kumpletong larawan ng pangkalahatang seguridad, kalidad o bisa ng isang programa. Dapat mong pagsamahin ang fuzzing sa iba pang mga automated na tool para sa software code analysis gaya ng dynamic at static code assessments (mga link sa itaas).
https://www.youtube.com/watch?v=RqrHT93KdgE
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

