May-akda : Katie Boquetti | Editoryal : Craig Taylor
Ang blog ngayong linggo ay may papuri para sa seguridad ng hardware ng Apple. Alam mo, matagal nang ninanakaw ng mga kriminal ang mga iPhone, ngunit inaamin na nila ngayon na hindi nila matatalo ang seguridad ng hardware ng Apple (isang bagay na tinatawag na Secure Enclave ) para magamit ang ninakaw na telepono. Kaya sa halip na atakihin ang telepono para pasukin ito, inaatake nila ang isang bahagi na hindi kayang i-patch ng Apple: ikaw at ako. 🙂
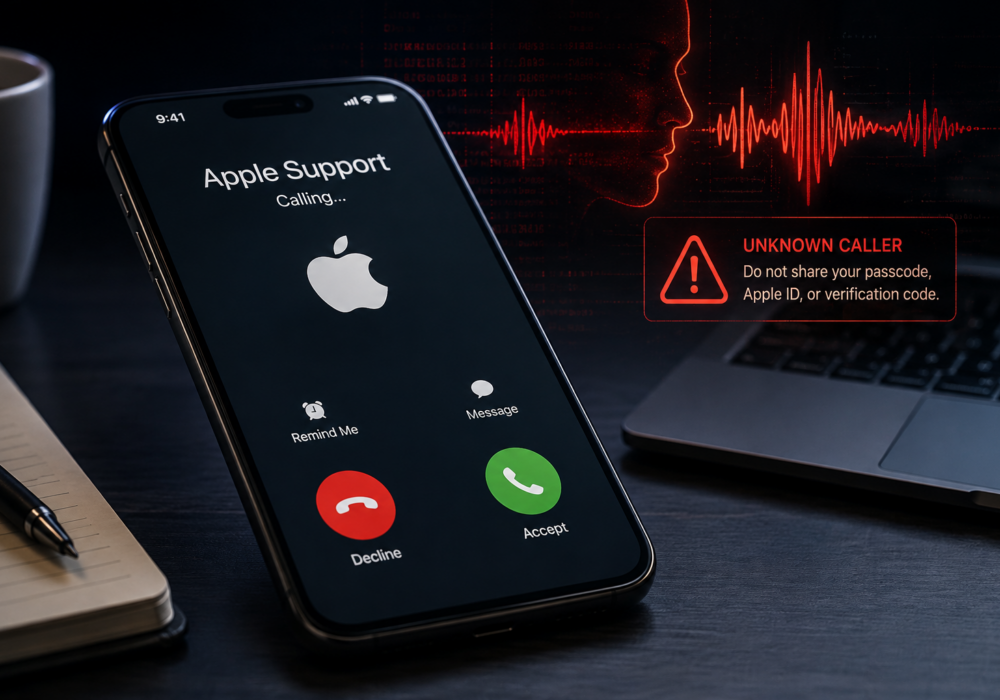
Kilalanin si “Alice mula sa Apple Support.” Isa siyang AI voice agent, nakakapagsalita siya ng tatlong wika, alam niya ang eksaktong modelo ng iyong telepono at kung saan ito nakalagay ngayon, at talagang magalang siya habang binabasa mo nang malakas ang iyong passcode. Peke rin siya, at binabayaran siya ng kanyang mga operator ng halos isang sentimo kada tawag.
Ang presyong iyan ay isa pang bahagi ng totoong kwento rito. Sa loob ng mahigit isang dekada ng paglabas ng iPhone, ang isang nakakakumbinsing panloloko sa telepono ay nangangailangan ng isang bihasang tao na nagtatrabaho sa isa-isang biktima. Ginawang produkto ng AI ang kasanayang iyon bilang isang subscription na tumatakbo nang malawakan, sa iyong wika, kasama ang iyong mga detalye. Ang mga lumang babala na itinuro natin sa mga tao, ang maling gramatika at ang pangkaraniwang "Mahal na Customer," ay halos wala na ngayon.
Bago ka magpatuloy sa artikulo, ang payo ko ay maglaan ng ilang sandali upang paganahin ang "Apple's Stolen Device Protection" isang bagay na naka-off bilang default. Ang pag-enable nito ay nangangailangan ng iOS 17.3 o mas bago at tumatagal ng ilang minuto. Ang mga detalye sa feature na ito ay matatagpuan dito: https://support.apple.com/en-us/102568 , ito ay naka-off bilang default, ang mga hakbang para paganahin ay nasa checklist sa ibaba.
Kung manakaw ang iyong iPhone at hindi maipakita sa iyo ng Find My iPhone kung nasaan ito (madalas itong inilalagay ng mga magnanakaw sa isang murang Faraday bag para patayin ang signal), asahan ang isang tawag sa telepono na binuo ng AI sa isang punto na sinusubukang hikayatin kang huwag ibigay ang iyong passcode. Huwag magpadala sa pain at dagdagan pa ang iyong pinsala sa isang nanakaw na iPhone! Ulitin lamang ang mantra na ito: " walang lehitimong humihingi ng iyong passcode, password, o verification code ". Malinaw na sinabi ito ng Apple dito . Tanggihan ang isang kahilingang iyon, at wala nang natitirang magagawa ang buong operasyon.
Ginawa ng Apple ang hardware na pinakamahirap i-hack at atakehin, kaya ngayon, inaatake ka na ng mga hacker! Manatiling alerto at mag-ingat sa mga tawag na ito na binuo ng AI kapag ninakaw ang iyong telepono.
— Craig Taylor, CEO ng CyberHoot
Narito ang isang senaryo na dapat mong malaman bago pa man ito mangyari sa iyo o sa isang tao sa iyong opisina. Nawala o nanakaw ang iyong iPhone, at pagkalipas ng ilang araw, nakatanggap ka ng tawag mula sa isang taong tila isang kalmado at palakaibigang kinatawan ng Apple Support. Alam niya ang modelo ng iyong telepono. Alam niya kung saan kasalukuyang nakalagay ang iyong telepono sa mapa. Hiningi niya ang iyong passcode para "matulungan siyang tanggalin ang lock."
Hindi siya taga-Apple. Hindi rin naman siya tao. Isa siyang AI voice agent, inuupahan ng isang kriminal, ginawa para hikayatin kang linawin ang iyong passcode, ang iyong Apple ID password, at ang iyong two-factor code, isang magalang na pangungusap sa bawat pagkakataon.
Kamakailan ay naidokumento ng mga mananaliksik sa seguridad sa SOCRadar ang operasyong ito. Ito ay tinatawag na AnonyMousKIT, at sulit itong bigyan ng ilang minuto ng iyong atensyon, gaano man kalaki o kaliit ang iyong organisasyon.
Ang AnonyMousKIT ay isang serbisyo ng phishing na ginawa para sa isang trabaho: ang pag-unlock ng mga ninakaw na iPhone sa pamamagitan ng panlilinlang sa may-ari na ibigay ang kanilang mga kredensyal. Itinatali ng Activation Lock ng Apple ang isang telepono sa Apple ID ng may-ari nito, kaya mananatiling walang silbi ang isang ninakaw na telepono hanggang sa alisin ng magnanakaw ang lock na iyon. Sa halip na i-hack ang Activation Lock, nagbabayad ang mga kriminal para sa access sa isang mahusay na platform na direktang nakikipag-ugnayan sa mga biktima at maayos na humihingi ng tulong.
Ang platform ay tumatakbo na parang isang maliit na kumpanya ng software. Nagbebenta ito ng mga credit bundle, nag-aalok ng mga tier ng subscription, at naaabot ang mga biktima sa limang channel mula sa iisang ninakaw na data ng telepono: email, text message, WhatsApp, isang recorded voice call, at isang live AI voice agent.
Ang persona ng AI sa likod ng mga tawag na ito ay tinatawag na "Alice mula sa Apple Support," at nagsasalita siya ng Ingles, Espanyol, at Portuges depende sa target. Nakuha ng mga mananaliksik ang 200 talaan ng tawag na nauugnay sa persona na ito, karamihan ay nakalagay sa mga numero ng telepono sa Brazil sa pagitan ng Agosto 2025 at Mayo 2026.
Ang isang karaniwang tawag ay sumusunod sa isang simpleng script. Kinumpirma ni Alice na kausap niya ang may-ari ng telepono, hiningi ang apat o anim na digit na passcode, at babasahin muli ang mga numero para masuri muli. Pagkatapos ay ipinaliwanag niya na may bumisita sa isang Apple Store para subukang tanggalin ang Activation Lock, at tinanong kung may dumating na recovery text. Ang tanong na iyon ang magse-set up ng susunod na kahilingan, ang password ng Apple ID at isang live two factor code.
Ang pagpapatakbo ng lahat ng 200 na tawag na ito ay nagkakahalaga ng wala pang dalawampung dolyar sa kabuuan. Ang mga nakakakumbinsing multilingual na panloloko sa telepono ngayon ay nagkakahalaga ng halos isang sentimo bawat pagtatangka. Ang pagbaba ng presyong iyon ay nararapat sa iyong atensyon nang higit pa kaysa sa anumang pangunahing bilang ng mga biktima.
Gumagana ang scam dahil gumagamit ito ng totoong impormasyong nakuha direkta mula sa ninakaw na device, kabilang ang eksaktong numero ng modelo ng Apple at ang live na lokasyon nito mula sa Find My. Ang mga biktima na nagki-click sa isang naka-link na mensahe ay napupunta sa isang pahinang dinisenyo upang magmukhang isang opisyal na site ng Apple, kumpleto sa isang animated na mapa na nagpapakita kung saan nakalagay ang kanilang telepono ngayon.
Ang email pa rin ang pinaka-abalang channel sa ganitong pamamaraan. Ang pinakakaraniwang subject line ay nagsasabing “Your device has been found” at “Alert,” na ipinapadala mula sa mga account na ginawang kamukha ng Apple, Find My, o Apple Support. Marami sa mga email na ito ay dumadaan sa isang libreng Gmail account, at karamihan ay may kasamang pangalan ng isang totoong lungsod kung saan nakatira ang biktima, na nagpaparamdam na personal ang isang mensaheng ginawa nang maramihan.
Ang AnonyMousKIT ay nasa loob ng isang mas malaking pamilya ng mga magkakatulad na kit. Natuklasan ng mga mananaliksik ang dose-dosenang magkakaugnay na instalasyon sa maraming domain, ang ilan ay inilulunsad sa loob ng iisang segundo at nagbabahagi ng back end infrastructure, isang senyales na may iilang operator lamang ang nagpapatakbo ng ilang branded storefront nang sabay-sabay.
Narito ang isang tunay na nakapagpapatibay na detalye na nakabaon sa ulat. Ang mga "unlock tool" na ina-advertise ng mga tindahang ito ay kadalasang nagsisilbing pain. Halos lahat ng mga target na telepono ay gumagamit ng mga bagong chip ng Apple na sapat ang bago kaya walang pampublikong exploit ang makakarating sa kanilang Secure Enclave. Kailangan ng mga kriminal ang iyong passcode at ang iyong login dahil walang shortcut sa hardware protection ng Apple. Gumagana na ang iyong pinakamahusay na depensa.
Malinaw na sinabi ng Apple na hindi kailanman hihingin ng kumpanya ang iyong password, passcode ng iyong device, o isang two-factor code, at hindi kailanman hihilingin sa iyo na i-tap ang Accept kapag may two-factor prompt. Ituring na peke ang anumang tawag, text, o email na humihingi ng mga detalyeng ito, gaano man katumpak ang detalyeng ipinapakita nito tungkol sa iyong device.
Bukod sa pagpapagana ng Stolen Device Protection ( nagawa mo na 'yan, 'di ba? ), patuloy na ibahagi ang mga tip at pinakamahusay na kasanayang ito sa iyong koponan. Ang #1 pinakamahusay na gawi: huwag na huwag mong ibibigay ang iyong passcode, password, o verification code sa sinumang unang tatawag, magte-text, o mag-email sa iyo, kahit na mukhang mabait sila at alam ang mga detalye tungkol sa iyong telepono. Ibahagi ang artikulong ito sa iyong koponan ngayong linggo, pag-usapan ito nang limang minuto sa iyong susunod na pagpupulong, at magiging mas ligtas ka na ngayon kaysa kahapon.
Tumatawag, nagte-text, o nag-email ba ang Apple na humihingi ng passcode o two-factor code ko? Hindi. Malinaw na sinabi ng Apple na hindi nito kailanman hihingin ang iyong password, passcode ng device, o two-factor code, at hindi ka nito kailanman hihilingin na i-tap ang Accept sa isang two-factor prompt. Ituring na peke ang anumang kahilingan para sa mga detalyeng ito.
Paano nalaman ng scammer ang modelo at lokasyon ng aking telepono? Kinukuha ng scam ang impormasyong ito nang direkta mula sa iyong ninakaw na device, kasama na ang numero ng modelo ng Apple at ang live na status ng Find My nito. Dahil sa katumpakan na iyon, parang lehitimo ang mensahe, kahit na galing ito sa isang kriminal, hindi sa Apple.
Talaga bang nakakakumbinsi ang boses ng isang AI para lokohin ang mga tao? Oo, at dapat itong seryosohin. Ang persona sa likod ng mga tawag na ito ay nasa tatlong wika at sumusunod sa isang natural at kalmadong script na gumagabay sa mga biktima sa pagkumpirma ng pagmamay-ari at pagbabasa pabalik ng isang passcode, lahat sa halagang isang sentimo bawat tawag.
Ano ang gagawin ko kung makatanggap ako ng isa sa mga tawag o mensaheng ito? Ibaba ang telepono o huwag itong pansinin. Huwag kailanman magbahagi ng passcode, password, o verification code sa sinumang unang kumokontak sa iyo. Ipasa ang mga kahina-hinalang mensahe sa reportphishing@apple.com at direktang makipag-ugnayan sa Apple sa pamamagitan ng mga opisyal na channel kung may gusto kang kumpirmahin.
Talaga bang nakapasok ang scam na ito sa hardware ng telepono? Hindi. Walang kinalaman dito ang teknikal na pagsasamantala. Ang buong pakana ay nakasalalay sa pagbibigay mo ng sarili mong mga kredensyal. Kung tanggihan mo ang isang kahilingang iyon, wala nang magagawa ang scam.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Naaalala ko ang mga unang araw ng...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.