Nakakita ang mga Korean security analyst ng isang kampanya sa pamamahagi ng malware na gumagamit ng mga 'cheat' bait ng video game sa YouTube upang linlangin ang mga manlalaro na i-download ang RedLine , isang malakas na malware na nagnanakaw ng impormasyon. Ang video game na Valorant , ay isang libreng first-person shooter na available sa PC. Ipinapakita ng video sa YouTube kung paano mag-install ng 'aimbot', isang software na isinama sa laro na awtomatikong nakatutok ang armas ng manlalaro sa sinumang kalabang manlalaro nang walang anumang input mula sa manlalaro. Sa esensya, nagbibigay-daan ito sa mga manlalarong walang kasanayan na mangibabaw at madaling pataasin ang ranggo.
Sa deskripsyon ng video sa YouTube, mayroon itong panlabas na link para i-install ang 'aimbot' na magdadala sa iyo sa isang pahina ng pag-download. Ang mga user na magtatangkang i-download ang file sa deskripsyon ng video ay dadalhin sa isang pahina ng 'anonfiles' kung saan makakakuha sila ng isang RAR archive na naglalaman ng isang executable na pinangalanang 'Cheat installer.exe'. Ang file na ito sa katunayan ay isang kopya ng RedLine stealer, isa sa mga pinakalawak na ipinakalat na malware na nagnanakaw ng password na kumukuha ng sumusunod na data mula sa mga nahawaang system:
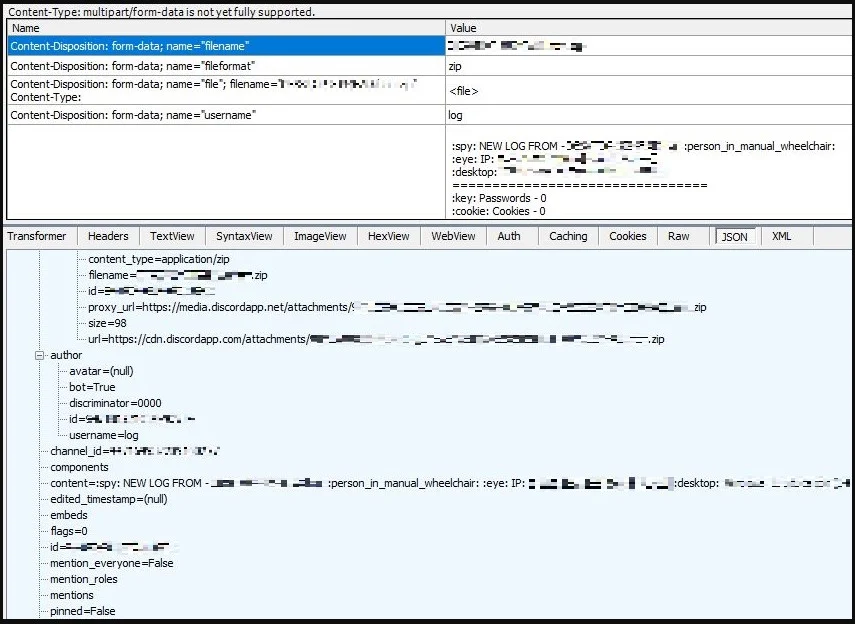
Pagkatapos kolektahin ang impormasyong ito, maayos itong ini-pack ng RedLine sa isang ZIP archive na pinangalanang "().zip" at i-exfiltrate ang mga file sa pamamagitan ng kahilingan sa WebHook API POST sa isang Discord server, na ipinapakita sa ibaba:
Bukod sa katotohanang inaalis ng pandaraya sa mga video game ang kasiyahan sa paglalaro at sinisira ang laro para sa iba, isa rin itong potensyal na malubhang panganib sa seguridad. Wala sa mga tool na ito ng pandaraya ang ginawa ng mga mapagkakatiwalaang entidad, wala rin ang digital na nilagdaan (kaya ang mga babala sa Anti-Virus ay tiyak na hindi papansinin), at marami ang malware.
Ang ulat ng ASEC ay naglalaman ng isang kamakailang halimbawa, ngunit iyon ay isang patak lamang sa bucket ng mga nakakahamak na link sa pag-download sa ilalim ng mga video sa YouTube na nagpo-promote ng libreng software ng iba't ibang uri. Ang mga video na nagpo-promote ng mga tool na ito ay madalas na ninakaw mula sa ibang lugar at muling nai-post mula sa mga nakakahamak na user sa mga bagong likhang channel upang kumilos bilang pain. Kahit na pinupuri ng mga komento sa ibaba ng mga video na ito ang nag-upload at sinasabing gumagana ang tool gaya ng ipinangako, hindi dapat pagkatiwalaan ang mga ito dahil madaling mapeke ang mga ito.
Palaging mag-ingat sa mga link sa mga deskripsyon ng YouTube. Kung hindi ka sigurado kung saan maaaring humantong ang link, ang paggamit ng Link Checkers ay makakatulong sa iyong matukoy kung may kakaiba o hindi.
Mga Karagdagang Rekomendasyon sa Cybersecurity
Bukod pa rito, ang mga rekomendasyong ito sa ibaba ay makakatulong sa iyo at sa iyong negosyo na manatiling ligtas laban sa iba't ibang banta na maaaring kaharapin mo sa araw-araw. Lahat ng mga mungkahing nakalista sa ibaba ay makukuha sa pamamagitan ng pagkuha ng mga serbisyo sa pagbuo ng vCISO Program ng CyberHoot.
Ang lahat ng mga rekomendasyong ito ay nakapaloob sa produkto ng CyberHoot o sa mga Serbisyo ng vCISO ng CyberHoot. Gamit ang CyberHoot, maaari mong pamahalaan, sanayin, suriin, at subukan ang iyong mga empleyado. Bisitahin ang CyberHoot.com at mag-sign up para sa aming mga serbisyo ngayon. Kahit papaano ay patuloy na matuto sa pamamagitan ng pag-enroll sa aming buwanang mga newsletter ng Cybersecurity upang manatiling updated sa mga kasalukuyang update sa cybersecurity.
Pinagmumulan:
Ang mga Pekeng Valorant Cheat sa YouTube ay Nahawaan Ka ng RedLine Stealer
Ibinabahagi ang Infostealer sa pamamagitan ng YouTube
Karagdagang Reading:
Ang mga pekeng gaming app sa Microsoft Store ay nag-drop ng Electron Bot malware
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Bago pa man ginawa ni Claude Code...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.