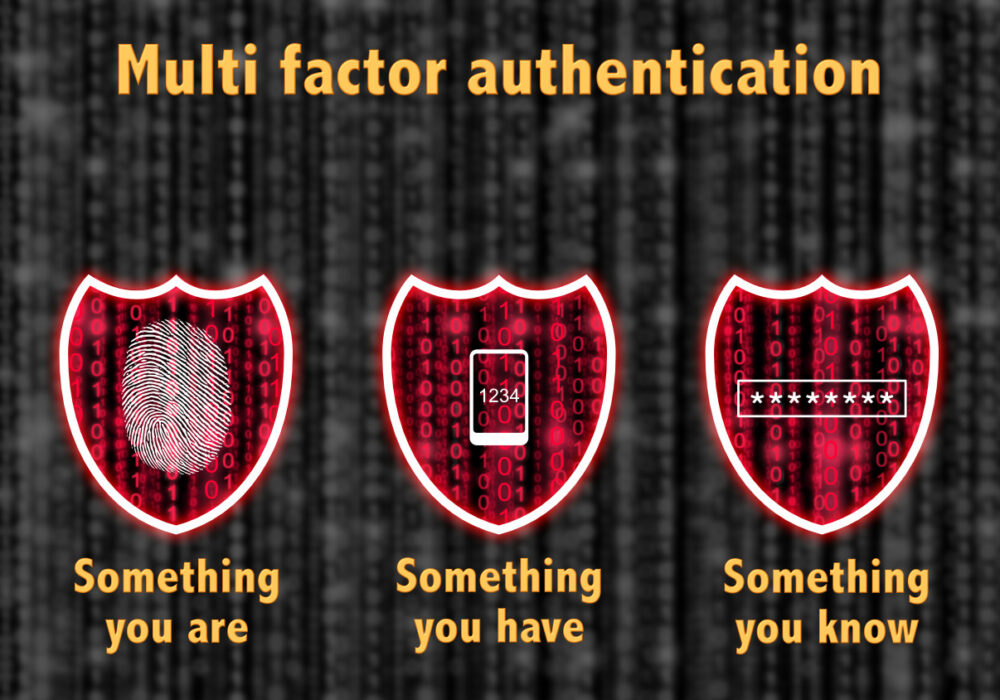
Bilang mga beterano ng Cybersecurity, nakita ng mga CyberHoot vCISO ang ebolusyon ng mga diskarte sa Multi-factor Authentication (MFA) sa mga nakaraang taon. Habang ang SMS-based na MFA ay malawakang ginagamit para sa kaginhawahan at kadalian ng pagpapatupad nito, mayroon itong ilang mga kahinaan na maaaring pagsamantalahan ng mga umaatake. Sa blog na ito, tatalakayin natin ang mga panganib na nauugnay sa SMS-based MFA, kabilang ang kakulangan ng encryption, network outages, SS7 attacks, social engineering, at SIM-Swapping. Bukod pa rito, magrerekomenda kami ng mga alternatibong solusyon sa MFA na nagbibigay ng mas mahusay na seguridad.
Ang SMS-based na MFA ay mahina sa iba't ibang uri ng pag-atake, na ginagawa itong hindi gaanong secure kaysa sa iba pang mga paraan ng MFA. Ang kakulangan ng encryption sa mga mensaheng SMS, ang panganib ng mga pag-atake ng SS7, social engineering, at SIM-swapping ay mga malalaking panganib na nauugnay sa SMS-based MFA.
Ang mga mensaheng SMS ay hindi naka-encrypt, at bilang resulta, maaari silang ma-intercept at mabasa ng mga umaatake. Kung ang mensaheng SMS ay naglalaman ng sensitibong impormasyon, tulad ng isang anim na digit na authentication code, maaari itong gamitin ng mga umaatake upang makakuha ng access sa naka-target na account.
Ang mga mobile carrier network ay hindi immune sa mga network outage na ginagawang hindi available ang SMS. Ang ganitong mga pagkawala, habang bihira ay maaaring mangyari habang ang Internet ay nananatiling bukas at gumagana kaya pinipigilan kang ma-access ang iyong mga kritikal na account sa isang emergency.
Ang SS7 ay nangangahulugang Signaling System 7, isang protocol na unang na-deploy noong 1988 at huling na-update noong 1993 (30 taon na ang nakakaraan). Ginagamit ito ng mga kumpanya ng telekomunikasyon upang makipagpalitan ng impormasyon sa pagitan ng mga network ng mobile carrier. Maaaring samantalahin ng mga hacker ang mga kahinaan sa SS7 upang maharang at i-redirect ang mga mensaheng SMS para sa nilalayong tatanggap. Ang pag-atake na ito ay kilala bilang isang pag-atake ng SS7. Nagbibigay-daan ito sa mga umaatake na harangin ang proseso ng MFA at makakuha ng access sa mga naka-target na account na 2nd factor na kredensyal. Pinagsama sa isang muling ginamit na password, at ang mga hacker ay maaaring makakuha ng access sa mga kritikal na account gamit ang form na ito ng proteksyon ng MFA.
Ang social engineering ay isang taktika na ginagamit ng mga umaatake upang linlangin ang mga indibidwal na ibunyag ang kumpidensyal na impormasyon. Sa kaso ng SMS-based MFA, maaaring makipag-ugnayan ang mga attacker sa mobile service provider ng biktima at gayahin ang biktima para makuha ang SIM card na nauugnay sa numero ng telepono ng biktima. Gamit ang SIM card, makakatanggap ang umaatake ng mga mensaheng SMS na inilaan para sa biktima, na lumalampas sa proseso ng MFA at nakakakuha ng access sa naka-target na account. Ang isa pang anyo ng pag-atake sa SIM card ay tinatawag na SIM-Swapping kung saan sinusuri natin ngayon.
Ang SIM-Swapping ay isang pamamaraan na ginagamit ng mga umaatake upang kontrolin ang numero ng telepono ng biktima. Maaaring gayahin ng mga umaatake ang biktima para kumbinsihin ang mobile service provider na ilipat ang numero ng telepono ng biktima sa isang SIM card na hawak nila. Sa pamamagitan ng kontrol sa numero ng telepono ng biktima, nagkakaroon ng access ang attacker sa 2nd factor, isang SMS code, at nakakakuha ng access sa naka-target na account gamit ang nalantad, nagamit muli, o na-crack na password ng account.
Ang mga ito ay kumakatawan sa nangungunang limang panganib sa SMS-based na multi-factor na pagpapatotoo. Ituon natin ang ating pansin sa pinakamahuhusay na kagawian na dapat sundin kung kailangan mong gumamit ng SMS MFA kahit na inirerekomenda ka ng CyberHoot na huwag na. Bibigyan ka namin ng mga alternatibong pamamaraan ng MFA na mas ligtas kaysa sa SMS-based na MFA.
Sa kabila ng mga kahinaan nito, ang SMS-based na MFA ay maaari pa ring magbigay ng karagdagang layer ng seguridad kapag ginamit nang tama. Narito ang ilang pinakamahuhusay na kagawian na makakatulong na mabawasan ang mga panganib na nauugnay sa SMS-based MFA:
Upang mapahusay ang seguridad ng MFA, mayroong ilang alternatibong solusyon na mas secure kaysa sa SMS-based na MFA. Narito ang ilang halimbawa:
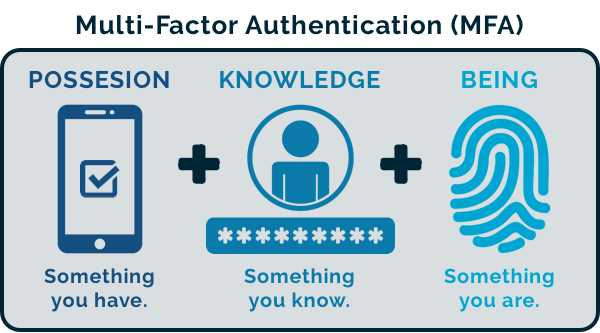
Ang SMS-based na MFA ay isang malawakang ginagamit na paraan para sa pagbibigay ng karagdagang layer ng seguridad, ngunit mayroon itong makabuluhang mga kahinaan na maaaring pagsamantalahan ng mga umaatake. Ang kakulangan ng encryption, network outages, SS7 attacks, social engineering, at SIM-swapping ay lahat ng panganib na nauugnay sa SMS-based MFA. Bagama't may mga pinakamahuhusay na kagawian na makakatulong na mabawasan ang mga panganib na ito, umiiral ang mga alternatibong solusyon sa MFA na nagbibigay ng mas mahusay na seguridad, gaya ng mga mobile authenticator app, hardware token, at biometric authentication.
Bilang isang beterano sa cybersecurity, inirerekomenda ng CyberHoot ang mga indibidwal at organisasyon na isaalang-alang ang mga alternatibong solusyon na ito upang mapahusay ang kanilang postura sa seguridad at protektahan ang kanilang sensitibong impormasyon at mga asset.
Karagdagang Babasahin: Mga Kuwento mula sa Lihim tungkol sa mga Panganib ng MFA batay sa SMS
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.