Bilang isang Managed Service Provider (MSP), alam mong seryoso ang iyong mga customer sa pagtatanggol laban sa mga cyberattack. Iyan ang bahagi ng dahilan kung bakit ka nila kinuha. Karaniwan na ang mga data breach nitong mga nakaraang araw, na nagkakahalaga ng average na $108,000 sa mga Maliliit hanggang Katamtamang Laki na Negosyo (SMB) noong 2021 habang ang mga Enterprise ay maaaring magbayad ng hanggang ilang milyong dolyar. Sa katunayan, 99% ng mga security professional na nakaranas ng breach sa kanilang organisasyon sa loob ng nakaraang dalawang taon ay sumang-ayon na maiiwasan sana ito kung may mga tamang hakbang na nalalapat. At, bilang pinakakaraniwang sagot, 71% ang nagsabing ang mas mahusay na pagsasanay sa kamalayan sa seguridad para sa mga user ay makakatulong sana na mabawasan o maiwasan ang mga breach na iyon . Sa kasalukuyan, 60% lamang ng mga MSP ang nag-aalok nito bilang bahagi ng kanilang alok na managed services.
Sa madaling salita, ang pagsasanay sa kamalayan sa seguridad ay binubuo ng mga materyal na pang-edukasyon at mga simulation na nakatuon sa pagtuturo sa mga gumagamit tungkol sa mga pinakamahusay na kasanayan sa seguridad, mga banta na maaaring kanilang kaharapin, at kung paano panatilihing ligtas ang kanilang sarili at ang kanilang mga organisasyon online. Ang SAT ay pangunahing ginagawa sa pamamagitan ng mga online na "aralin", na maaaring kabilang ang mga bitesize na video, mga pagsusulit, mga interactive na laro, at higit pa, pati na rin ang mga phishing simulation. Ang mga phishing test ay nagbibigay-daan sa mga admin na sukatin ang kanilang mga gumagamit sa pamamagitan ng pagpapadala ng mga kunwaring phishing email at pagtingin kung aling mga empleyado ang nagki-click sa mga link o nagsusumite ng data sa loob ng mga ito.
Ang mga serbisyo ng SAT ay kadalasang kasama ng mga karagdagang tool at serbisyong nauugnay sa mga user ng isang kumpanya kabilang ang:
Ipinahihiwatig ng pananaliksik na ang pagkakamali ng tao ang dahilan ng 90% ng mga paglabag sa seguridad, at patuloy pa itong lumalaki. Ang mga empleyadong hindi sinanay at walang kamalayan ay maaaring ang pinakamalaking panganib na kinakaharap ng mga organisasyon mula sa pananaw ng seguridad. Ang mga makabago at makabagong teknolohiya sa seguridad na inaalok ng mga MSP ay maaaring maging kahanga-hanga, ngunit ano ang mangyayari kapag ang isang phishing email ay lumampas sa mga spam filter o ginamit ng isang empleyado ang "Password123" upang i-secure ang isang account na may kaugnayan sa trabaho na hindi naka-set up para sa multi-factor authentication? Tinatayang 78% ng mga gumagawa ng desisyon sa seguridad at mga influencer ang tinitingnan ang pagsasanay at teknolohiya nang magkasama bilang pantay na mahalaga sa kanilang diskarte sa pagharap sa mga banta sa seguridad.
Mahalagang gamitin ang tamang paraan ng paghahatid kapag gumagawa ng pagsasanay sa kaalaman sa seguridad para sa iyong mga tauhan. Tulad ng naunang nabanggit, ang mga bitesize na video ng pagsasanay na may mga pagsusulit sa dulo ay ang pinakamahusay na kasanayan. Ang paglayo sa 60+ minutong 'cybersecurity awareness' na mga presentasyong PowerPoint na ginawa ng isang propesyonal sa IT ay napatunayang napakabisa; masyadong maraming tao ang nakatulog sa panahon ng pagsasanay na tumatagal ng mas mahaba sa 5-10 minuto. Ang pagkakaroon ng buwanang pagsasanay sa seguridad, 3-5 minuto ang haba, na may mga maikling pagsusulit upang subukan ang kamalayan, na direktang ipinadala sa inbox ng isang user ay ang pinakamadali, pinakaepektibo, at walang friction na paraan ng SAT ngayon.
Walang teknolohiyang nilikha upang protektahan ang iyong organisasyon na perpekto, kaya naman ang mga gumagamit ang iyong huling linya ng depensa bago ang isang paglabag. Ang mga gumagamit na wastong sinanay ay mas malamang na makilala at tumugon nang maayos sa mga pag-atake kaysa sa mga gumagamit na hindi sinanay. Ang mga sinanay na gumagamit ay nagiging iyong " human firewall " na gumagana kasama ng iyong mga proteksyon sa teknolohiya upang ipagtanggol ang iyong negosyo.
Gamit ang pagsasanay sa kamalayan, maaaring mag-embed ang mga organisasyon ng magagandang kasanayan sa seguridad sa kanilang organisasyon, upang ang mga empleyado ay tumugon nang naaangkop sa mga banta. Ang pag-uulit ng SAT ay hindi naiiba sa pag-uulit sa palakasan; kapag nagsasanay ka, lalo kang nagiging mas mahusay.
Ang pagsasanay sa kamalayan ay nagbibigay sa mga admin ng kritikal na insight sa mga gawi ng kanilang user. Kung alam ng isang Admin kung sino ang pumasa o nabigo sa mga simulation ng phishing, o nagpapakita ng peligrosong gawi, maaari niyang tugunan ang pinakamahina na link sa kanilang human firewall. Ang mga umuulit na nagkasala ay maaaring magkaroon ng mga kahihinatnan na naglilimita sa karera sa mga kumpanyang mahusay na pinapatakbo.
Ang pagsasanay sa kamalayan ay isang kinakailangan upang matugunan ang mga regulasyon tulad ng HIPAA, PCI, FINRA, CMMC, at ITAR. Ang mga hindi pagsunod sa mga patakaran ay maaaring humantong sa malalaking multa. Ang mataas na pagsunod sa SAT ay maaaring magpababa ng mga premium ng insurance sa pamamagitan ng pagpapatunay sa mga tagapagbigay ng insurance na namumuhunan ka nang naaangkop sa pagbuo ng iyong programa sa cybersecurity at mga diskarte sa pagbabawas ng panganib.
Nakakatulong ang CyberHoot na maibsan ang mga panganib na nabanggit sa artikulong ito sa pamamagitan ng pagbibigay sa mga user ng nakakaengganyo at maiikling pagsasanay para sa kamalayan. Labindalawang buwanang video ang maaaring italaga sa mga user sa loob ng wala pang 60 segundo sa pamamagitan ng aming programs module.
Ang lahat ng pagsasanay sa CyberHoot ay direktang ipinadala sa inbox ng bawat user. Ang mga gumagamit ay nag-click sa isang link at agad na nagsasanay; walang user login sa isang website ay kinakailangan. Inaalis nito ang isang karaniwang punto ng alitan para sa mga end-user na humahantong sa mas mababang pagsunod.
Karamihan sa mga platform ng SAT ay sarado. Makukuha mo ang kanilang solong lasa ng ice cream hangga't ginagamit mo ang kanilang produkto. Ito ay lubos na nakakapinsala sa paglahok ng user kapag mas matagal mong i-play ang parehong lasa ng awareness video sa iyong mga kliyente at user. Tinatanggal ng CyberHoot ang pagkabagot na ito sa pamamagitan ng aming bukas na platform na nagbibigay-daan sa amin na magbigay sa iyo ng nobelang nilalaman, palaging napapanahon hanggang sa mga umuusbong na pagbabanta, mula sa pinakamahusay na online na mapagkukunan, na nakaayos para sa iyo upang hindi mo na kailangang subaybayan ang anuman.
Binibigyang-daan ng bukas na platform ng CyberHoot ang mga MSP na mag-embed ng pagsasanay sa produkto sa kanilang mga pag-deploy ng proyekto. Isipin ang pagbawas sa mga tawag sa helpdesk kapag awtomatiko mong sinasanay ang mga user ng iyong kliyente sa Teams sa panahon ng paglulunsad ng iyong proyekto? Mas masaya ang mga user sa pag-aaral kung paano gamitin ang bagong tool para magamit din ang pagdaragdag ng halaga ng MSP sa relasyon ng iyong kliyente.
Kasama sa CyberHoot ang mahigit 60 na programa sa pagsasanay ng produkto nang libre upang matulungan ang mga user na maging produktibo sa mga tool tulad ng Microsoft One Drive, Sharepoint, at Teams (karamihan sa iba pang mga produkto ng Microsoft) pati na rin ang mga produktong panseguridad tulad ng LastPass, 1Password, mga tool sa pagbebenta tulad ng HubSpot, Salesforce, mga application sa pananalapi tulad ng Quickbooks at ADP, at marami pa.
Isang kliyente ng CyberHoot ang nagpadala ng una nitong pagsubok sa phishing pagkatapos ng 3 taon ng pagsasanay sa kaalaman sa seguridad. Ang mga resulta ng pagsusulit na ito ay tila nagtatanong sa halaga ng SAT dahil dose-dosenang mga tao ang nag-click sa mga link ng pagsubok sa phishing at 7 tao ang nagbigay ng kanilang mga kredensyal sa pagsubok na ito. Nakakaloka! Bakit?
Interesting ang sagot. Napatunayan ng mga user ang kaalaman ng lahat ng kasunod na pagsubok kung saan wala nang isang tao ang nagbigay ng mga kredensyal kailanman, at wala pang 5 user ang nag-click sa pekeng website sa mga pagsubok sa phishing na ito. Lumalabas na ang mga gumagamit ay nagkaroon ng kaalaman sa lahat ng panahon ngunit nabigo itong ilapat dahil hindi sila nasubok dito. Ito ang dahilan kung bakit napakahalaga ng phish testing quarterly. Pananagutan nito ang iyong mga user nang hindi nagiging pabigat (hindi gaanong produktibo ang mas maraming pagsubok sa phishing).
Maaaring subukan ng CyberHoot ang iyong mga empleyado sa pamamagitan ng pagpapadala ng isa sa higit sa 50 phishing simulation sa iyong mga user. Subukan ang mga ito upang makita kung nahuhulog sila sa isang pekeng email sa pamamagitan ng pag-click sa isang link, o magsumite ng data sa isang pekeng landing login page. Gumagamit ang CyberHoot ng maraming sikat na brand at kumpanya na may makatotohanang mga real-world na phishing email na tumutulad sa Amazon, LinkedIn, Microsoft, UPS, Fed-Ex, Docu-Sign, at higit pa!
Ibinibigay ng CyberHoot ang lahat ng iyong pangangailangan sa patakaran sa pamamahala sa cybersecurity sa aming module ng Patakaran sa cybersecurity. Direktang magpadala ng mga patakaran sa pamamahala sa mga inbox ng mga user, ipabasa sa kanila, at elektronikong lagdaan ang kanilang lagda upang kilalanin at subaybayan ang pagsunod ng user. Nagbibigay ang CyberHoot ng higit sa 25 na handa nang mga template ng patakaran sa cybersecurity na madaling ma-customize para sa bawat customer.
Gusto mo bang malaman kung gaano kalaki ang seguridad ng iyong organisasyon? Nag-aalok ang CyberHoot ng matatag na hanay ng mga pagtatasa/survey sa cybersecurity, na nagpapahintulot sa mga MSP at Negosyo na makakuha ng maturity score sa kanilang mga sarili. Tinutukoy ng aming mga pagtatasa ang mga karaniwang kahinaan na dapat matugunan. Ang CyberHoot ay may iba't ibang antas ng NIST-based na mga pagtatasa ng panganib na maaaring direktang ipadala sa inbox ng sinuman. Maaari ka ring mag-publish ng isang survey sa iyong website upang masuri ang mga potensyal na customer!
Kasama sa CyberHoot ang Dark Web Scanning para sa lahat ng customer nito. Ginagamit ng CyberHoot ang dalawang dark web database upang makita kung ang isang email address ay nalantad sa isang paglabag sa data. Ang mga bagong exposure ay sinusubaybayan at iniuulat sa mga administrator na maaaring idulog sa mga end-user. Ang mga admin ay binibigyan ng mga detalyadong tagubilin sa pagtugon upang gawing mas madali ang pag-uulat.
Maraming SAT ang nagdurusa sa hindi magandang pagsunod. Tinatanggal ng CyberHoot ang alitan sa pagsunod sa pamamagitan ng pag-automate ng karamihan sa mga prosesong ito nang walang pangangasiwa. Napapabuti ang pagsunod ng user sa pamamagitan ng awtomatikong pag-email sa bawat Manager kapag hindi nakakumpleto ng assignment ang kanilang empleyado. Ang follow-up na pag-uulat ay pinabuting gamit ang lingguhang recursive na mga ulat sa pagsunod sa pamamahala.
Ang modernong cybersecurity SAT SaaS na mga handog ay higit pa sa pagsasanay sa kaalaman sa cybersecurity. Kapag naghahanap ka ng sarili mong solusyon sa isyung ito sa pagsasanay ng user, inirerekomenda ng CyberHoot na maghanap ng tool na nag-aalis ng maraming punto ng friction hangga't maaari. Dapat isaalang-alang ang mga karaniwang friction point na ito sa SAT:
Kapag nakakita ka ng tool na nag-aalis sa mga puntong ito ng alitan, dapat ay handa ka nang simulan ang iyong paglalakbay sa pagbuo ng programa sa cybersecurity. Good luck, hindi ito naging mas mahalaga kaysa ngayon.
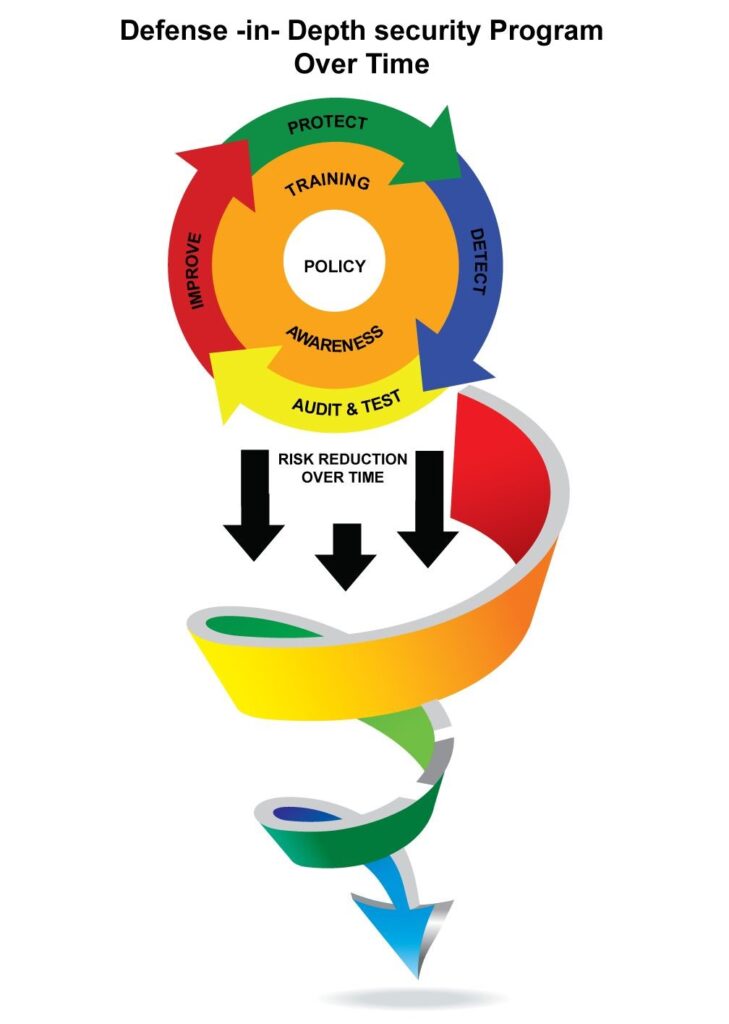
Pinagmumulan:
Karagdagang Reading:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.