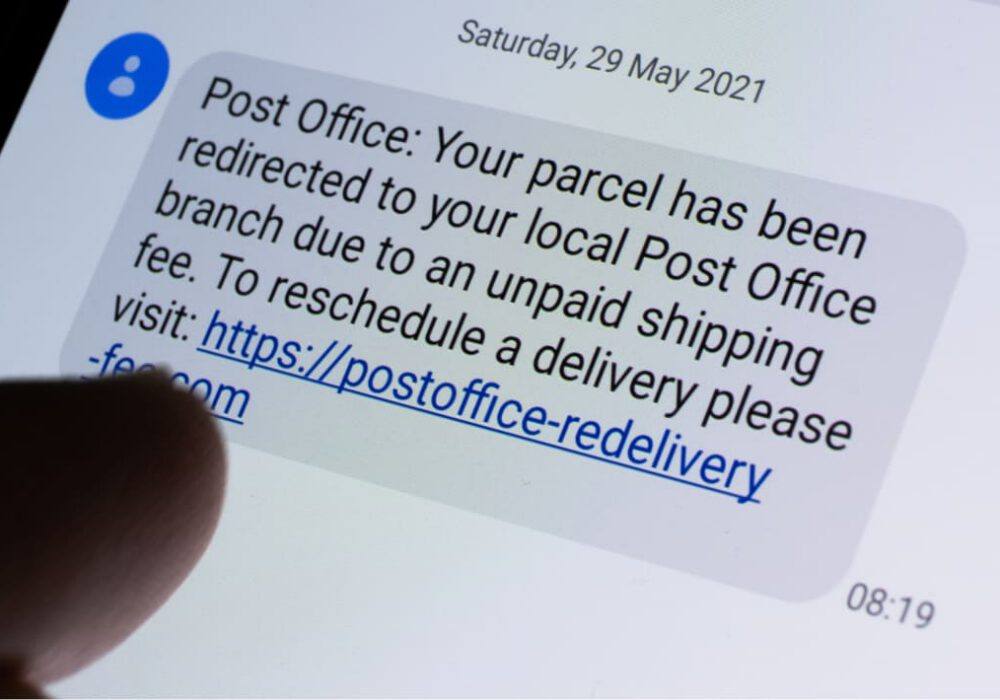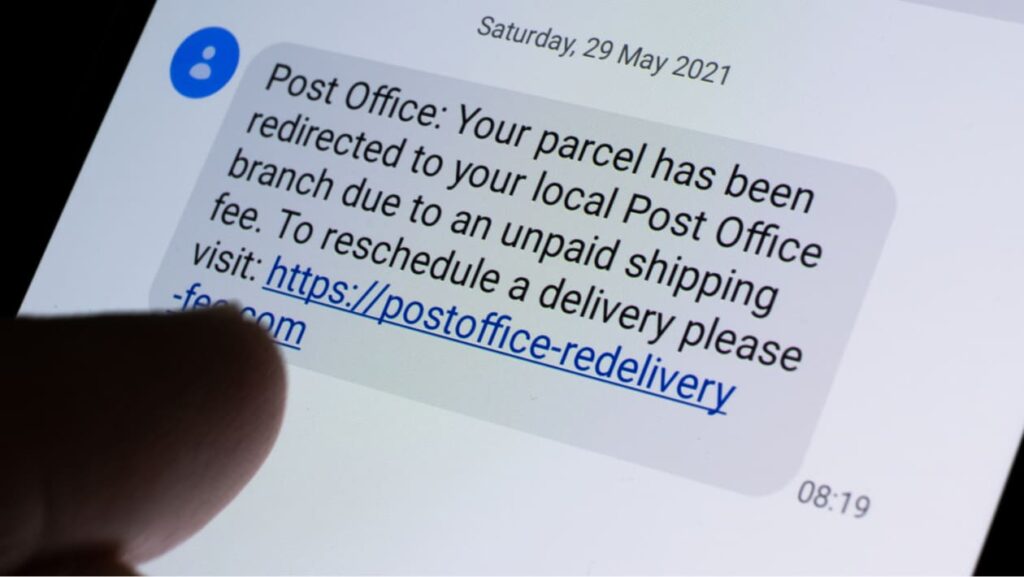
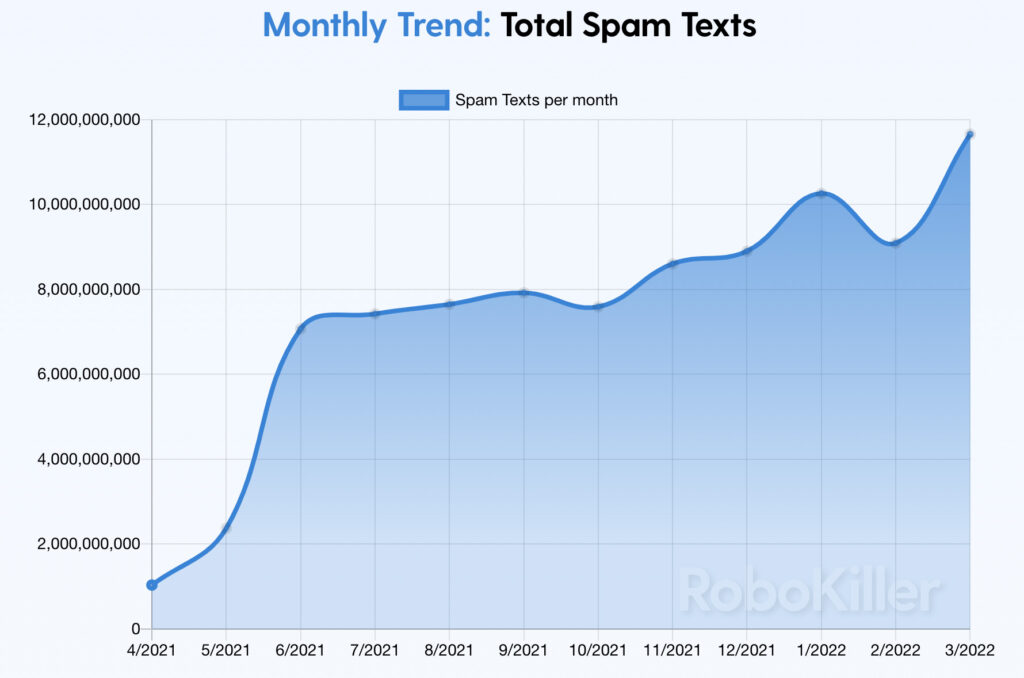
Sinumang may-ari ng cellphone ay malamang na nakatanggap ng hindi inaasahang text message mula sa isang numerong hindi nila kilala na naglalaman ng link na maaaring i-click. Simula Abril 1 ng 2021, nagkaroon ng 6 na beses na pagtaas sa mga istorbo at potensyal na mapanganib na text na ito. Kung magki-click ka sa isa sa mga link na iyon, maaaring nagbibigay ka sa mga hacker ng mahalagang impormasyon na magagamit nila para i-swipe ang balanse ng iyong bank account, pekein ang iyong pagkakakilanlan , o subaybayan pa ang iyong kinaroroonan. Ang ganitong uri ng social engineering attack ay tinatawag na ' Smishing ', na simpleng Phishing sa pamamagitan ng mga SMS text message. Naglalabas sila ng mga halatang pain tulad ng mga suplemento na nagpapasigla ng enerhiya, mga premyong pera mula sa mga pangunahing retailer, o mga CBD gummies na may mga bagong lasa. Ang ilan ay mas banayad, na nagkukunwaring resulta ng COVID test, mga notification sa pagpapadala, o mga alerto para sa mga online na pagbabayad na hindi natuloy. Alinman dito, mapanganib ang mga ito at nagiging mas popular sa mga cybercriminal.
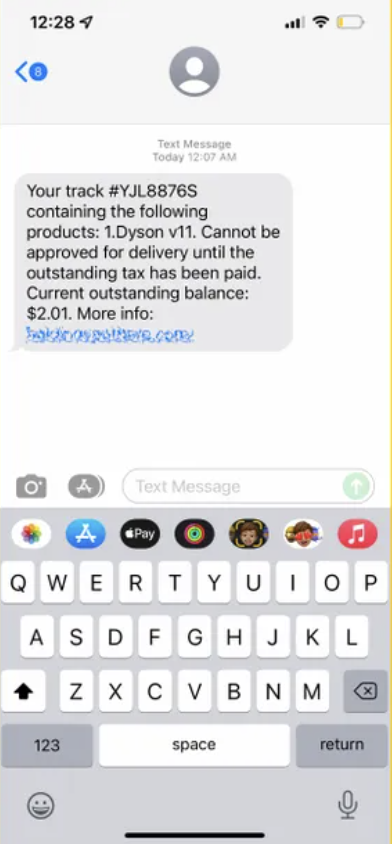
Ang karamihan sa mga pag-atake sa phishing ay nagtatangkang kumuha ng personal na data mula sa mga hindi mapag-aalinlanganang mamimili sa pamamagitan ng isang email. Ang mga cybercriminal, gayunpaman, ay lalong sinasamantala ang mga nakakagambalang mga mamimili na bihirang wala ang kanilang mga smartphone para linlangin ang mga tao sa kanilang mga login at password, credit card o iba pang impormasyon sa pananalapi, o kahit na access sa kanilang mga corporate network. Tingnan ang mga larawan sa ibaba upang makakuha ng ideya kung paano nila sinusubukang linlangin ang mga hindi mapaghinalaang user:
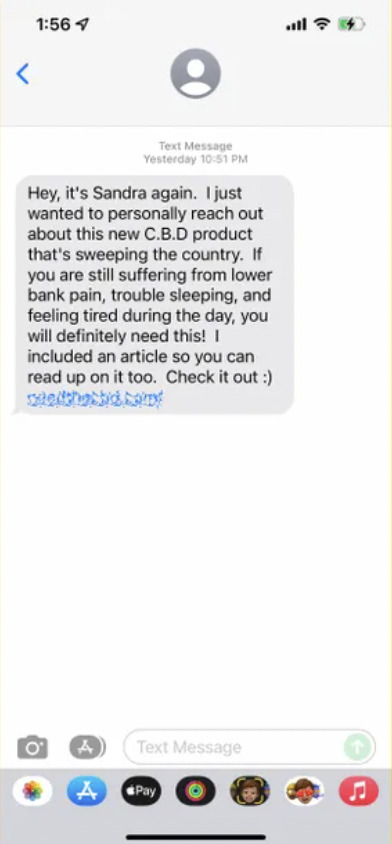
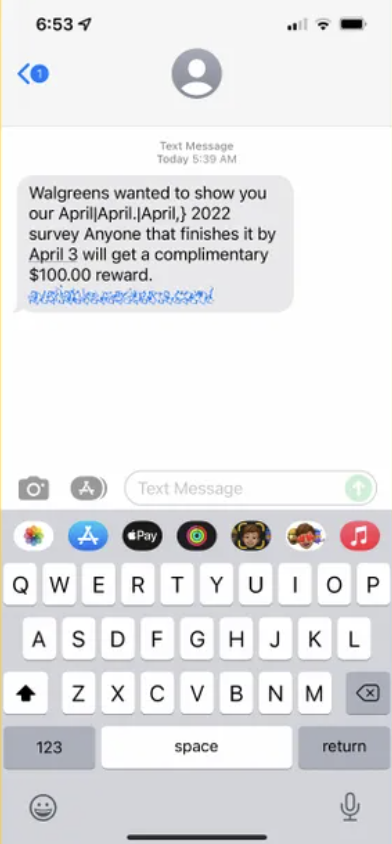
Iniulat ng Federal Trade Commission na ang mga scam text ay nagkakahalaga ng $131 milyon sa mga mamimili sa US noong nakaraang taon, mula sa $86 milyon noong 2020, at bumubuo sa 21% ng lahat ng naiulat na pandaraya. Kamakailan lamang, natukoy ng Proofpoint ang limang beses na pagtaas sa mga pag-atake ng mobile malware sa Europa simula noong Pebrero. Kasama sa mga pag-atakeng iyon ang mga pagtatangkang smishing, pati na rin ang mga pag-atake kung saan ang malware ay direktang ipinadala sa mga device sa pamamagitan ng isang malisyosong app. Maaari ba itong maiugnay sa digmaan sa Ukraine na nagsimula noon? May hinala ang CyberHoot ngunit hindi nito mapapatunayan ang kaugnayan nito.
Nabanggit ng mga mananaliksik sa Proofpoint na ang smishing ay nagiging pinipiling paraan ng pag-atake para sa mga cybercriminal na naghahangad na ikompromiso ang mga mobile device, lalo na ang mga iPhone ng Apple. Kamakailan lamang, ang Pegasus , isa sa pinakamakapangyarihang piraso ng spyware na nalikha, ay unang nakapasok sa mga telepono ng hindi mabilang na mga opisyal ng gobyerno, mamamahayag, at mga aktibista ng karapatang pantao matapos silang mag-click sa isang malisyosong link sa isang text message o email.
Sa pangkalahatan, hindi mo gustong tumugon sa mga text message mula sa mga taong hindi mo kilala. Iyan ang pinakamahusay na paraan upang manatiling ligtas. Ito ay totoo lalo na kapag ang text ay nagmula sa isang numero ng telepono na hindi mukhang numero ng telepono, gaya ng "5000", o "452-981" na numero. Ito ay isang senyales na ang text message ay talagang isang email na ipinadala sa isang telepono. Dapat kang magsagawa ng mga pangunahing pag-iingat kapag ginagamit ang iyong telepono tulad ng:
Tandaan, isang masamang text lang ang kailangan para makompromiso ang iyong data, telepono, at personal na seguridad. Sa pamamagitan lamang ng kaunting sentido komun at pag-iingat, maaari mong tiyakin na hindi ka magiging biktima ng isang malakas na pag-atake.
Bukod pa rito, ang mga rekomendasyong ito sa ibaba ay makakatulong sa iyo at sa iyong negosyo na manatiling ligtas laban sa iba't ibang banta na maaaring kaharapin mo sa araw-araw. Lahat ng mga mungkahing nakalista sa ibaba ay makukuha sa pamamagitan ng pagkuha ng mga serbisyo sa pagbuo ng vCISO Program ng CyberHoot.
Ang lahat ng mga rekomendasyong ito ay nakapaloob sa produkto ng CyberHoot o sa mga Serbisyo ng vCISO ng CyberHoot. Gamit ang CyberHoot, maaari mong pamahalaan, sanayin, suriin, at subukan ang iyong mga empleyado. Bisitahin ang CyberHoot.com at mag-sign up para sa aming mga serbisyo ngayon. Kahit papaano ay patuloy na matuto sa pamamagitan ng pag-enroll sa aming buwanang mga newsletter ng Cybersecurity upang manatiling updated sa mga kasalukuyang update sa cybersecurity.
Pinagmumulan:
Mga Karagdagang Pagbabasa:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.