Isang grupo ng mga mananaliksik sa Gwangju Institute of Science and Technology (GIST) ng South Korea ang gumamit ng mga natural na hibla ng seda mula sa mga alagang silkworm upang bumuo ng isang environment-friendly na digital security system na sinasabi nilang "halos hindi masisira." Sinamantala ng mga mananaliksik na Koreano ang diffraction ng liwanag sa pamamagitan ng mga natural na microhole sa seda upang lumikha ng isang ligtas at natatanging digital key para sa mga solusyon sa seguridad na nangangailangan ng isang natatanging identifier.
Pisikal na Unclonable Function o Mga PUF ay kailangan kapag gumagawa ang isang security device ng natatanging security key o identity marker. Ang mga PUF ay dapat na hindi mahulaan o random upang maisakatuparan ang kanilang layunin. Natuklasan ng mga mananaliksik na ang mga silk microhole na ito ay naglalaman ng mga microscopic na pagkakaiba na madaling naitala at natukoy ng mga elektronikong kagamitan na ginagawang angkop ang mga ito para sa paglikha ng natatanging identifiers (cryptographic na mga susi).
Sa madaling salita, ang mga PUF ay mga non-algorithmic na one-way na function na hinango mula sa hindi makokopyang mga elemento upang lumikha ng hindi nababasag. identifiers para sa malakas na pagpapatunay. Sa paglipas ng mga taon, ang mga PUF ay malawakang ginagamit sa mga smartcard para magbigay ng "silicon fingerprints" bilang isang paraan ng natatanging pagkilala sa mga cardholder batay sa isang pagpapatunay ng hamon-tugon scheme. Upang maunawaan kung paano gumagana ang bagong teknolohiyang ito, pinagsama ng mga mananaliksik ng GIST ang diagram sa ibaba upang ipaliwanag.
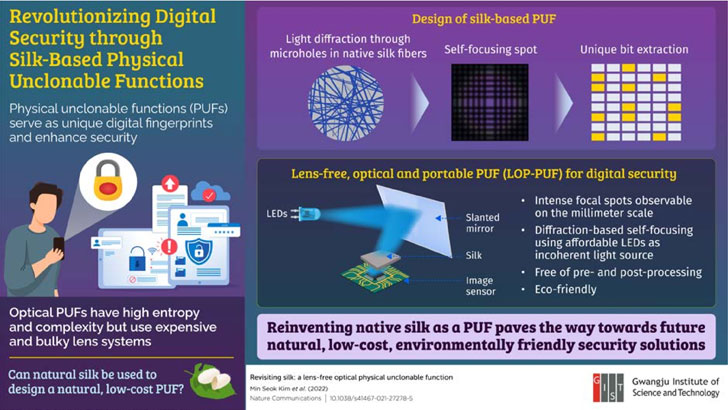
Kung sakaling i-deploy ang ganitong sistema para sa user authentication gamit ang isang smart card, sinabi ng mga mananaliksik na ang pagpeke ng authentication key na nabuo mula sa module sa pamamagitan ng brute-force attack ay aabutin ng 5 x 1041 taon upang mabuksan ito, na gagawing hindi ito masisira sa cryptographically kahit na may multo ng quantum computing na nagbabanta sa kasalukuyang pinakamahusay na kasanayan sa cryptography. Sa madaling salita, ang mga silk PUF ay maaaring magbigay ng ginhawa mula sa mga teoretikal na pag-atake ng mga quantum computer sa kasalukuyang mga cryptographic hash.
Ang pagpapatunay ng mga pagkakakilanlan ay isang kritikal na tungkulin sa anumang negosyo. Ang pag-unawa sa pagkakakilanlan at pamamahala ng pag-access sa iyong SMB ay mahalaga. Kung paano mo magagawa iyon ay hindi sa mga PUF ngunit ginagawa sa mga kasalukuyang teknolohiya tulad ng single-sign-on, federated identity, at mga tool tulad ng Azure AD at Okta. Ang lahat ng ito ay madaling maabot ng isang MSP o SMB.
Mahalaga ang pag-encrypt at cryptography sa mga SMB o MSP upang maprotektahan ang pagiging kumpidensyal at integridad ng kritikal at sensitibong impormasyon. Ang mga SMB o MSP ay maaaring mapailalim sa mga kontrol ng batas tulad ng HIPAA o PCI na nangangailangan ng mga partikular na anyo ng data (Mga Rekord ng Kalusugan, impormasyon ng PAN ng Credit Card) na protektahan mula sa pagsisiwalat (pagiging kumpidensyal) o manipulasyon (integridad).
Isang diskarte para sa SMB na harapin ang mga kinakailangan sa pagsunod sa industriya ay HINDI ang pagkakaroon ng naturang data sa kanilang pag-aari sa simula. Halimbawa, ang mga obligasyon sa pagsunod sa PCI ay kadalasang maiiwasan sa pamamagitan ng pakikipagsosyo sa mga online na Serbisyo sa Web na nagsasagawa ng Credit Authorization sa labas ng iyong Website o tindahan at nagbibigay lang sa SMB o MSP ng authorization code pabalik. Gayunpaman, sa mga kaso kung saan ang isang SMB/MSP ay dapat mangolekta at mag-imbak ng kritikal at sensitibong data, dapat nilang protektahan ito gamit ang pag-encrypt. Ngayon, nangangahulugan iyon ng paggamit ng Advanced Encryption Standard (AES) encryption, sa kasalukuyan ang pinakamakapangyarihang algorithmic na paraan upang makabuo ng mga one-way na function upang protektahan ang iyong data mula sa kompromiso at pagkakalantad.
Dapat i-encrypt ng mga SMB/MSP ang mga laptop at tablet gamit ang BitLocker ng Microsoft o FileVault ng Apple upang maprotektahan ang kritikal at sensitibong data na nilalaman ng mga ito mula sa kompromiso. Nililimitahan nito ang isang ninakaw o nawala na device sa isang pagkawala o gastos sa pananalapi sa halip na mas malaking multa sa pananalapi mula sa isang paglabag sa kinokontrol na kritikal o sensitibong data (mga tala ng HIPAA, PCI, o NPPI).
Tulad ng mga pisikal na susi, ang lohikal na pamamahala ng susi ay mahalaga. Tiyaking iniimbak mo ang mga decryption key sa isang secure na lugar, hindi sa device kung saan idine-decrypt ng key ang data mismo. Iyon ay tulad ng pagtatago ng susi sa ilalim ng banig.
Bukod pa rito, ang mga rekomendasyong ito sa ibaba ay makakatulong sa iyo at sa iyong negosyo na manatiling ligtas laban sa iba't ibang banta na maaaring kaharapin mo sa araw-araw. Lahat ng mga mungkahing nakalista sa ibaba ay makukuha sa pamamagitan ng pagkuha ng mga serbisyo ng vCISO ng CyberHoot.
Ang lahat ng mga rekomendasyong ito ay nakapaloob sa produkto ng CyberHoot o sa mga Serbisyo ng vCISO ng CyberHoot. Gamit ang CyberHoot, maaari mong pamahalaan, sanayin, suriin, at subukan ang iyong mga empleyado. Bisitahin ang CyberHoot.com at mag-sign up para sa aming mga serbisyo ngayon. Kahit papaano ay patuloy na matuto sa pamamagitan ng pag-enroll sa aming buwanang mga newsletter ng Cybersecurity upang manatiling updated sa mga kasalukuyang update sa cybersecurity.
Source:
Karagdagang Reading:
Ang mga Korean Researcher ay Nag-imbento ng Silk-Based Security Device
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit pa
Karamihan sa mga phishing test ay nagsisinungaling sa iyong mga empleyado. Ito ang unang bumati! Sinasabi ng HootPhish sa mga tao nang harapan: ito ay...
Magbasa nang higit pa
Kalubhaan: KRITIKAL (CVSS 9.2) | Inilabas: Oktubre 22, 2026 Noong Oktubre 21, dalawang kritikal na depekto sa PHP,...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

