Malaki ang naging epekto ng mga aplikasyon ng Software as a Service (SaaS) sa mga negosyo sa nakalipas na dekada. Dahil sa pandemya, napilitan ang maraming negosyo na lumipat ng mga empleyado mula sa mga aplikasyon sa opisina o desktop patungo sa mga aplikasyon sa SaaS cloud. Kasama sa mga SaaS app na ito ang anumang bagay mula sa software sa opisina hanggang sa malalakas na tool sa komunikasyon. Ilan sa mga pinakasikat na app para sa negosyo na magagamit ay ang Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 , at Zoom.
Karamihan sa mga tao ay hindi nagdadalawang-isip kapag nagkokonekta ng app na kailangan nila sa kanilang Google Workspace, O365 environment, o mga katulad na serbisyo. Ang mga simpleng aksyon na ginagawa ng mga user, tulad ng paggawa ng email, o pag-update ng contact sa isang CRM , ay maaaring magresulta sa ilang iba pang awtomatikong aksyon at notification sa bawat isa sa mga konektadong platform na ito.
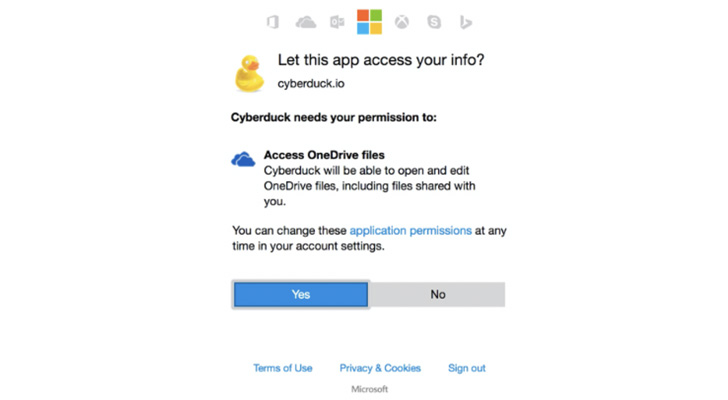
Pinasimple ng mga teknolohiyang OAuth at Single Sign-On ang pagpapatotoo at nag-aalok ng kontroladong delegasyon ng mga karapatan sa pag-access. Sa anyo ng mga saklaw , hinihingi ng isang application ang pahintulot ng user para sa mga partikular na pahintulot. Maaaring humiling ang isang app ng isa o higit pang mga saklaw. Sa pamamagitan ng pag-apruba ng mga saklaw, binibigyan ng user ang mga app na ito ng mga pahintulot na isagawa ang code upang maisagawa ang lohika sa likod ng mga eksena sa loob ng kanilang kapaligiran. Ang mga app na ito ay maaaring hindi nakakapinsala o kasingbanta ng isang executable file.
Gaya ng makikita sa larawan sa ibaba, ginagawang madali ng mekanismo ng OAuth ang pagkonekta ng mga aplikasyon at marami ang hindi isinasaalang-alang kung ano ang mga posibleng epekto nito. Kapag ang mga app na ito at iba pang mga add-on para sa mga platform ng SaaS ay humihingi ng mga pahintulot, kadalasan ay ibinibigay ang mga ito nang walang pag-aalinlangan, na nagbibigay ng mas maraming pagkakataon para sa mga hacker na makakuha ng access sa data ng isang kumpanya. Inilalagay nito ang mga kumpanya sa panganib para sa mga pag-atake sa supply chain , mga API takeover , at hindi sinasadyang pag-install ng mga malisyosong third-party na app sa mga device ng kumpanya.
Pagdating sa mga lokal na makina at mga executable na file, ang mga organisasyon ay mayroon nang mga kontrol na nakapaloob na nagbibigay-daan sa mga security team na harangan ang mga malisyosong programa at file. Kailangang pareho ito pagdating sa mga application ng SaaS.
Pagsasanay sa Kamalayan sa Seguridad – Ang unang hakbang sa cybersecurity ay palaging bumabalik sa pagpapataas ng kamalayan ng mga empleyado. Kapag mas naging mulat na ang mga empleyado sa mga panganib at panganib na dulot ng mga mekanismong OAuth na ito, mas mag-aalangan silang gamitin ang mga ito.
Paganahin ang Multi-Factor Authentication – Ang pinakamagandang bagay na magagawa mo upang mapabuti ang seguridad sa cloud ng iyong organisasyon ay ang i-on at ipatupad ang multi-factor authentication (MFA) para sa lahat ng posibleng account. Ang kasanayang ito ay lalong totoo para sa iyong pangunahing email at collaboration platform dahil binabawasan nito ang pinsalang maaaring idulot ng isang attacker gamit ang mga ninakaw na kredensyal.
Mga Patakaran – Dapat lumikha ang mga organisasyon ng isang patakaran na nag-uutos sa mga empleyado na magsumite ng mga kahilingan para sa mga third-party na app. Maaari itong ipatupad sa Patakaran sa Katanggap-tanggap na Paggamit (AUP) ng iyong organisasyon.
Gumamit ng SaaS Security Monitoring – Ang SaaS security monitoring ay isang mahalagang layer ng seguridad para sa iyong SaaS stack. Nagbibigay-daan ito sa iyong pamahalaan ang access ng empleyado sa iyong mga kinakailangang SaaS app ayon sa departamento, pagsamahin ang mga lisensya, at bigyan ka ng walang kapantay na visibility sa iyong SaaS stack. Ang Blissfully ay isang mahusay na halimbawa ng isang platform na kayang gawin ang lahat ng tatlo at higit pa; ito ay isang mahalagang elemento ng seguridad ng SaaS kapag binubuo ang iyong IT stack.
Pamahalaan ang SaaS Access at Password – Ang ilang SaaS application ay hindi maaaring kumonekta sa mga solusyon ng SSO gaya ng nabanggit kanina. Para sa mga sitwasyong ito, inirerekomenda ng CyberHoot ang paggamit ng Password Manager. Ang mga kagalang-galang na Password Manager tulad ng LastPass , 1Password, DashLane, o Bitwarden ay nagbibigay-daan sa mga user na bumuo ng matibay at natatanging mga password na may 14+ character, mag-imbak ng mga kredensyal para sa mga website at mag-imbak ng naka-encrypt na Secure Notes. Mahalaga rin ang mga tool na ito dahil pinapayagan nila ang mga user na ligtas na magbahagi ng mga kredensyal o tala sa mga pinagkakatiwalaang empleyado o kliyente.
Nalalapat dito ang praktikal na payo at sentido komun. Tiyaking alam ng iyong mga user na hindi basta-basta tanggapin ang lahat ng mga pahintulot sa pag-access na hinihiling ng isang SaaS application na hindi naiiba sa pagtanggi ng access sa isang phone app sa iyong listahan ng contact o pagtanggi ng access sa iyong data ng lokasyon bilang default. Kung hindi nito kailangan ang access upang gumana nang saligan, ang iyong default na posisyon ay dapat palaging tanggihan ang pag-access.
Ang mga sumusunod na rekomendasyon ay makakatulong sa iyo at sa iyong negosyo na manatiling ligtas laban sa iba't ibang banta na maaaring kaharapin mo sa araw-araw. Lahat ng mga mungkahing nakalista sa ibaba ay makukuha sa pamamagitan ng pagkuha ng mga serbisyo sa pagbuo ng vCISO Program ng CyberHoot.
Ang bawat isa sa mga rekomendasyong ito, maliban sa cyber-insurance, ay nakapaloob sa mga serbisyo ng produkto at virtual na Chief Information Security Officer ng CyberHoot. Gamit ang CyberHoot, maaari mong pamahalaan, sanayin, tasahin, at subukan ang iyong mga empleyado. Bisitahin ang CyberHoot.com at mag-sign up para sa aming mga serbisyo ngayon. Kahit papaano ay patuloy na matuto sa pamamagitan ng pag-enroll sa aming buwanang mga newsletter ng Cybersecurity upang manatiling updated sa mga kasalukuyang update sa cybersecurity.
Pinagmumulan:
Mga Panganib at Hamon ng Software as a Service (SaaS).
Karagdagang Mga Mapagkukunan:
Software as a Service (SaaS) Vlog
Termino ng Cybrary ng Software bilang isang Serbisyo (SaaS).
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.