May-akda : Katie Boquetti | Editoryal : Craig Taylor
Mapalad akong magkaroon ng mga relasyon sa daan-daang Managed Service Provider at libu-libong security professional. Karamihan sa mga taong ito ay alam ang aking hilig sa seguridad at binibigyan nila ako ng napapanahong impormasyon tungkol sa " Threat Intelligence ". Noong nakaraang linggo, isang matalik kong kaibigan, si Armando, ang nagpadala sa akin ng isang artikulo tungkol sa " OAuth Consent Phishing ". Kung ako'y magiging tapat, noong una, parang - sandali... ano? Nang mas sinuri ko ito, nakumpirma kong isa nga itong lumalaking pag-atake ng hacker. Sa katunayan, naging problema na ito kaya inilabas ng FBI ang Public Service Announcement na ito noong Setyembre 1, 2026. Gumagamit ang mga hacker ng socially engineer at mga phishing email para kumbinsihin tayong bigyan ng mga pahintulot sa pag-access ng 'pekeng app' sa ating email account o sa ating mga direktoryo ng Microsoft/Google. Kung sapat ang mga pahintulot na ipinagkaloob sa pamamagitan ng OAuth, maaaring magpadala ang hacker ng email mula sa ating account, o magnakaw ng privileged data na kadalasang nasa loob ng ating mga inbox.
Kaya nagpasalamat ako kay Armando para sa paksang ito at sumang-ayon na tatalakayin ng CyberHoot ang paksang ito sa aming susunod na artikulo sa Blog upang lumikha ng kamalayan tungkol dito. Kapag alam mo na ang iyong kinakaharap, mas handa ka nang hindi mabiktima ng ganitong paninira sa social engineering at phishing. Ngunit alam ba ng lahat ng iyong koponan, o lahat ng iyong mga empleyado, o mga miyembro ng iyong pamilya ang tungkol sa paraang ito ng pag-atake? Ito ay mas tuso kaysa sa gusto natin. Magbigay ng kamalayan at ibahagi ang artikulong ito sa sinumang kailangang makaalam!
— Craig
Gumugol ka ng maraming taon sa pag-aaral kung paano protektahan ang iyong password. Sinusuri mo ang mga link bago ka mag-click, nagbabantay ka para sa mga pekeng login page, at binuksan mo ang multifactor authentication (MFA). Ang mga gawi na iyon ay pumipigil sa malaking bahagi ng mga pag-atake, kaya bigyan mo ang iyong sarili ng kredito. Ang OAuth consent phishing ay may ibang ruta. Hindi kailanman hinihingi ng attacker ang iyong password. Sa halip, hinihingi nila ang iyong pahintulot, at ang kahilingan ay lumalabas sa isang tunay na login screen ng Microsoft o Google.
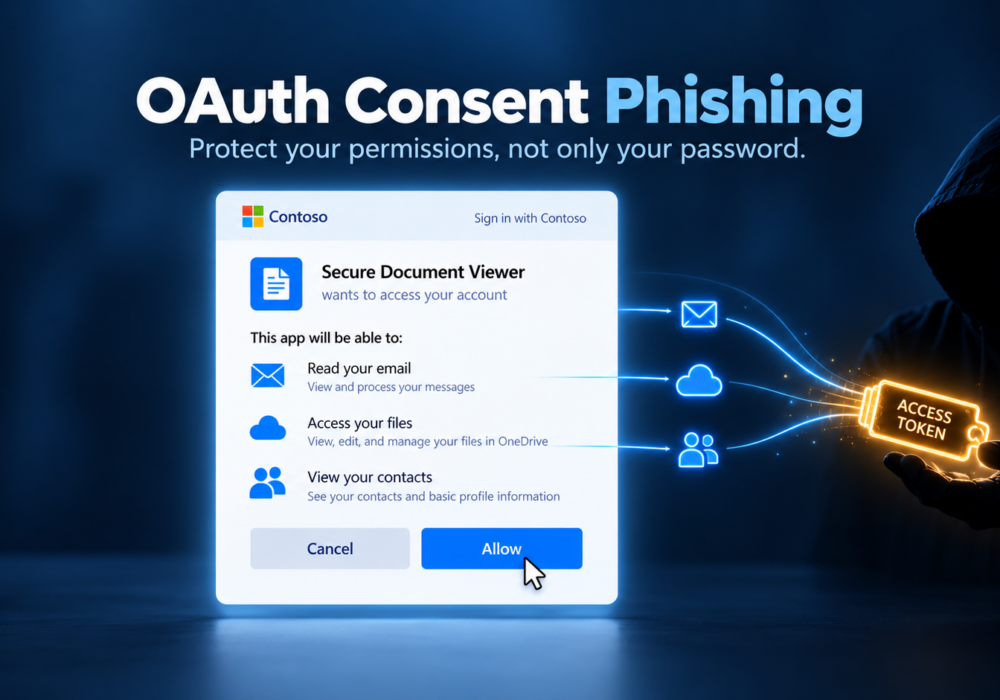
Ang OAuth ay ang sistema sa likod ng mga screen na "Payagan ang app na ito na ma-access ang iyong account" na palagi mong nakikita. Kapag gustong basahin ng isang tool sa pag-iiskedyul ang iyong kalendaryo, o gustong buksan ng isang electronic signature app ang isang file sa OneDrive, ang OAuth ang bahala sa kahilingan. Magsa-sign in ka, susuriin ang isang listahan ng mga pahintulot, at i-click ang Accept. Pagkatapos ay makakatanggap ang app ng isang digital pass, na tinatawag na token, na nagbibigay-daan dito na kumilos para sa iyo sa loob ng mga app na iyon. Ito ay isang kapaki-pakinabang na pang-araw-araw na feature, at karamihan sa mga app na gumagamit nito ay lehitimo.
Irerehistro ng isang attacker ang sarili nilang app, binibigyan ito ng mapagkakatiwalaang pangalan tulad ng “Secure Document Viewer” o “Office Update Helper,” at nagdadagdag ng malinis na logo. Susunod, magpapadala sila sa iyo ng link sa pamamagitan ng email, Teams, o Slack, kadalasan ay may kasamang nudge tulad ng “Mag-e-expire ang iyong shared file sa loob ng isang oras.” Magbubukas ang link sa totoong pahina ng pag-sign in sa Microsoft o Google. Pagkatapos mong mag-sign in, hihingi ng access sa iyong mail, mga file, o mga contact ang isang screen ng consent. Kapag na-click mo na ang Accept, makakatanggap ang app ng attacker ng token, at gagamitin ito ng attacker para basahin ang iyong inbox, maghanap sa iyong mga dokumento, at magpadala ng email bilang ikaw nang hindi na kailangan ang iyong password.
Kinukumpirma ng MFA na ikaw ang taong nagsa-sign in. Sa isang consent phishing attack, ikaw ang taong nagsa-sign in, kaya gumagana nang eksakto ang MFA ayon sa disenyo. Nagsisimula ang problema pagkatapos mag-login, kapag binigyan mo ng access ang app. Dahil ang attacker ay may hawak na token sa halip na ang iyong password, ang pagpapalit ng iyong password ay nag-iiwan sa kanilang access na nananatiling nasa lugar hanggang sa may mag-revoke ng mga pahintulot ng app. Panatilihing naka-on ang MFA, dahil hinaharangan nito ang maraming iba pang mga pag-atake, at idagdag ang mga simpleng proteksyon sa ibaba upang masakop ito.
Maraming masasabi ang isang screen ng pahintulot kung bibigyan mo ito ng limang segundo. Suriin muna ang pangalan ng publisher. Minarkahan ng Microsoft ang mga app mula sa mga kumpirmadong kumpanya gamit ang isang na-verify na badge, at ang isang hindi na-verify na publisher sa isang kahilingang hindi mo inaasahan ay nararapat na ihinto. Susunod, ihambing ang mga pahintulot sa layunin ng app. Ang isang PDF viewer ay walang dahilan para basahin ang iyong buong mailbox o magpadala ng mga mensahe bilang ikaw, at ang iyong PDF viewer ay walang mga kaibigang mai-email. Abangan ang mga kahilingan na "panatilihin ang access sa data na binigyan mo nito ng access," na nagbibigay-daan sa app na patuloy na gumana habang ikaw ay offline. Kapag ang mensahe sa paligid ng link ay nagtutulak sa iyo na magmadali, ituring ang pagkaapurahan bilang iyong senyales na bumagal.
Kung gumagamit ka ng Microsoft 365 , bubuksan ng isang administrator ang Microsoft Entra admin center at itatakda ang pahintulot ng user para aprubahan lang ng mga empleyado ang mga app mula sa mga na-verify na publisher na humihiling ng mga pahintulot na mababa ang panganib. Kasabay nito, i-on ang workflow ng pahintulot ng admin, para humiling ang mga empleyado ng app at aprubahan ito ng isang reviewer sa halip na iwanang nakatigil ang mga tao.
Nag-aalok ang Google Workspace ng mga katulad na setting sa ilalim ng mga kontrol ng API, kung saan ang admin ang nagpapasya kung aling mga third-party app ang kokonekta sa mga account ng kumpanya. Ang mga setting na ito ay makikita sa mga karaniwang admin console, nang walang kailangang bilhin na karagdagang tool.
Magtakda ng quarterly calendar reminder para suriin ang mga app na konektado sa mga account ng iyong kumpanya. Maghanap ng mga app na may malawak na pahintulot, mga app na iisang tao lang ang gumagamit, o magpangalan ng kahit sino sa team na hindi nakakakilala, at alisin ang anumang hindi pamilyar. Magdagdag ng sample consent screen sa susunod mong team training para makita ng mga tao kung ano ang hitsura ng isang totoong login na may kasamang masamang request. Kapag may nag-ulat ng kahina-hinalang prompt, pasalamatan sila, kahit na maayos naman ang app. Ang bawat ulat ay isang magandang desisyon na dapat ipagdiwang.
Ang pag-click sa Accept sa isang palihim na app ay nangyayari sa mga taong maingat, at ang mabilis na pag-aayos nito ay maituturing na panalo. Bisitahin ang myapps.microsoft.com o ang seksyong Seguridad ng iyong Google Account, hanapin ang app, at aalisin ang access nito. Pagkatapos ay sabihin sa iyong IT contact o managed service provider. Babawiin nila ang mga pahintulot ng app sa buong organisasyon, isa-sign out ka sa mga aktibong session, at susuriin ang mga log para makita kung ano ang nahawakan ng app. Ang pag-reset lamang ng password ay mag-iiwan sa app na konektado, kaya gawin ang pagbawi ng access ang iyong unang hakbang.
Pumili ng isang maliit na hakbang ngayong linggo. Buksan ang myapps.microsoft.com o ang iyong Google Account, tingnan ang mga app na nakakonekta sa iyong account sa trabaho, at alisin ang isa na hindi mo na ginagamit. Kung namamahala ka ng isang team, gumugol ng sampung minuto sa pagsuri sa mga setting ng iyong pahintulot ng user, pagkatapos ay ibahagi ang artikulong ito sa iyong mga katrabaho para malaman nila kung ano ang hitsura ng isang kahina-hinalang kahilingan sa pahintulot. Ang bawat app na iyong sinusuri ay ginagawang mas ligtas ang iyong organisasyon kaysa kahapon. Protektahan ang iyong mga kredensyal, protektahan ang iyong mga pahintulot, at magpatuloy. Tumawa, Matuto, at Magsaya!
Ano ang OAuth consent phishing?
Ang OAuth consent phishing ay isang pag-atake kung saan niloloko ka ng isang kriminal para bigyan ng pahintulot ang kanilang app sa iyong Microsoft o Google account. Hindi na lang nilalaktawan ng attacker ang iyong password at ginagamit ang access na inaprubahan mo para magbasa ng email, magbukas ng mga file, o magpadala ng mga mensahe habang ikaw ay nasa proseso ng pag-atake.
Pinoprotektahan ba ako ng MFA mula sa consent phishing?
Kinukumpirma ng MFA ang iyong pagkakakilanlan sa pag-sign in, at sa pag-atakeng ito, ikaw ang nagsa-sign in. Mahalaga pa rin ang MFA para sa pagharang sa iba pang mga pag-atake, habang pinoprotektahan ka ng mga setting ng pahintulot at mabilis na pagsusuri ng bawat screen ng pahintulot mula rito.
Maaalis ba ng pagpapalit ng aking password ang access ng attacker?
Ang pag-reset ng password ay nagbibigay-daan sa pag-access ng attacker, dahil gumagamit ang app ng token sa halip na ang iyong password. Alisin ang app sa iyong account, o hilingin sa iyong administrator na bawiin ang mga pahintulot nito.
Paano ko malalaman kung aling mga app ang may access sa aking account?
Para sa isang Microsoft work account, bisitahin ang myapps.microsoft.com. Para sa Google, buksan ang iyong Google Account, piliin ang Security, at suriin ang mga third-party app na nakakonekta sa iyong account. Alisin ang anumang app na hindi mo nakikilala o hindi mo na ginagamit.
Ligtas ba palagi ang isang app mula sa isang na-verify na publisher?
Kinukumpirma ng beripikasyon na mayroong totoong kumpanya na sumusuporta sa app, na nagpapababa sa panganib. Ihambing pa rin ang mga pahintulot sa ginagawa ng app, at tanungin ang iyong IT contact tungkol sa anumang na-verify na app na humihiling ng mas maraming access kaysa sa kailangan nito.
Ano ang dapat unang gawin ng isang maliit na negosyo?
I-on ang setting ng restricted user consent sa Microsoft Entra, o ang mga kontrol ng katugmang API sa Google Workspace. Pinipigilan ng nag-iisang pagbabagong ito ang mga empleyado na mag-apruba ng mga hindi na-verify na app nang mag-isa, at wala itong karagdagang bayad.
Blog ng Microsoft Entra: Ipinaliwanag at Napigilan ang OAuth Consent Phishing
FBI IC3 PSA: Nakakakuha ng Access ang mga Malisyosong Cyber Actor sa mga Account ng Biktima sa pamamagitan ng Consent Phishing (Setyembre 1, 2026)
Ang Balita ng Hacker: Ang Bagong Phishing Click: Paano Nilalagpasan ng OAuth Consent ang MFA (Mayo 2026)
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Naaalala ko ang mga unang araw ng...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Ang blog ngayong linggo ay may...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

