Kamakailan ay naglathala ang Edge Vulnerability Research Team ng Microsoft ng mga detalye sa isang bagong feature na ginagawa pa lamang na tinatawag na “Super Duper Secure Mode” (SDSM). Ang SDSM ay dinisenyo upang mapabuti ang seguridad nang walang kapansin-pansing pagkawala ng performance. Upang magawa ito, inaalis ng SDSM ang Just-In-Time (JIT) compiler ng JavaScript , na idinisenyo upang mapalakas ang bilis ng paglo-load ng pahina at ang performance ng browser, ngunit kapansin-pansing madaling pagsamantalahan ng mga hacker.
Paano ito gumagana?
Kapag pinagana, aalisin ng SDSM ng Edge ang Just-In-Time Compilation (JIT) mula sa V8 processing pipeline, na magbabawas sa paggamit ng mga attack surface hacker para i-hack ang mga device ng mga user ng Edge. Ayon sa mga ulat ng Common Vulnerabilities and Exposure (CVE) na naipon simula noong 2019, “ humigit-kumulang 45% ng mga kahinaan na natagpuan sa V8 JavaScript at WebAssembly engine ay nauugnay sa JIT engine, mahigit kalahati ng lahat ng 'in the wild' Chrome exploits abuse JIT bugs ”. Ayon sa BleepingComputer, inaalis ng mas maliit na attack surface ang halos kalahati ng mga bug at dahil dito, nagiging mas mahirap gamitin ang mga natitirang bug.
Bilang karagdagan, maraming iba pang mga tampok ng seguridad ang maaaring paganahin kapag naka-off ang mga JIT. Kabilang dito ang Control Flow Guard (CFG), Control-flow-Enforcement Technology (CET), at Arbitrary Code Guard (ACG). Ang bawat isa ay nagdaragdag ng karagdagang mga layer ng seguridad upang panatilihing secure ang mga user at ang kanilang data.
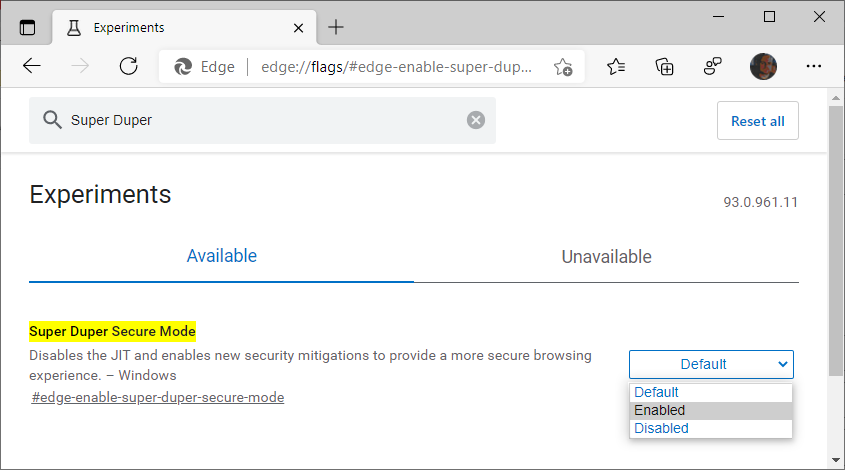
Ang bagong feature na ito para sa seguridad ng Edge ay nasa yugto pa rin ng pagsubok, ngunit maaaring paganahin ng mga user ng preview release ng Microsoft Edge (kabilang ang Beta, Dev, at Canary) ang feature na ito sa pamamagitan ng pagpunta sa edge://flags/#edge-enable-super-duper-secure-mode at pag-on sa feature.
Naglabas ng pahayag sa Twitter ang pinuno ng Security Engineering team na si Johnathan Norman sa Microsoft na binanggit na ang tool ay malamang na magbabago na may maraming teknikal na hamong kailangang malampasan habang isinasagawa ang pag-eeksperimento sa feature. Sinabi rin niya na ang tool ay hindi eksklusibo para sa mga Windows device, plano nilang maging available ito sa mga Mac at Android sa malapit na hinaharap. Binanggit ni Norman na maaaring kailanganin nilang baguhin ang pangalan kapag ang feature ay naging 'live' na, ngunit patuloy nilang isasaayos ito.
Mga rekomendasyon ng SMB
Magandang ideya na bantayan ang paglabas ng bagong feature na ito kasama ng iba pang mga web browser na susunod dito. Kung ikaw o ang iyong kumpanya ay may solusyon sa pamamahala ng patch o mga awtomatikong pag-update, hindi mo dapat palampasin ang paglabas na ito, gayunpaman, kakailanganin mong paganahin ito. Kung sabik kang gamitin ang feature na ito, maaari kang pumunta sa https://www.microsoftedgeinsider.com/en-us/download/ upang i-install ang isa sa tatlong 'channel' para magamit ang mga bagong feature ng Edge na sinusubukan pa rin. Kapag na-install na, pumunta sa edge://flags/#edge-enable-super-duper-secure-mode kapag ginagamit ang channel.
Kapag na-enable na, dapat mong subukan kung ang pagpapagana sa feature na ito ay masira ang alinman sa iyong mga kritikal na application. Maaari mong hindi paganahin ang tampok na ito kapag kailangan mong i-access ang mga kritikal na application na masira kapag ang JIT ay hindi pinagana.
Bilang karagdagan sa pagpapagana ng tampok na Super Duper Secure Mode na ito, inirerekomenda ng CyberHoot ang mga sumusunod na pinakamahuhusay na kagawian upang protektahan ang mga indibidwal at negosyo laban, at limitahan ang mga pinsala mula sa, online na pag-atake sa cyber:
Pinagmumulan:
Mga Karagdagang Pagbabasa:
Ginagawa ng 'Super Duper Secure Mode' ng Microsoft Edge ang Sinasabi Nito
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.