Sa ngayon, pera ang hari. Ang paggamit ng mga elektronikong aplikasyon sa pagbabayad ay patuloy na lumalaki, ayon sa isang kamakailang survey ng US Federal Reserve , ang mga pagbabayad gamit ang pera ay bumubuo lamang ng 26% ng lahat ng pagbabayad noong 2020. Ang mga payment card (credit/debit) at mga elektronikong aplikasyon sa pagbabayad ay ginamit para sa 65% ng lahat ng pagbabayad, na nag-iiwan ng 9% sa mga wire transfer nang direkta mula sa bangko. Ang alon ng mga cashless payment at e-commerce ay humantong sa paglikha ng maraming iba't ibang aplikasyon sa pagbabayad. Ang Apple Pay, Google Pay, PayPal, Venmo, at Trello Pay ay ilan sa mga pinakakaraniwang mobile payment app. Gayunpaman, ang mga aplikasyon na ito ay kadalasang may kasamang mga panganib, kung saan ang mga cybercriminal ay nangangarap ng mga bagong scam upang linlangin tayo na maubos ang ating pera – maging ito man ay virtual o hindi.
Ang mga smartphone, tulad ng ibang device, ay maaaring pagsamantalahan ng malware . Ang isang paraan upang makuha ng mga cybercriminal ang iyong sensitibong impormasyon ay sa pamamagitan ng mga keylogger . Nire-record at ipinapadala ng malware na ito ang bawat aksyon (tap) sa iyong smartphone (o computer) sa mga hacker, na nagbibigay-daan sa kanila na tingnan ang mga kredensyal ng account na tina-type mo sa anumang application o website na binibisita mo. Maaari ring gumamit ang mga hacker ng mga pekeng app na nagpapanggap na lehitimo at sinasamantala ang iyong mga payment app. Makikita ang isang halimbawa sa dulo ng artikulong ito, kung saan natuklasan ng mga mananaliksik ng ESET ang isang trojan na nagbalatkayo bilang isang tool sa pag-optimize ng baterya , na tinatarget ang mga user ng opisyal na PayPal app, at tinatangkang maglipat ng €1,000 ($1,200) sa account ng hacker.
Karamihan sa mga hacker ay gumagamit ng mga device at naglalabas ng malware sa pamamagitan ng mga phishing email. Lalo na ang Ransomware ay maaaring i-deploy sa pamamagitan ng mga email na ito, na sumisira sa iyong negosyo sa pamamagitan ng pag-lock ng iyong sensitibong data at pagbabanta na ilalabas ito sa publiko maliban kung magbabayad ka ng ransom. Ang mga cyberattack ay maaaring magdulot ng malaking pinsala hindi lamang sa iyong negosyo kundi pati na rin sa iyong personal na buhay.
Kapag gumagamit ng mga smartphone, may ilang bagay na maaari mong gawin upang matulungan kang manatiling secure, lalo na kapag nagsasagawa ng mga pagbabayad sa mobile. Sundin ang pinakamahuhusay na kagawian ng CyberHoot para sa seguridad ng smartphone:
Mahalagang maunawaan ang mga application na iyong ginagamit at kung paano pinapatotohanan ang mga ito at hindi pinagana ang pampublikong pagbabahagi ng mga transaksyon. Ipinapakita ng graphic sa ibaba ang mga pinakakaraniwang app sa pagbabayad at ang iba't ibang paraan kung saan sinusubukan nilang panatilihing secure ka:
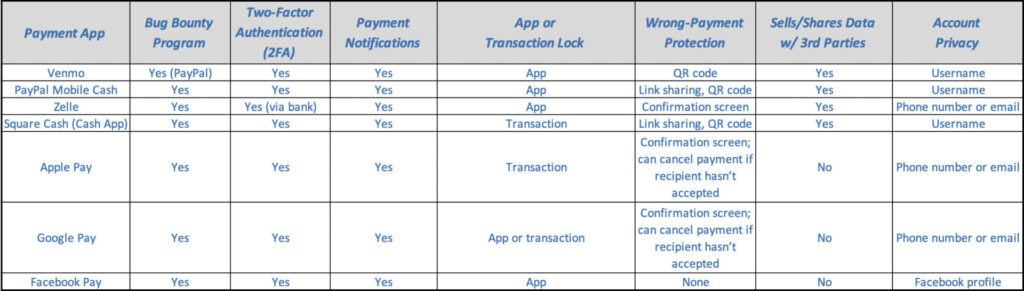
Mga Kahulugan ng Seguridad sa Pagbabayad: Bug Bounty | Two-Factor Authentication | Transaction Lock
Bagama't mahalaga ang lahat ng ito kapag gumagamit ng mga smartphone, dapat mo ring sundin ang mga karagdagang kasanayang ito kapag gumagamit ng mga computer, lalo na sa trabaho. Inirerekomenda ng CyberHoot ang mga sumusunod na pinakamahusay na kagawian upang paghandaan, limitahan ang mga pinsala, at kung minsan ay maiwasan ang mga pag-atake sa cyber:
Simulan ang pagbuo ng iyong matibay at malalimang plano sa cybersecurity ngayon gamit ang CyberHoot.
Pinagmumulan:
NY Times – Pananaliksik sa Pagbabayad sa Mobile
Mga Karagdagang Pagbabasa:
Mga Hacker na Naglalabas ng Mga Pekeng Application sa Pagsubaybay sa Contact
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.