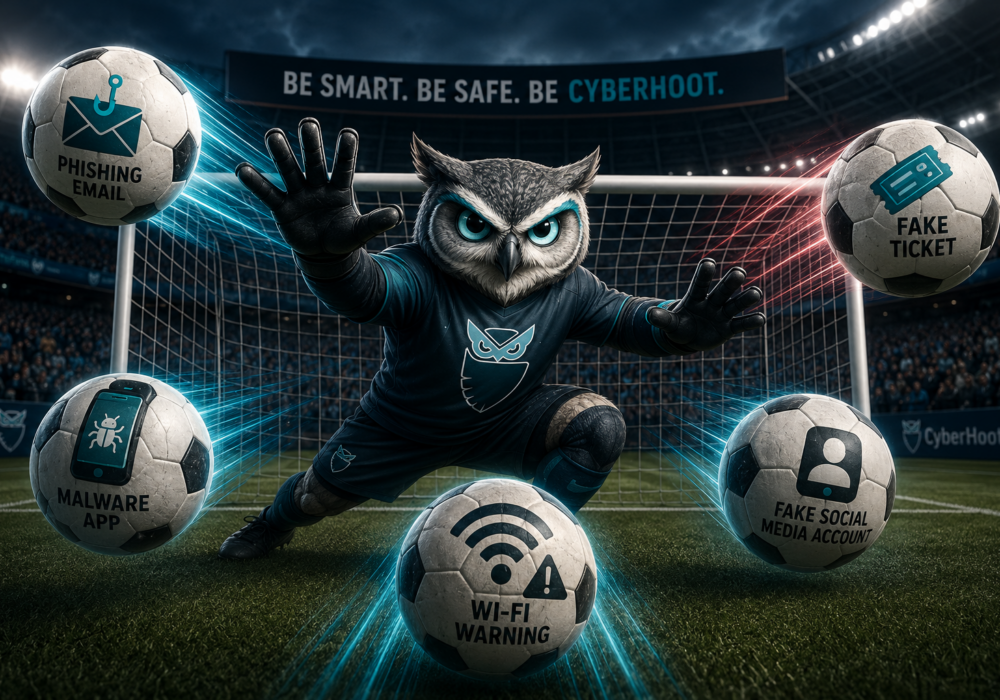
Nagsimula ang 2026 FIFA World Cup noong Hunyo 11 sa buong Estados Unidos, Canada, at Mexico. Inaasahang dadalo ang anim na milyong tagahanga, at milyun-milyon pa ang hahanap online ng mga tiket, stream, at jersey. Naghanda na rin ang mga scammer para sa sandaling ito. Iniulat ng FBI at ilang research team ang libu-libong pekeng website ng FIFA, mga malisyosong streaming app, at mga ninakaw na login na kumakalat na. Simple lang ang magandang balita. Ang ilang madaling gawi ay poprotekta sa iyo mula sa halos lahat ng ito, at wala sa mga ito ang nagkakahalaga ng kahit isang sentimo.
Sinubaybayan ng mga mananaliksik sa Group-IB ang mahigit 4,300 mapanlinlang na domain ng FIFA na nakarehistro simula noong Agosto 2025. Isang grupo ng kriminal, na binansagang GHOST STADIUM, ang nagpapatakbo ng mahigit 300 kopya ng opisyal na site ng FIFA na kinokopya ng mga peke. Kinokopya ng mga peke ang totoong pahina ng pag-login at naglo-load pa ng mga larawan direkta mula sa sariling mga server ng FIFA, na nagpapahirap sa mga ito na makita. Kapag nailagay mo na ang iyong password, nire-reset ito ng mga kriminal, nilo-lock ka palabas, at muling ibinebenta ang anumang tiket na nakatali sa iyong account.
Walang bayad ang iyong depensa. I-type ang fifa.com sa iyong browser sa halip na mag-click ng mga link sa mga ad, resulta ng paghahanap, o mga social post. I-on ang multi-factor authentication para sa iyong FIFA account para ang isang ninakaw na password lamang ay walang maitutulong sa magnanakaw.
Natuklasan ng mga mananaliksik sa ThreatFabric at Kaspersky ang mga malisyosong streaming app na nagkakalat ng mga pamilya ng malware sa Android na tinatawag na Massiv at Perseus . Ang mga app na ito ay nasa labas ng mga opisyal na app store, kaya ang pag-install ng isa ay nangangahulugan ng pag-click sa ilang babala mula sa iyong sariling telepono. Pagkatapos ng pag-install, hihingi ang malware ng mga pahintulot sa accessibility, pagkatapos ay irerekord ang iyong pagta-type, maglalagay ng mga pekeng login screen sa iyong mga totoong banking app, at haharangin ang iyong mga one-time security code.
Mahigit 55 kampanya ng patalastas na may temang football ang natagpuan ng Bitdefender sa Facebook at Instagram na nagtutulak ng mga pekeng jersey at pekeng mga collectible sticker. Mahigit 1,700 pekeng FIFA social account ang nabilang ng Fortinet , kasama ang isang pekeng hiring scheme na nagpapadala sa mga aplikante ng trabaho sa isang kamukha nilang Google login page. Bago ka bumili o mag-apply, suriin ang account sa likod ng alok. Ang mga totoong brand ay nagli-link pabalik sa mga opisyal na website, palaging nagpo-post sa paglipas ng panahon, at tumatanggap ng mga normal na paraan ng pagbabayad. Ang dalawang minutong tseke ay nakakatipid sa iyo mula sa pekeng jersey at ninakaw na password.
Sinubukan ng Kaspersky ang mga wireless network sa tatlong host city sa Mexico at natuklasang halos isa sa sampu ang walang password. Pinapadali ng mga bukas na network para sa mga kriminal na mag-set up ng mga kopyang hotspot at basahin ang iyong trapiko. Habang naglalakbay, gamitin ang iyong mobile data para sa pagbabangko at email. I-save ang pampublikong Wi-Fi para sa pagsuri ng mga score at pagyayabang sa group chat.
Kung mahilig sa football ang iyong mga empleyado, ang mga link ng World Cup ay papunta na sa kanilang mga inbox at telepono ngayon. Ang mga ninakaw na login mula sa kampanyang ito ay lumalabas na sa mga kriminal na data dumps, na nakolekta ng mga malware na nagnanakaw ng password na may mga pangalan tulad ng Vidar , LummaC2 , at RedLine . Hindi mo kailangan ng badyet ng negosyo para tumugon. Magdagdag ng maikling paalala sa iyong susunod na pagpupulong ng koponan: bumili lamang ng mga tiket sa fifa.com, laktawan ang mga sideloaded streaming app (Android lamang), at iulat ang mga kakaibang email nang walang takot na masisi. Ang mga libreng serbisyo sa notification ng paglabag ay nagbibigay-daan sa iyong suriin kung ang mga login ng kumpanya ay lumitaw sa ninakaw na data. Ang maliliit at murang mga hakbang tulad nito ay pumipigil sa karamihan ng mga pagtatangka ng mga kriminal na ito.
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Ang blog ngayong linggo ay may...
Magbasa nang higit pa
Paminsan-minsan, may malware na may kasamang kakaibang trick na sapat na matalino para mapahinto ang mga security researcher at...
Magbasa nang higit pa
May-akda: Craig Taylor Hindi ako maaaring bumisita sa isang coffee shop, maglaro ng golf, makipag-usap nang palakaibigan sa...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.