Isinasaad ng artikulong ito ang mga hakbang na dapat gawin kaagad kapag inaatake ka mula sa ganitong paraan ng pag-atake… isang bagay na binansagan kong “Domino Attack”. Ang pag-atake na ito ay may natatanging mga yugto na pinagsasamantalahan ng mga hacker nang sunud-sunod. Abalahin ang pagkakasunud-sunod nang maaga hangga't maaari gamit ang umiiwas na pagkilos at mahusay na pagsasanay ng mga empleyado gamit ang mga tool tulad ng CyberHoot upang matulungan silang makita ang mga pag-atake ng phishing, at upang matulungan silang protektahan ang kanilang mga password sa relihiyon! Kung interesado kang sanayin ang iyong mga empleyado, bisitahin ang website ng pagsasanay sa CyberHoot.com at ikokonekta ka namin sa isa sa aming mga reseller.
Unang Yugto ng 'Paglabag sa Domino' :
Isang kliyente, ang Finance@IronCladCookware.com, ang nakatanggap ng email mula sa isang vendor na regular nilang kausap na humihiling sa kanilang suriin ang isang invoice na protektado ng password sa Google Docs, Drop Box, o iba pang online na lokasyon. Bagama't hindi pangkaraniwan, ang vendor ay isang mahalagang vendor na regular naming kausap kaya masunurin kaming sumunod. Nalaman naming isang letra lang ang mali sa email domain ng vendor (halimbawa: Ang email ng Twirlstool.com ay maaaring nagmula sa Twrlstool.com – kulang ng i). Ninakaw ng website na aming ni-log in ang isa sa mga username at password credentials ng aming empleyado. Ini-scan na ngayon ng mga hacker ang bawat natatanging email address sa bawat folder ng nakompromisong mailbox na iyon sa aming kumpanya.
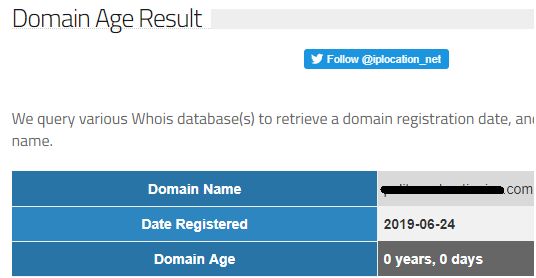
Phase 2: Ang pangalawang Domino sa Fall (isang kamukhang Domain Name ay Nakarehistro)
Sa screen shot sa ibaba, ang mga hacker ay nagrehistro ngayon ng isang kamukhang-kamukha ng domain name na gagamitin sa Phase 3. Ang domain na ito ay mukhang halos kapareho sa domain ng target na kumpanya at gagamitin bilang home base para sa mga pag-atakeng ito.
Phase 3: Ang ikatlong Domino – Exploiting Trust Relationships
Pagkatapos, bubuo ang hacker ng iba't ibang hindi nakapipinsala ngunit epektibong mga email na idinisenyo upang samantalahin ang ugnayan ng tiwala na mayroon ka sa iyong mga vendor, kliyente, pamilya, at mga kaibigan sa pamamagitan ng pagpapadala nito mula sa impostor na email account. Sa aking kathang-isip na halimbawa: Ang Finance@IroncldCookware.com ay ginagamit sa halip na Finance@IroncladCookware.com upang mag-email ng mga pag-atake sa pagnanakaw ng kredensyal sa mga email address na matatagpuan sa loob ng orihinal na nakompromisong email account sa IroncladCookware.com. Ang bisa ng pag-atakeng ito ay matatagpuan sa katotohanan na ang pangalan ng nagpadala ay malamang na kinikilala at tinatanggap ng tatanggap bilang isang lehitimong gumagamit. Ang payload ng pag-atake ay may mas mataas na posibilidad na magtagumpay dahil sa ipinahiwatig na tiwala na ito.
Phase 4: Nagsisimulang Mahulog ang Maramihang Domino sa iyong Mga Contact
Ang mga hacker ay hindi titigil doon. Hayaang magsimula ang mga paglabag sa email account...karamihan sa mga tao ay mabilis na magki-click sa isang kamukhang email mula sa isang taong nakikilala nila nang walang pagdadalawang isip. Mas kaunti ang magbibigay ng mga kredensyal upang tingnan ang isang invoice, o natitirang balanse o anumang iba pang kapani-paniwalang transaksyon sa pananalapi... na humahantong sa mas maraming kumpanya ang nalabag at mas maraming kumpanya ang na-target. Ito ay kilala bilang ang Domino Breach effect.
Narito ang ilang praktikal na payo kung paano protektahan ang iyong sarili at kung paano makarating sa harap ng domino kapag ang iyong kumpanya ay bahagi ng isa sa mga kaganapang ito!
Hakbang #1: Gumuhit ng isang mabilis na tugon na email at ipadala sa lahat ng mga contact kaagad na ipaalam sa kanila ang huwad na domain at ang mga naka-target na pag-atake.
Hakbang #2: Magsaliksik sa ISP ng bagong rehistradong domain name at magpadala ng reklamo sa pang-aabuso tungkol sa pag-atake ng phishing mula sa isang kamukhang domain name at hilingin na alisin ito kaagad.
Ang oras ay ang kakanyahan. Sa totoong mundo, sa sandaling nakarehistro ang isang Look-Alike na domain at handa nang gamitin, magsisimulang dumaloy ang mga email sa pag-atake sa lahat ng iyong vendor, kliyente, kaibigan at pamilya. Nagsisimulang bumagsak ang domino habang ang mga taong nagtitiwala sa iyo at sa iyong pangalan ay nag-click sa bogus na invoice o kahilingan sa pag-login at nakitang nakompromiso ang kanilang mga sarili.
Ang pagpapadala ng babalang iyon sa lahat ng maiisip mo ay isang kritikal at sensitibo sa oras na unang hakbang.
Ang iba pang mga hakbang na ito ay kailangang gawin nang paunti-unti ayon sa pagkakasunod-sunod ng proteksyon. Hindi lahat ng mga hakbang na ito ay nagkakahalaga ng pera. Ang ilan ay lubos na mabisang proteksyon (ayon sa MFA ).
Pangunahing Proteksyon:
Pinahusay na Proteksyon:
Advanced na Proteksyon:
Tumawag sa Aksyon:
Ang pangunahing proteksyon ay isang bagay na kailangang mayroon ang lahat ng mga kumpanya. Makipag-ugnayan sa CyberHoot ngayon upang makakonekta sa isang reseller upang mabigyan ang iyong mga empleyado ng kinakailangang pagsasanay upang mapigilan ang Domino Attack. Ang isang onsa ng proteksyon ay katumbas ng isang libra ng lunas. Para malaman kung paano protektahan laban sa mga katulad na banta sa pamamagitan ng isang email hack, mag-click dito.
Sundin ang mga tagubiling ito mula sa CyberHoot kung paano mabawi ang iyong nasira na email account.
Craig, Co-Founder – CyberHoot
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.