Enero 14, 2020: Inilabas ngayon ng Microsoft ang kanilang buwanang mga patch at kabilang sa mga ito ang tatlong kritikal na isyu sa Severity 1 na nangangailangan ng iyong agarang atensyon. Dapat gamitin ng mga negosyo ang Vulnerability Alert Management Process upang masuri ang mga alertong ito, at agad na planuhin ang pag-patch sa lalong madaling panahon. Mangyaring isaalang-alang ang espesyal na payong ito sa blog mula sa CyberHoot bilang isang hindi pangkaraniwang pangyayari at gumawa ng naaangkop na aksyon sa lalong madaling panahon. Upang mailagay ito sa tamang perspektibo – LAHAT ng aking mga mapagkukunan sa cybersecurity ay nagmumungkahi ng parehong bagay. Ang mga entidad ng government cybersecurity watchdog tulad ng CISA ay naglabas lamang ng pangalawang Emergency Directive nito para sa mga kahinaang ito. Seryoso ito.
Kahinaan sa panggagaya ng CryptoAPI – CVE-2020-0601: Ang kahinaang ito ay nakakaapekto sa lahat ng makinang nagpapatakbo ng 32- o 64-bit na Windows 10 operating system, kabilang ang mga bersyon ng Windows Server na 2016 at 2019.
Mga kahinaan ng Windows RD Gateway at Windows Remote Desktop Client – CVE-2020-0609, CVE-2020-0610, at CVE-2020-0611: Ang mga kahinaang ito ay nakakaapekto sa Windows Server 2012 at mas bago. Bukod pa rito, ang CVE-2020-0611 ay nakakaapekto sa Windows 7 at mas bago.
Binabalangkas ng seksyong ito ng advisory ang potensyal na epekto kung ang mga kahinaang ito ay pinagsamantalahan.
Ang kahinaan sa panggagaya ng CryptoAPI – CVE-2020-0601:
Mga kahinaan ng Windows RD Gateway at Windows Remote Desktop Client – CVE-2020-0609, CVE-2020-0610, at CVE-2020-0611:
Sa katunayan, oo. [ whew! ] Ang mga kahinaang ito ay natuklasan at iniulat, sa unang pagkakataon, ng NSA, nang direkta sa Microsoft. Nangangahulugan ito na mayroon tayong napakaliit na panahon kung saan mailalapat ang mga patch na ito nang walang malaking panganib ng kompromiso.
Gayunpaman, ang isang napakaliit na window ng oras sa Internet ay maaaring mangahulugan ng mga araw o linggo.
Sa pamamagitan ng pagsusuri sa mga patch na inilabas ng Microsoft ngayon, mabilis na matutukoy ng mga masasamang tao kung anong code ang binago. Ang mga patch ay parang isang mapa ng kayamanan para sundan ng mga hacker, sa pamamagitan ng mga pagbabago sa source code, reverse engineering ang mga ito, hanggang sa matagpuan nila ang kahinaan. Pagkatapos ay gagawin nila itong armas . Mayroong karerang nagaganap habang nagsasalita tayo upang matukoy at gawing armas ang mga kahinaang ito ng mga bansang estado at mga grupo ng hacker. Mayroon tayong mga araw, marahil mga linggo, bago gawing armas ang mga kahinaang ito at simulang pagsamantalahan ang inyong mga sistema.
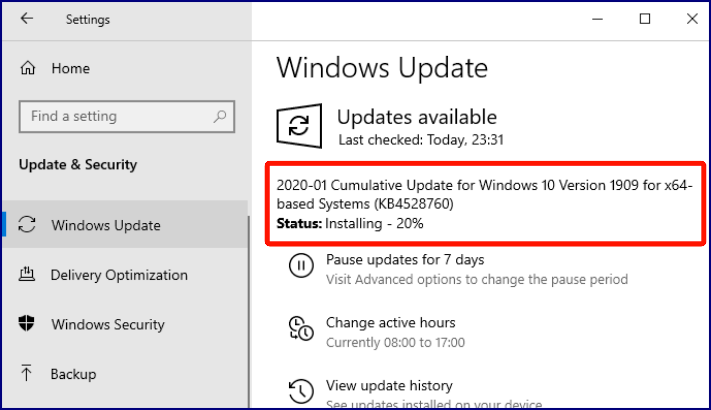
Maaaring mag-iba ang numero ng bersyon ng iyong Windows, ngunit ito ang update na gusto mo – pumunta sa Mga Setting > Update at Seguridad > Windows Update :
https://cyber.dhs.gov/ed/20-02/
https://www.us-cert.gov/ncas/alerts/aa20-014a
Brian Krebs Cybersecurity News Blog
Sophos Cybersecurity Blog – Mga Kritikal na Kahinaan sa Microsoft = Patch Ngayon
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

Isipin ang iyong sarili sa highway, lumalagpas sa limitasyon ang bilis na halos 20 segundo kasabay ng iba pang mga sasakyan. Sa unahan, preno...
Magbasa nang higit pa
Ano ang Nangyayari Noong Huwebes, Nobyembre 12, 2026, bandang alas-11 ng umaga sa Silangan, tumigil sa paggana ang Microsoft Outlook...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: “Ang kapangyarihan ay may tendensiyang maging tiwali,...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.

