Co-Authored ni Craig Taylor
Sa isang pabago-bagong mundo ng cybersecurity, patuloy na tumataas ang dalas at epekto ng mga paglabag sa data. Ang mga banta sa cybersecurity ay may iba't ibang anyo, kabilang ang social engineering, pagnanakaw ng kredensyal, pag-atake sa phishing, at maging ang mga pag-atake sa web application. Kung nakakaranas ang iyong organisasyon ng insidente sa cybersecurity, tutulungan ka ng artikulong ito na gabayan ka sa mga hakbang na kailangan mong gawin upang tumugon sa insidenteng ito. Ipinapalagay ng CyberHoot na mayroon kang isang Cybersecurity Incident Management Process (CIMP) na nakalagay upang makatulong na gabayan ka.
Maaaring matukoy ng mga tip at trick sa artikulong ito ang mga puwang sa iyong plano. Ang pagsunod sa gabay ng CyberHoot sa ibaba ay tutulong sa iyo na malutas ang insidente sa cybersecurity nang mahusay at epektibo. Kung wala kang CIMP, dapat kang makipag-ugnayan sa vCISO program ng CyberHoot upang matulungan kang lumikha ng isa.
Sa anumang insidente, hinihikayat ang mga tao na kumilos nang mabilis upang limitahan ang pinsalang dulot ng isang paglabag. Gayunpaman, nais ng CyberHoot na mag-ingat sa mga tao sa dalawang prioridad na mas mataas ang pagkakasunud-sunod.
Ang una ay ang pagprotekta sa buhay ng tao. Kung ang nalabag na sistema ay nagsasagawa ng mga serbisyong nagliligtas-buhay, maaaring hindi mo ito maisara upang matugunan ang paglabag. Nauuna ang buhay ng tao.
Pangalawa, kung mahalaga sa mga may-ari ng sistema ang isang imbestigasyong forensik, dapat mong harapin ang insidente nang unahin ang pangangalaga ng ebidensya sa iyong mga pagsisikap sa remediation. Maaaring mangahulugan ito ng pagkuha ng larawan ng hard drive gamit ang mga advanced na forensic tool tulad ng Encase.
Sa sagot sa tanong na forensics at kaligtasan ng tao, maaari ka na ngayong magsimulang kumilos nang mabilis patungo sa pagkakakilanlan ng insidente at pagkatapos ay pagpigil. Upang maglaman ng isang kaganapan, kailangan mong malaman kung ano ang nangyari. Upang masagot iyon, kailangan mong tipunin ang iyong pangkat ng pagtugon.
Sana, bago pa man mangyari ang isang insidente, natukoy na ng inyong Cybersecurity Incident Management Process (CIMP) ang mga miyembro ng inyong response team at naipaalam na sa kanila ang mga kinakailangan sa pagpupulong araw man o gabi. Tipunin na sila ngayon upang matiyak ninyo kung ano ang nangyari. Palaging isasama sa team na ito ang information security, information technology, operations, at senior management.
Ipinapalagay ng artikulong ito na nakumpirma mo na ang isang insidente ay isinasagawa ngunit maaaring hindi mo alam kung ano ang nangyari. Maraming beses, nagkakagulo ang mga bagay-bagay sa gabi, ngunit mayroon silang isang simpleng paliwanag na kahit ano maliban sa isang insidente sa seguridad. Ang mga disk drive ay napupuno, na nagiging sanhi ng pag-crash ng mga server, iyon ay hindi isang insidente. Nangyari lang ito noong 3 am, na nagpa-panic sa iyong SOC.
Isang salita ng pag-iingat: sa isang insidente, laganap ang haka-haka at hindi sinusuportahang haka-haka. Bilang tagapangasiwa ng insidente, kailangan mong hilingin sa lahat na huminga ng malalim at suriin ang mga katotohanan. Kung kulang ka ng pangunahing impormasyon, kunin ito. Ang unang layunin sa pagpigil sa insidente ay alamin kung ano ang nangyari. Upang magawa iyon, kailangan mong tipunin ang iyong koponan upang tumulong sa pagsasama-sama ng mga bagay.
Naging hindi maganda ang nakaiskedyul na pagbabago? Nawawala ba ang isang sistema ng mga kritikal na patch? May malicious insider ka ba? Ano ang mga tagapagpahiwatig ng kompromiso na nakikita mo? Ang mga sagot sa mga tanong na ito ay gagabay sa iyong tugon sa insidente sa paglalaman ng kaganapan.
Ang koponan ay tiwala na ang isang nawawalang patch sa iyong WordPress site ay pinagsamantalahan at humantong sa isang kompromiso ng iyong web server. Ang mga kamakailang abiso sa seguridad ay nagpapatunay na ang exploit code ay nasa ligaw at ang mga hacker ay lumalabag sa mga website ng WordPress. Ang ebidensya ng isang paglabag ay natagpuan sa iyong WordPress Webserver. Ang pinagmulan ng insidente ay nakumpirma na. Ngayon ano?
Kung naaangkop, tawagan ang iyong lokal na departamento ng pulisya at iulat ang iyong sitwasyon at ang potensyal na panganib para sa pagnanakaw ng pagkakakilanlan, pandaraya sa wire, o anumang kaakibat ng insidente. Mas maaga na malalaman ng mga tagapagpatupad ng batas ang tungkol sa pangyayari, mas magiging epektibo sila. Kung ang iyong lokal na pulisya ay hindi pamilyar sa pagsisiyasat ng mga pagkompromiso sa impormasyon, makipag-ugnayan sa lokal na tanggapan ng FBI o sa US Secret Service . Para sa mga insidenteng may kinalaman sa pagnanakaw ng koreo, makipag-ugnayan sa US Postal Inspection Service.
Para mapigilan ang karagdagang pagkawala ng data, alisin sa serbisyo ang lahat ng apektadong kagamitan ngunit huwag patayin ang anumang makina kung kinakailangan ang forensics . Ang pag-reboot ng makina ay maaaring magbura ng mahalagang impormasyon mula sa memorya at mga disk. Alisin lamang ang mga ito mula sa network upang maalis ang malayuang pag-access ng hacker at pigilan ang anumang paglilipat ng data palabas ng iyong organisasyon.
Suriin ang mga entry at exit point ng iyong network (karaniwan ay mga firewall ) para sa ebidensya ng remote access. Nakakakita ka ba ng mga koneksyon mula sa ibang bansa? Inilipat ba ang data palabas ng organisasyon? Mayroon bang mga naka-encrypt na file na nagpapahiwatig ng isang ransomware event?
Kung mayroon kang hanay ng mga tool na maaaring matukoy ang pagkakaroon ng malware o mga remote access trojan, atbp., dapat mo itong patakbuhin laban sa iyong mga naapektuhang makina. Sa halimbawang ito, walang karagdagang malware na natagpuan sa loob ng iyong kapaligiran. Ang lahat ng pinsala ay sa website na naka-host sa labas. Walang naranasang pagkawala ng data.
Kung na-kompromiso ang website, kakailanganin itong muling buuin dahil sa pagkakaroon ng rootkit na naka-install ng mga hacker. Iyan ang susunod nating hakbang, ang pag-alis ng mga backdoor at malware ng hacker mula sa iyong kapaligiran.
MGA TIP: Dahil karamihan sa mga insidente ay nangyayari pagkatapos ng oras ng trabaho, maaaring kailanganin ding kumuha ng forensics, legal, human resources, communications/public relations bukas upang pamahalaan ang insidente.
Forensics : Kung mahalaga ang forensics, kailangan mo silang tawagan nang maaga sa iyong pagtugon sa insidente upang makatulong na maiwasan ang mga nakapipinsalang ebidensya sa iyong imbestigasyon. Isaalang-alang ang pagkuha ng isang independiyenteng imbestigador ng forensic upang matulungan kang matukoy ang pinagmulan at saklaw ng paglabag. Kukunin nila ang mga forensic na imahe ng mga apektadong sistema, kokolektahin at susuriin ang ebidensya, at ibabalangkas ang mga hakbang sa remediation. Ngunit mag-ingat, naniningil sila ng $400-$500 kada oras.
Tagapayo sa Batas : Kumonsulta sa iyong tagapayo sa batas tungkol sa insidenteng pinag-uusapan. Nagbibigay ito ng proteksyon sa mga tagapangasiwa ng insidente batay sa pribilehiyo ng abogado-kliyente mula sa pangangailangang ibunyag ang lahat ng nalalaman tungkol sa isang insidenteng iniimbestigahan. Maaari ka rin nilang payuhan tungkol sa mga batas pederal at pang-estadong maaaring maging naaangkop mula sa paglabag.
Abiso sa Paglabag : Sa pinakamagandang sitwasyon, maaari mong pigilan at lipulin ang isang paglabag sa loob ng 24 hanggang 48 oras. Gayunpaman, maaaring mayroon kang mga obligasyon sa kontrata na abisuhan ang mga kliyente sa loob ng 24 oras mula sa isang nakumpirmang paglabag. Magpasuri dito at magpapatupad ng naaangkop na plano sa komunikasyon nang may kinalaman man o wala ang mga kumpanya ng relasyong pampubliko.
Kung maaari, ilagay ang mga 'malinis' na makina online sa halip na mga apektado. Bilang karagdagan, i-update ang mga kredensyal at password ng mga awtorisadong gumagamit. Kung nilabag ng isang hacker ang iyong system sa anumang yugto ng panahon bago ibinaba ang website gamit ang kanilang rootkit, dapat mong ipagpalagay na ang lahat ng mga kredensyal na may access sa website at ang iyong WordPress site ay nakompromiso at ang iyong system ay mananatiling mahina hanggang sa baguhin mo ang mga kredensyal na iyon, kahit na tinanggal mo ang mga tool ng hacker.
Kung sinusuportahan ng isang Managed Service Provider (MSP) ang iyong imprastraktura ng IT, suriin kung anong personal na impormasyon ang maaari nilang ma-access at magpasya kung kailangan mong baguhin ang kanilang mga pribilehiyo sa pag-access.
Sa pagkakataong ito, pinaghihinalaan namin na ang mga nawawalang patch sa WordPress site ang ugat ng problema. Kaya ang susunod na hakbang pagkatapos ng containment ay ang pag-patch ng system at ibalik ito online. Bigyang-pansin kung paano mo ito i-patch. Ang paglalagay ng system online sa labas ng iyong firewall ay nag-aanyaya ng kapahamakan sa lahat ng dako. I-patch mula sa isang ligtas na lokasyon bago gawing available ang system sa Internet sa pangkalahatan.
Kung sasabihin ng iyong mga service provider na naayos na nila ang mga kahinaan, tiyakin na talagang naayos na nila ang mga ito sa pamamagitan ng direktang inspeksyon. Ngayon ang magandang panahon para suriin ang katayuan ng pag-patch ng lahat ng iyong mga system (panloob at panlabas) upang matiyak na napapanahon ang mga ito. Suriin din ang iyong antivirus software upang matiyak na ang lahat ng mga system doon ay napapanahon, naka-install nang buo, at gumagana nang maayos kasama ang pag-uulat.
Kung ang mga makina ay nakompromiso sa mga rootkit o advanced na malware, kadalasan ay walang antivirus na may kakayahang linisin ang makina sa isang kilalang mabuting kalagayan. Sa mga kasong ito, dapat mong punasan ang makina at muling itayo ito mula sa simula bago ibalik sa produksyon.
Kasunod ng patching at validation checks sa Eradication, maaari ka na ngayong magpatuloy sa pagbawi. Nangangahulugan iyon na ibabalik sa produksyon ang iyong WordPress Website na ganap nang na-patch at sinusubaybayan ito nang mabuti. Palaging may posibilidad na mali ang iyong ugat, at maaaring bumalik ang mga hacker.
Susunod, ibaling ang iyong pansin sa pag-aaral ng lawak ng paglabag.
Alamin kung pinagana ang mga hakbang tulad ng pag-encrypt noong naganap ang paglabag. Suriin ang backup o napreserbang data. Suriin ang mga log upang matukoy kung sino ang may access sa data sa oras ng paglabag. Suriin ang mga patakaran at log ng firewall upang malaman kung ang data ay nai-exfiltrate sa Internet. Paalala: maaaring hindi ito posible kung ang ANUMANG port ay bukas sa ANUMANG destinasyon palabas sa iyong firewall. Isaalang-alang ang isang solusyon sa Pagsubaybay sa Kaganapan sa Insidente ng Seguridad sa susunod na yugto (#5).
Kapag ang iyong negosyo ay nakaranas ng paglabag sa datos, dapat mong ipaalam sa mga tagapagpatupad ng batas, iba pang apektadong negosyo, at mga apektadong indibidwal. Kapag ginagawa ito, ang unang bagay na dapat mong gawin ay tukuyin ang iyong mga legal na kinakailangan. Ang lahat ng estado, ang Distrito ng Columbia, Puerto Rico, at ang Virgin Islands ay nagpatupad ng batas na nangangailangan ng abiso ng mga paglabag sa seguridad na may kinalaman sa personal na impormasyon. Bilang karagdagan, depende sa mga uri ng impormasyong kasangkot sa paglabag, maaaring may iba pang mga batas o regulasyon na nalalapat sa iyong sitwasyon. Suriin ang mga partikular na batas o regulasyon ng estado at pederal para sa anumang partikular na kinakailangan para sa iyong negosyo.
Kung ang paglabag ay kinasasangkutan ng mahigit 500 elektronikong personal na rekord ng kalusugan, obligado ka sa ilalim ng Health Breach Notification Rule na ipaalam sa Department of Health and Human Services (DHHS). Maaari mo ring kailanganing ipaalam sa FTC at, sa ilang mga kaso, sa media. Bago ka makipag-ugnayan sa media tungkol sa isang malaking paglabag na karapat-dapat sa balita, gugustuhin mong kumonsulta sa isang public relations firm.
Depende sa kung anong data ang nalantad o ninakaw, maaaring mayroon kang mga obligasyon na ipaalam sa iyong mga kliyente. Ang ilang MSA ay nangangailangan ng abiso ng paglabag sa isang partikular na takdang panahon, kaya ang orasan ay maaaring umaayon sa iyong legal na obligasyon na abisuhan ang ilang partikular na partido. Kung nilabag ang data ng HIPAA o Non-Public Personal na Impormasyon, mayroong mga kinakailangan sa pag-uulat ng pambatasan dito. Kumonsulta sa iyong eksperto sa privacy, eksperto sa HIPAA, legal, at mga koponan ng kontrata para matiyak na haharapin mo ang pagsunod at mga obligasyong kontraktwal sa puntong ito.
Sundin ang iyong mga komunikasyon at plano sa pag-abiso na tinitiyak na maabot mo ang lahat ng apektadong partido (mga kliyente, empleyado, mamumuhunan, kasosyo sa negosyo, at iba pang stakeholder). Gumawa ng mga makatotohanang pahayag tungkol sa paglabag at huwag itago ang mga pangunahing detalye na maaaring makatulong sa mga consumer na protektahan ang kanilang sarili. Mahalagang tandaan na hindi ka dapat magbahagi sa publiko ng impormasyon na maaaring maglagay sa mga consumer sa higit pang panganib.
Ang isang huling punto sa abiso ng paglabag ay maaaring pagbawalan ka ng pagpapatupad ng batas na ipaalam sa mga apektadong partido dahil sa kanilang "aktibong pagsisiyasat". Ang lahat ng mga kontrata ay may pagkaantala sa pag-abiso para sa sitwasyong ito.
Kapag naka-online na muli ang mga sistema, at halos kumpleto na ang iyong paggaling, maaari mo nang ibaling ang iyong pansin sa mga natutunan mula sa kaganapan. Isaalang-alang ang pagho-host ng isang 'lesson learned' o " Root Cause Analysis ". Dito mo sinasamantala ang insidente upang mapabuti ang iyong mga depensa, ang iyong pag-alerto, at ang iyong mga proseso sa negosyo.
Noong inayos mo ang iyong network, maaaring na -segment mo ito nang sa gayon ang isang paglabag sa isang server o sa isang site ay hindi maaaring humantong sa paglabag sa ibang server o site. Makipagtulungan sa iyong Information Technology team (MSP) upang suriin kung ang iyong plano sa segmentasyon ay epektibo sa pagpigil sa paglabag. Kung kailangan mong gumawa ng anumang mga pagbabago, gawin ito ngayon.
Kung ang paglabag sa data ay nagsasangkot ng personal na impormasyon na hindi wastong nai-post sa iyong website, agad itong alisin. Magkaroon ng kamalayan na ang mga search engine sa internet ay nag-iimbak, o "cache," ng impormasyon sa loob ng isang yugto ng panahon. Maaari kang makipag-ugnayan sa mga search engine upang matiyak na hindi sila nag-archive ng personal na impormasyong nai-post nang hindi tama.
Maaari ka ring maghanap para sa nakalantad na data ng iyong kumpanya upang matiyak na walang ibang mga website ang nag-save ng kopya. Kung may makita ka, makipag-ugnayan sa mga site na iyon at hilingin sa kanila na alisin ito.
Kung ninakaw ang impormasyon ng account tulad ng credit card o bank account number, o Social Security number, dapat makipag-ugnayan ang mga negosyo sa mga pangunahing credit bureaus para sa karagdagang impormasyon, payo, at proteksyon. Maaaring pilitin ang mga negosyo na magbayad para sa panloloko/pagsubaybay sa kredito sa mga apektadong indibidwal. Maaaring mayroon ka pang insurance coverage na babayaran para sa pagsubaybay na ito.
Ang pinakamahusay na proteksyon para sa mga indibidwal na sangkot sa isang paglabag sa mga rekord ng pananalapi ay para sa kanila na i-freeze ang kanilang kredito sa mga sumusunod na credit bureaus:
Transunyon Pag -freeze ng credit
Equifax Pag -freeze ng credit
Experian Freeze Center
Innovis Security Freeze
Mga ChexSystem Security Freeze
Certegy Security Freeze
Mga Serbisyo sa Kalinawan Security Freeze
CoreLogic Teletrack Pag -freeze ng credit
CoreLogic Credco Pag -freeze ng credit
Kapag nag-aabiso sa mga indibidwal, inirerekomenda ka:
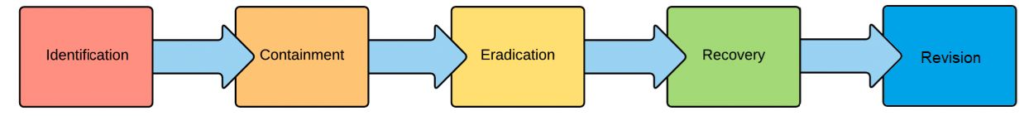
Ang pinakamahusay na oras upang maghanda para sa isang insidente ay bago ito mangyari. Tukuyin ang iyong Cybersecurity Incident Handling Process (CIMP) bago mo ito kailanganin. Pagkatapos ay sanayin ito bago mangyari ang isa. Ang pagkakaroon ng iyong team na tipunin upang suriin ang 5 hakbang ng isang insidente sa seguridad ay kritikal sa pangmatagalang tagumpay. Pagkatapos ay makakagalaw ka nang maayos sa pamamagitan ng Identification, Containment, Eradication, Recovery, at Revision.
Huwag ding magtipid sa mga natutunan. Mayroon kang mahalagang impormasyon na maaari mong matutunan pagkatapos ng anumang insidente. Ang pagsunod sa mga hakbang at hakbang na ito ay masisiguro ang pangmatagalang kakayahang mabuhay ng iyong kumpanya.
Source:
Mga Kaugnay na Mapagkukunan:
Tuklasin at ibahagi ang pinakabagong mga uso sa cybersecurity, mga tip at pinakamahusay na kagawian – kasama ng mga bagong banta na dapat abangan.

May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Matagal na naming alam ito...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Dapat subukan ng isang CAPTCHA kung...
Magbasa nang higit pa
May-akda: Katie Boquetti | Editoryal: Craig Taylor Editoryal ni Craig Taylor: Mapalad ako na mayroon akong...
Magbasa nang higit paMas matalas ang mata sa mga panganib ng tao, gamit ang positibong diskarte na nakakatalo sa tradisyonal na pagsubok sa phish.