Ale prosím, neprepadajte panike. Toto bol len test.
Predtým, ako ste sa sem dostali, ste klikli na phishingový e-mail, ktorý vám poslala vaša spoločnosť, aby vás otestovala. Je to dôležité, pretože ak by išlo o hackerský útok, vaše prihlasovacie údaje mohli byť ukradnuté, malvér mohol byť implantovaný do vášho počítača, čo by viedlo k útoku ransomvéru alebo kompromitácii firemného e-mailu. Oba scenáre sú naozaj zlé.
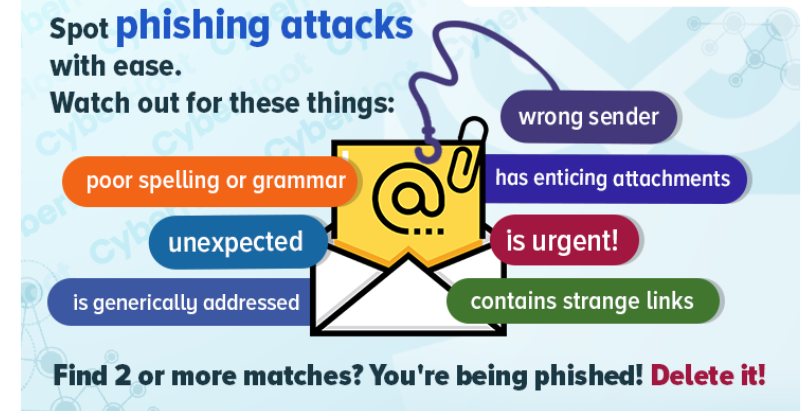
Naša spoločnosť vyžaduje, aby všetci pri kontrole e-mailov zostali ostražití. Dávajte si pozor na tieto varovné signály phishingového útoku:
- OdosielateľJe odosielateľ správny? Dávajte si pozor, aby ste skontrolovali, či sa doménové mená nelíšia len o jedno písmeno. Viac informácií o tomto útoku nájdete na tejto webovej stránke na adrese preklepy.
- Vaša FIRMAPredmet správy nie vždy jasne prezrádza phishingový útok. Hľadajte však témy, ktoré sú neočakávané, príliš dobré na to, aby to bola pravda, naliehavé alebo obsahujú pravopisné či gramatické chyby. Tieto naznačujú potenciálny phishingový útok.
- PozdravDávajte si pozor na všeobecné pozdravy ako Vážený pán/Vážená pani alebo Vážený zákazník. Tieto výrazy zvyčajne naznačujú, že ste obeťou phishingu.
- Pravopis, interpunkcia a gramatikaAngličtina je niekedy druhým jazykom útočníkov. Väčšina legitímnych spoločností dôkladne kontroluje pravopisné chyby, interpunkciu a gramatiku. Tu si musíte dávať pozor na chyby.
- Naliehavosť a emocionalitaHackeri vedia, že ľudia robia zlé rozhodnutia, keď sú pod tlakom času alebo v emocionálne vypätých situáciách. Preto ich phishingové e-maily prichádzajú s emocionálnym nábojom a naliehavosťou. Ak to uvidíte, buďte opatrní, pretože by ste mohli byť obeťou útoku.
- Škodlivé odkazyNiektoré phishingové e-maily sú navrhnuté tak, aby ukradli vaše prihlasovacie údaje. Cieľom phishingu je presvedčiť vás, aby ste klikli na odkaz na webovú stránku bežného dodávateľa, kde sa pokúsite prihlásiť. Problém je v tom, že webová stránka je phishingová, ktorá ukradne vaše prihlasovacie údaje a ak je dobre zostavená, po zachytení vášho pokusu o prihlásenie vás presmeruje na webovú stránku skutočného dodávateľa.
- prílohyV neposlednom rade sú to prílohy, ktoré prichádzajú v e-mailoch. Niektoré majú nebezpečné prípony súborov, ako napríklad .bat alebo .exe, alebo súbory balíka Office s podporou makier (.docm alebo .xlsm). Iné majú bezpečne vyzerajúce prípony, ako napríklad PDF, ale keď otvoríte PDF súbor na kontrolu faktúry, obsahuje odkaz na „fakturačnú webovú stránku“. Aj toto je podvod. Snažia sa ukradnúť vaše prihlasovacie údaje, keď sa pokúsite prihlásiť na túto falošnú webovú stránku s faktúrami.
Ak sa naučíte týchto sedem spôsobov, ako odhaliť a vyhnúť sa phishingovým e-mailom, budete mať kybernetickú bezpečnosť a pripravení čeliť hackerským útokom, ktoré sa každý deň dostávajú do našich schránok. Buďte v bezpečí a ostražití.
Ďalšie školenie o odhaľovaní phishingových útokov:
útoky typu spear-phishing
Odhaľovanie a vyhýbanie sa phishingovým útokom