Škodlivé účinky ransomvéru dosiahli v roku 2019 sumu 11.5 miliardy dolárov a v roku 2020 sa zdvojnásobili, keďže nové, škodlivejšie a nebezpečnejšie kmene ransomvéru ( Maze , Sodinokibi , Ryuk , Dharma ) zasiahli spoločnosti. V decembri 2020 oficiálne zasiahli významní dodávatelia bezpečnostných riešení a spojili sa s Inštitútom pre bezpečnosť a technológie (IST) a vytvorili Pracovnú skupinu pre ransomvér (RTF). Medzi významných členov patrili spoločnosti McAfee, Microsoft a Rapid7, ako aj skupiny na kybernetickú advokáciu, ako napríklad Cyber Threat Alliance a Global Cyber Alliance.
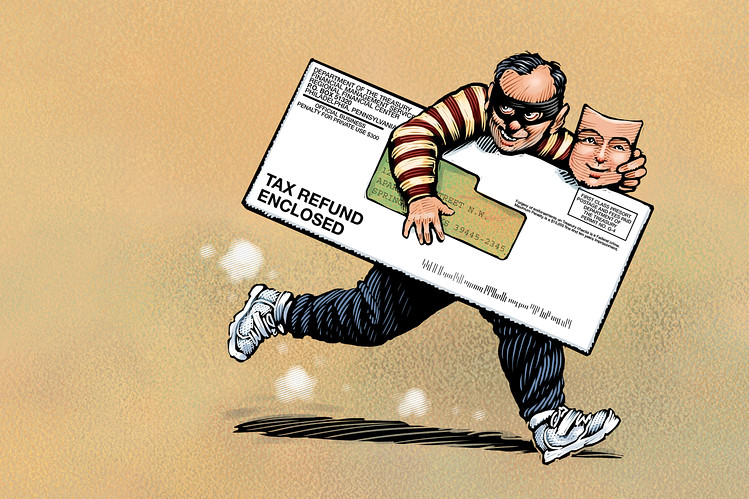
Spoločnosť AbnormalSecurity nedávno nahlásila falošné phishingové útoky založené na daňovom úrade (IRS) na odhadovaných 15 až 50 tisíc e-mailových schránok. Cieľom útoku bolo získať osobné údaje, ktoré by hackerom umožnili vykonať podvod s krádežou identity alebo vrátením daní. Pri tomto útoku obete vyplnili falošný daňový formulár W-8BEN od IRS ako prílohu PDF. V porovnaní so skutočným daňovým formulárom W-8BEN na webovej stránke IRS však formulár v e-maile požaduje oveľa viac osobných údajov. V skutočnosti dosť osobných údajov na to, aby sa ukradla identita.

Daňový úrad USA (IRS) konečne oznámil, že v januári 2021 si daňovníci môžu požiadať o osobné identifikačné číslo na ochranu identity (IP PIN). Tento jednorazový kód bráni zlodejom identity v podvodnom podaní daňového priznania na vaše meno za účelom vrátenia dane! Ide o dlho očakávané bezpečnostné opatrenie v americkom daňovom systéme. Doteraz sa IP PIN vydávali iba obetiam krádeže identity alebo podvodu s vrátením dane. CyberHoot odporúča každému, aby si zaobstaral svoj IP PIN!
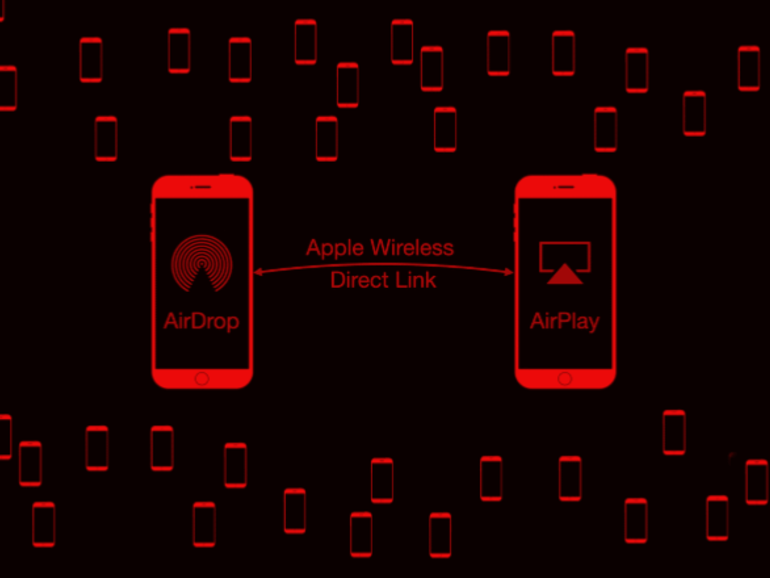
Výskumník kybernetickej bezpečnosti v rámci Projektu Zero spoločnosti Google Ian Beer zistil, ako sa môže vlámať do blízkeho iPhonu a ukradnúť z neho osobné údaje. Využil slabinu v protokole bezdrôtového priameho pripojenia (AWDL) od spoločnosti Apple, čo je protokol bezdrôtového pripojenia na zdieľanie údajov medzi zariadeniami Apple. Jeho útok nevyžadoval interakciu s obeťou a viedol k úplnej kontrole nad iPhonom. V súlade s postupmi zodpovedného zverejňovania nahlásil problémy spoločnosti Apple a tá rýchlo vydala opravu. Počnúc systémom iOS 13.1.1x a Mac OS 10.15.3x už nie ste v ohrození.
Keďže je sviatočné obdobie oficiálne za nami, teraz môže byť skvelý čas na nájdenie high-tech ponúk, ale CyberHoot vás žiada, aby ste postupovali opatrne. Ako vždy, viete, že si máte dávať pozor na ponuky „príliš dobré na to, aby to bola pravda“ a na podvody počas Čierneho piatku. Mali by ste však tiež vedieť, že niektoré high-tech zariadenia, ktoré kupujete, môžu okrem ohlasovaných výhod priniesť do vášho života nové riziká. Tento blog rozoberá bezpečnostné riziká s obľúbeným artiklom z minulého sviatočného obdobia, „inteligentnými“ zvončekmi.
„Viem, že v spoločnosti Infinite Imaging robíme všetko pre to, aby sme pre všetkých svojich zamestnancov využili školenia CyberHoot. Cítim tiež pokoj v duši, keď viem, že môj poskytovateľ manažérskych IT služieb robí to isté a tiež školí svojich zamestnancov v tomto systéme. Nemôžem dostatočne zdôrazniť, aké upokojujúce je vidieť, ako mi zamestnanec preposiela e-mail s phishingovým útokom, v ktorom uviedol, že neklikol na odkaz, ale chcel, aby som vedel, že bol odhalený a zničený.“
Bill Hurley
Majiteľ | Infinite Imaging


Clickbait je internetový obsah, ktorý používa prehnane zdôraznené alebo zavádzajúce nadpisy, aby nalákal používateľa ku kliknutiu na odkaz. Po kliknutí na odkaz presmeruje používateľa na inú webovú stránku, ktorá obsahuje viacero reklám a niekedy aj škodlivý obsah. Najčastejším cieľom clickbaitu je zvýšiť počet zobrazení stránok na webových stránkach, či už pre vlastné účely alebo na zvýšenie príjmov z reklamy. Clickbait sa môže použiť aj pri phishingových útokoch, pričom buď presmeruje používateľov na inú stránku, kde zadávajú osobné údaje, alebo ich prinúti kliknúť na odkazy, ktoré nainštalujú škodlivý softvér.
Pozrite si našu kompletnú kybernetickú databázu

CyberHoot poskytuje prístup bez hesla. Žiadna strata času hľadaním webových stránok, resetovaním hesiel a oneskoreným prihlásením. Kliknite na odkaz v e-maile a získajte okamžitý prístup k školeniu!

Všetko, čo potrebujete na osvojenie si zručností v oblasti kybernetickej bezpečnosti, vrátane školiacich úloh, pripomienok, správ o dodržiavaní predpisov pre manažment a služby „Môj CyberHoot“ je riešené prostredníctvom e-mailu.

CyberHoot automatizuje nedodržiavanie predpisov prostredníctvom e-mailových upozornení manažérov. Stav dodržiavania predpisov pre zamestnancov je povolený pre manažérov, takže vždy viete, na čom ste.

Kybernetické „Hoots“ najčastejšie trvajú 5 minút alebo menej. Vďaka tomu sú vaši zamestnanci rýchlo zaškolení s najefektívnejším riešením.

CyberHoot je otvorená platforma pre školenia v oblasti kybernetickej bezpečnosti. Na školenie a riadenie vašich zamestnancov môžete použiť akékoľvek video alebo PDF súbor.

V prieskume medzi 100 používateľmi CyberHoot by 60 % bolo „sklamaných“ alebo „veľmi sklamaných“, ak by sa školenia CyberHoot zastavili.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ešte predtým, ako Claude Code vytvoril...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.