Výskumný tím pre bezpečnostné hrozby spoločnosti HP Wolf identifikoval v prvom štvrťroku 2022 2700 % nárast infekcií vírusom Emotet , ktoré sa opäť objavili koncom roka 2021 po tom, čo úrady v januári 2021 vypli jeho sieť velenia a riadenia . Emotet, ktorý Agentúra pre kybernetickú bezpečnosť a bezpečnosť infraštruktúry (CISA) kedysi označila za jeden z najničivejších a najnákladnejších typov škodlivého softvéru , sa v roku 2022 stal najväčšou hrozbou škodlivého softvéru (predstavuje 9 % všetkého zachyteného škodlivého softvéru).
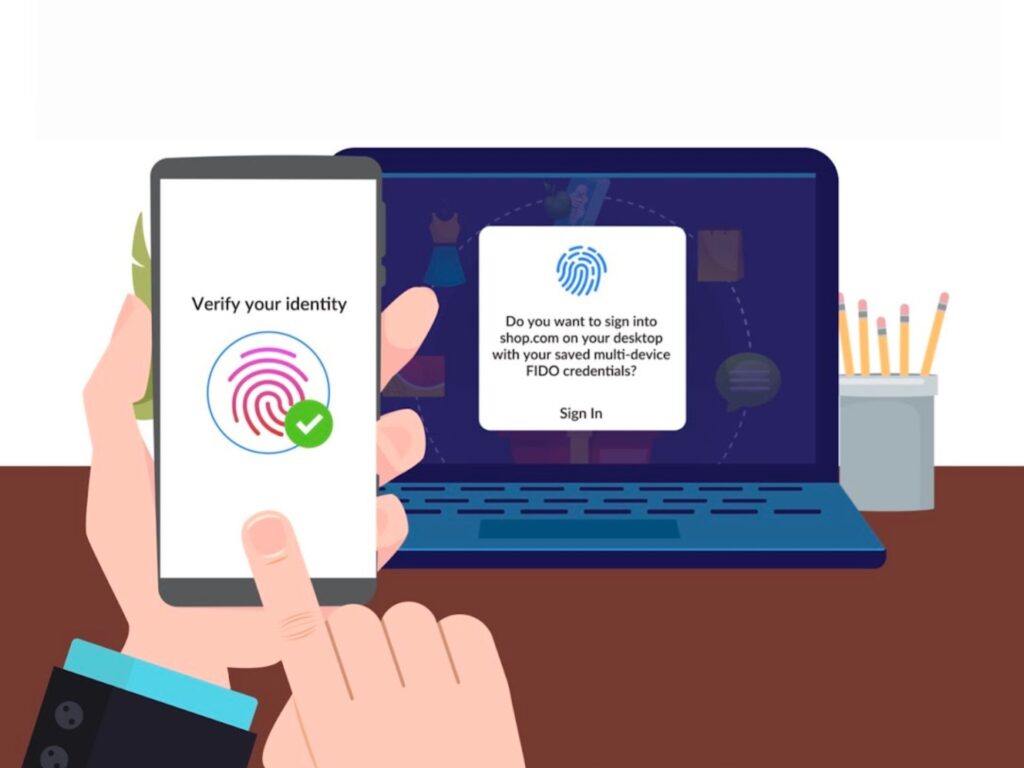
Začiatkom mája 2022 spoločnosti Google, Apple a Microsoft oznámili plány na podporu spoločného štandardu prihlasovania bez hesla, ktorý vytvorila aliancia Fast Identity Online (FIDO) a konzorcium World Wide Web Consortium . Odchod od hesiel prijal aj CyberHoot. Namiesto toho sa vzdávame prihlasovania s heslom a spoliehame sa na vaše overenie v e-mailovom klientovi a následné kliknutie na špeciálny odkaz odoslaný na váš pracovný e-mail.
Koncom apríla 2022 spoločnosť Google oznámila, že povolila nové možnosti na odstránenie osobných údajov (PII) z vyhľadávaní Google. Google rozširuje typy údajov, o ktorých odstránenie môžu ľudia požiadať z výsledkov vyhľadávania, a zahŕňa osobné kontaktné informácie, ako je telefónne číslo, e-mailová adresa alebo fyzická adresa. Tento krok prichádza len niekoľko mesiacov po tom, čo spoločnosť Google zaviedla nové pravidlá, ktoré umožňujú osobám mladším ako 18 rokov (alebo rodičom/zákonným zástupcom) požiadať o odstránenie ich obrázkov z výsledkov vyhľadávania Google.
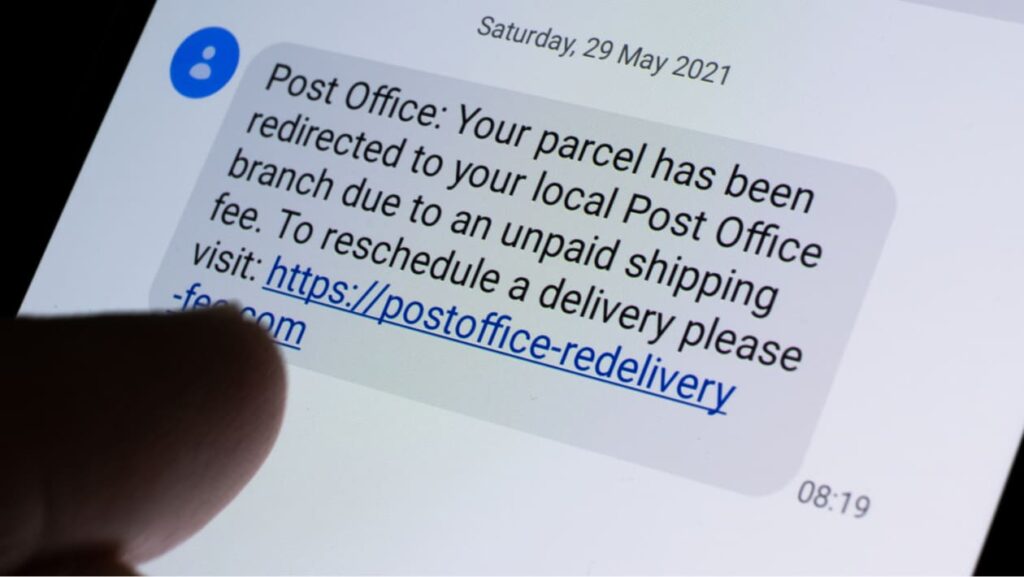
Každý, kto vlastní mobilný telefón, pravdepodobne dostal neočakávanú textovú správu z neznámeho čísla s odkazom, na ktorý treba kliknúť. Od 1. apríla 2021 došlo k šesťnásobnému nárastu týchto obťažujúcich a potenciálne nebezpečných textových správ. Ak kliknete na jeden z týchto odkazov, môžete hackerom poskytnúť cenné informácie, ktoré môžu použiť na ukradnutie zostatku na vašom bankovom účte, sfalšovanie vašej identity alebo dokonca na sledovanie vášho pobytu. Tento typ útoku prostredníctvom sociálneho inžinierstva sa nazýva „ Smishing “, čo je jednoducho phishing prostredníctvom SMS správ.
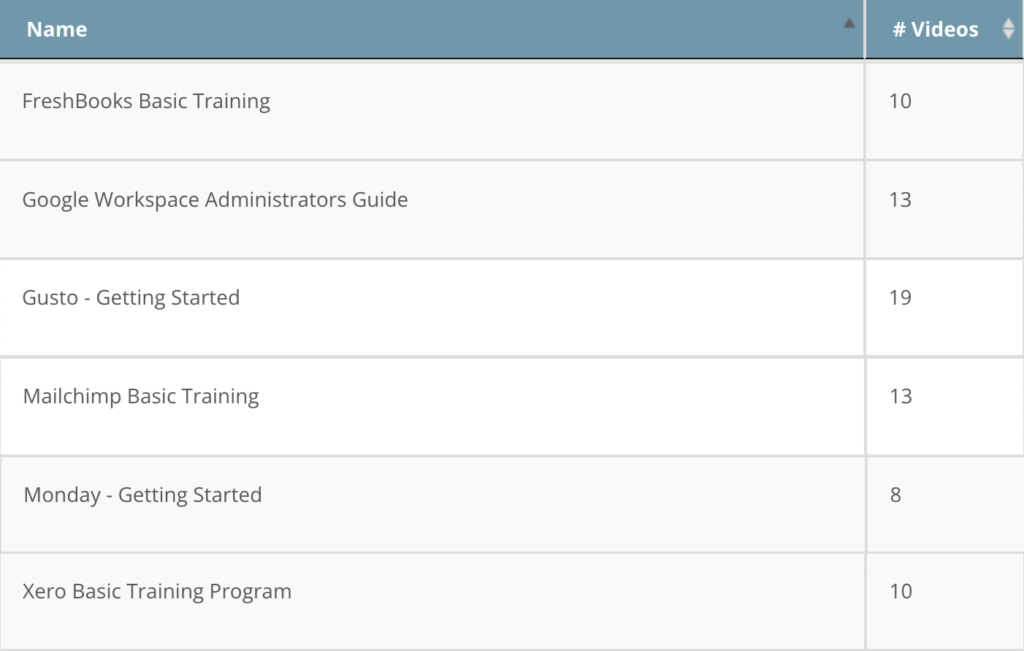
CyberHoot má video programy, ktoré automatizujú odosielanie nových produktových tréningových videí v automatických intervaloch (denne, týždenne a mesačne). CyberHoot má 6 úplne nových programov pre FreshBooks, Google Workspace, Gusto, Mailchimp, Monday.com a Xero.
„CyberHoot každý mesiac dodáva nášmu prevádzkovému oddeleniu nový obsah, čo nám pomáha získať najaktuálnejšie školenia pre našich zamestnancov o aktuálnych hrozbách. Na školenia sme použili aj iné nástroje a toto je zďaleka najlepší nástroj, aký sme použili.“

Humberto Cherritte
Riaditeľ plánovania a analýz | J&L Cable TV Services, Inc.
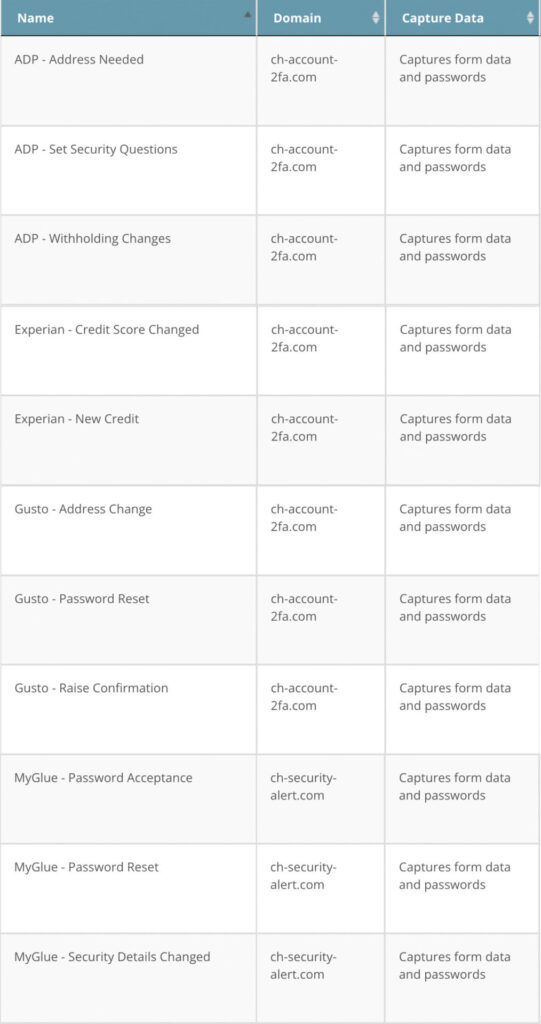
Pozrite si nové phishingové kampane CyberHoot nižšie. Pridali sme kampane pre ADP, Experian, Gusto a MyGlue. Ak máte nápady na phishingové kampane, ktoré by sme mali pridať do našej knižnice, pošlite žiadosť na adresu support@cyberhoot.com.

Doxxing je akt odhalenia identifikačných informácií o niekom online, ako je jeho skutočné meno, adresa bydliska, pracovisko, telefónne číslo, finančné a iné osobné údaje. Tieto informácie sa potom šíria verejnosti bez súhlasu obete.
Hoci prax zverejňovania osobných údajov bez súhlasu osoby predchádza internetu , termín doxxing sa prvýkrát objavil vo svete online hackerov v 90. rokoch 20. storočia, keď sa anonymita považovala za posvätnú. Spory medzi súperiacimi hackermi niekedy viedli k tomu, že sa niekto rozhodol „zverejniť dokumenty“ niekomu inému, kto bol predtým známy iba pod používateľským menom alebo aliasom. „Docs“ sa stalo „dox“ a nakoniec sa stalo samostatným slovesom (bez predpony „drop“).
Pozrite si našu kompletnú kybernetickú databázu

CyberHoot poskytuje prístup bez hesla. Žiadna strata času hľadaním webových stránok, resetovaním hesiel a oneskoreným prihlásením. Kliknite na odkaz v e-maile a získajte okamžitý prístup k školeniu!

Všetko, čo potrebujete na osvojenie si zručností v oblasti kybernetickej bezpečnosti, vrátane školiacich úloh, pripomienok, správ o dodržiavaní predpisov pre manažment a služby „Môj CyberHoot“ je riešené prostredníctvom e-mailu.

CyberHoot automatizuje nedodržiavanie predpisov prostredníctvom e-mailových upozornení manažérov. Stav dodržiavania predpisov pre zamestnancov je povolený pre manažérov, takže vždy viete, na čom ste.

Kybernetické „Hoots“ najčastejšie trvajú 5 minút alebo menej. Vďaka tomu sú vaši zamestnanci rýchlo zaškolení s najefektívnejším riešením.

CyberHoot je otvorená platforma pre školenia v oblasti kybernetickej bezpečnosti. Na školenie a riadenie vašich zamestnancov môžete použiť akékoľvek video alebo PDF súbor.

V prieskume medzi 100 používateľmi CyberHoot by 60 % bolo „sklamaných“ alebo „veľmi sklamaných“, ak by sa školenia CyberHoot zastavili.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ešte predtým, ako Claude Code vytvoril...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.