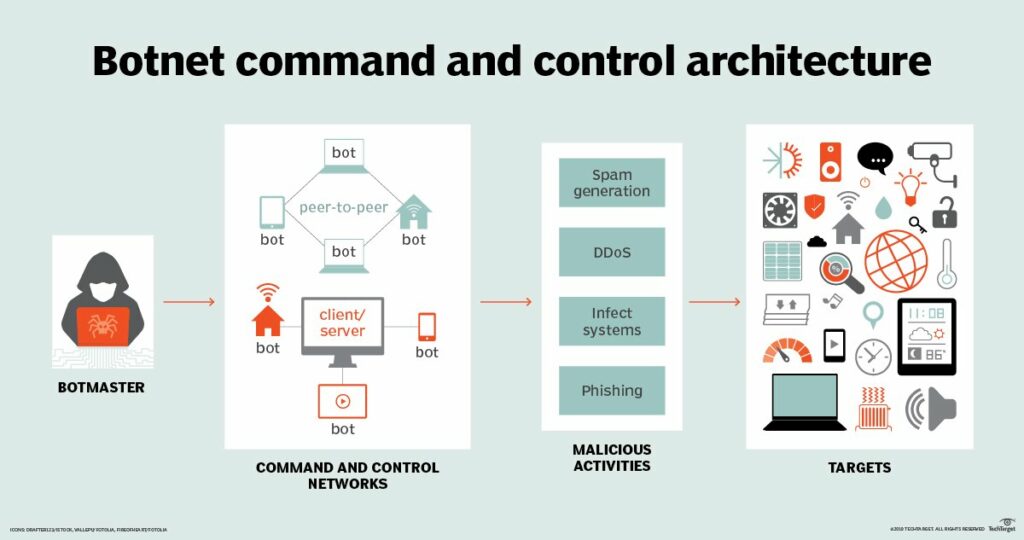
Server velenia a riadenia (C&C) je počítač ovládaný na diaľku kybernetickým zločincom , ktorý sa používa ako veliteľské centrum na odosielanie príkazov do systémov infikovaných škodlivým softvérom a zvyčajne je súčasťou rozsiahlej siete botov . Systémy spúšťajúce škodlivý softvér komunikujúce s internetovými servermi C&C môžu z vašej organizácie odcudziť kritické údaje, napríklad keď vírus Emotet zachytí heslá používateľov a odošle ich na online servery C&C. Môžu tiež spôsobiť oveľa väčšie škody.
Ďalší malware používaný v komunikácii C&C vykonáva činnosti ako ťažba kryptomien (známa aj ako Crytojacking ), účasť na útokoch typu Denial of Service alebo len nečinné čakanie, kým hacker, ktorý vlastní sieť botov, bude potrebovať niečo urobiť a vydá im príkaz, aby sa zobudili a vykonali nejakú úlohu.
Nadviazanie komunikácie C&C je zvyčajne pre útočníkov významným krokom, ktorý im umožňuje laterálny pohyb v rámci siete alebo organizácie. Je to preto, že malvér môže prijímať nové pokyny a nový malvér na skenovanie lokálnej siete a vyhľadávanie ďalších rizikových systémov, ktoré by mohol ohroziť.
Súvisiaci termín: Botnet, CryptoJacking alebo Crypto-Mining
Súvisiace čítanie: Čo znamená šifrovanie DNS pre podnikových pátračov po hrozbách
Zdroj: TrendMicro
Zabráňte tomuto malvéru vniknúť do vašej siete tým, že svojich zamestnancov poučíte o bežných zdrojoch infekcie. Tieto boty a botnety sú malvérom, ktorý infiltruje vašu spoločnosť prostredníctvom phishingových útokov, ako aj slabo overeného vzdialeného prístupu (vzdialený prístup, ktorý nepoužíva dvojfaktorové overenie ). Na ochranu pred botmi a botnetmi by majitelia malých a stredných podnikov mali vždy zabezpečiť, aby urobili nasledovné:
Tieto kroky, postupy a nástroje zlepšujú vašu celkovú bezpečnosť aj produktivitu.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.