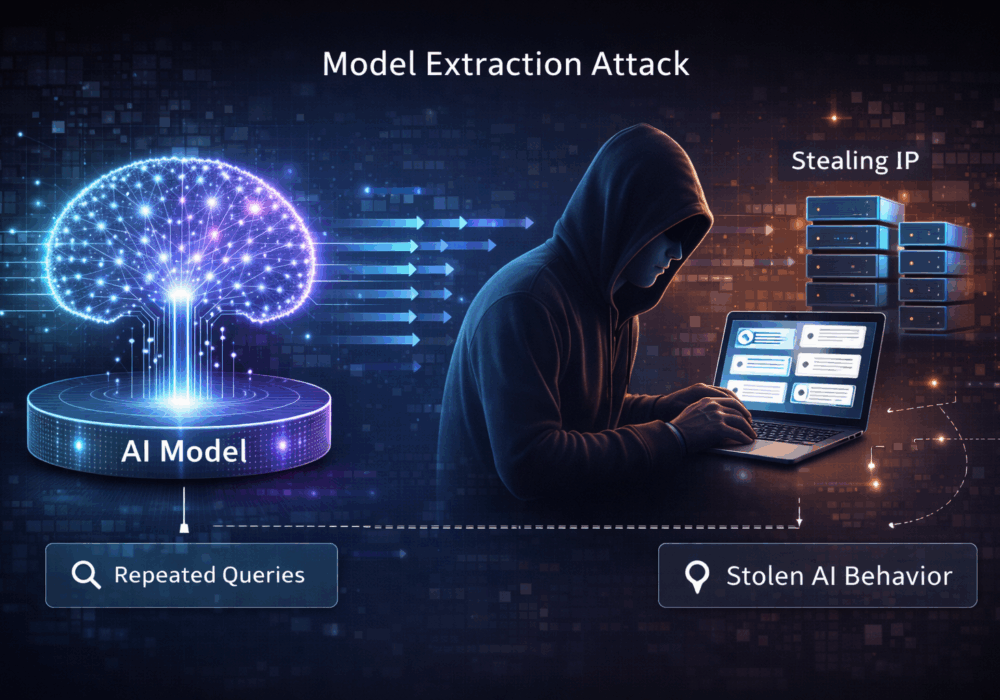
Útok na extrakciu modelu

10. decembra 2025 | Cyber Útok na extrakciu modelu

Útok s extrakciou modelu je technika, pri ktorej útočník opakovane dotazuje hostovaný model strojového učenia alebo umelej inteligencie, aby odvodil, replikoval alebo aproximoval jeho vnútorné správanie . Postupom času môže útočník vytvoriť náhradný model , ktorý sa veľmi podobá originálu, čím efektívne ukradne duševné vlastníctvo bez priameho prístupu ku kódu alebo váham modelu.

Tieto útoky zneužívajú:

  • Verejné alebo poloverejné API modelov
  • Predvídateľné výstupy
  • Nedostatok obmedzenia frekvencie, monitorovania alebo randomizácie odpovede

Cieľom nie je krádež dát, ale krádež modelu.

Čo to znamená pre malé a stredné podniky

Pre malé a stredné podniky je extrakcia modelov často neviditeľným rizikom , najmä pri externej ponuke funkcií založených na umelej inteligencii.

Medzi kľúčové dôsledky patria:

  • Strata konkurenčnej výhody
    Ak váš model umelej inteligencie kóduje proprietárne pracovné postupy, logiku tvorby cien alebo odborné znalosti v danej oblasti, extrahovaný model môže túto hodnotu replikovať pre konkurenciu.
  • Nekontrolované opätovné použitie vašej IP adresy
    Útočníci môžu klonovaný model ďalej predať, opätovne použiť alebo vložiť bez vášho súhlasu alebo uvedenia zdroja.
  • Zvýšené náklady
    Nadmerné automatizované dotazovanie používané pri útokoch na extrakciu môže zvýšiť používanie API a náklady na infraštruktúru.
  • Mylné predpoklady o bezpečnosti
    Mnohé malé a stredné podniky predpokladajú, že „nezverejniť váhy modelu“ stačí. V skutočnosti je možné spätne analyzovať aj samotné správanie.

Pre malé a stredné podniky extrakcia modelu premení umelú inteligenciu z aktíva na pasívum, ak nie sú zavedené ochranné opatrenia.

Čo to znamená pre poskytovateľov spravovaných služieb (MSP)

Pre poskytovateľov spravovaných služieb sú v stávke vyššie a širšie hranice.

Medzi kľúčové úvahy patrí:

  • Expozícia IP klienta
    Modely vytvorené MSP alebo prispôsobené modely trénované na procesoch špecifických pre klienta je možné klonovať a zneužiť.
  • Riziko viacerých nájomníkov
    Slabá izolácia alebo zdieľané inferenčné koncové body zvyšujú riziko inferencie a úniku medzi klientmi.
  • Zmluvná a právna expozícia
    Klienti môžu požadovať od poskytovateľov spravovaných služieb zodpovednosť za nedostatočnú ochranu proprietárnych systémov umelej inteligencie bez ohľadu na sofistikovanosť útočníka.
  • Detekcia zneužitia služby
    Útoky na extrakciu sa často podobajú bežným vzorcom používania, pokiaľ nie sú špeciálne monitorované, takže ich ľahko prehliadnete.
  • Poškodenie dobrého mena
    Od poskytovateľov spravovaných služieb sa očakáva, že budú chrániť nielen dáta, ale aj systémy, ktoré ich spracovávajú.

Praktické jedlo so sebou

Útoky zamerané na extrakciu modelu sa zameriavajú na to, ako sa model správa , nie na to, ako je zostavený.

Pre malé a stredné podniky a poskytovateľov spravovaných služieb:

  • Zaobchádzajte s modelmi ako chránené duševné vlastníctvo
  • Realizovať obmedzenie rýchlosti, monitorovanie dotazov a detekcia anomálií
  • Vyhnite sa zbytočnému odhaľovaniu vysokokvalitných výstupov
  • V prípade potreby použite obmedzenie odozvy alebo miernu randomizáciu výstupu
  • Zahrňte ochranu modelu umelej inteligencie do hodnotení rizík a zmlúv s klientmi

Ďalšie čítanie:

CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:


Najnovšie Blogy

Zostaňte v obraze s najnovšími informáciami bezpečnostné informácie

Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Corp MDM: Falošná pracovná aplikácia, ktorá chcela čítať vaše textové správy

Corp MDM: Falošná pracovná aplikácia, ktorá chcela čítať vaše textové správy

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...

Čítaj viac

Falošné pomocné programy ChatGPT šíria malvér. Tu je návod, ako ich odhaliť.

Falošné pomocné programy ChatGPT šíria malvér. Tu je návod, ako ich odhaliť.

Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...

Čítaj viac

Phishing so súhlasom OAuth: Chráňte svoje povolenia, nielen svoje heslo

Phishing so súhlasom OAuth: Chráňte svoje povolenia, nielen svoje heslo

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...

Čítaj viac