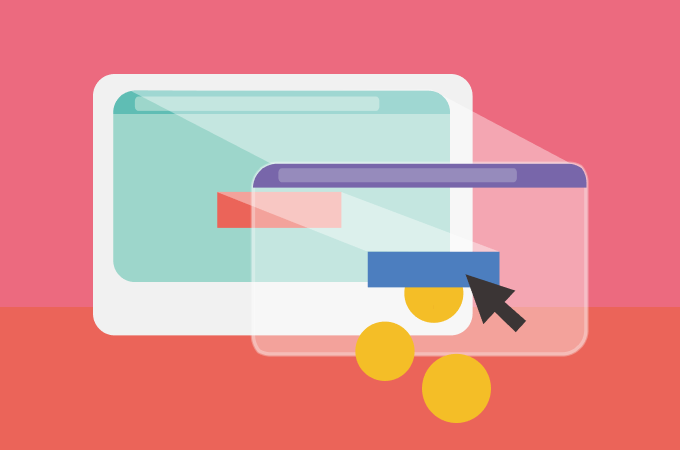
Clickjacking , známy aj ako „ UI Redress Attack “, je útok, pri ktorom útočník použije viacero priehľadných alebo nejasných vrstiev, aby oklamal používateľa a prinútil ho kliknúť na tlačidlo alebo odkaz na inej stránke, keď mal v úmysle kliknúť na stránku najvyššej úrovne. Útočník tak „unáša“ kliknutia určené pre jeho stránku a smeruje ich na inú stránku, ktorú s najväčšou pravdepodobnosťou vlastní iná aplikácia, doména alebo oboje.
Podobnou technikou je možné zneužiť aj stlačenia klávesov. Starostlivo vytvorenou kombináciou štýlov, prvkov iframe a textových polí je možné používateľa presvedčiť, že zadáva heslo k svojmu e-mailu alebo bankovému účtu, ale namiesto toho ho zadáva do neviditeľného rámca ovládaného útočníkom.
Jedným z najznámejších príkladov clickjackingu bol útok na stránku nastavení pluginu Adobe Flash . Načítaním tejto stránky do neviditeľného prvku iframe mohol útočník oklamať používateľa, aby zmenil bezpečnostné nastavenia Flashu a udelil povolenie na používanie mikrofónu a kamery počítača pre akúkoľvek Flash animáciu.
Aj keď pre typického majiteľa malej alebo strednej firmy môže byť ťažké podniknúť kroky na zabránenie tomuto javu, existujú veci, ktoré vám váš IT personál môže pomôcť nastaviť. Podľa OWASP existujú tri hlavné stratégie, ktoré možno použiť na obranu proti týmto útokom:
Upozorňujeme, že tieto mechanizmy sú navzájom nezávislé a pokiaľ je to možné, mal by sa implementovať viac ako jeden z nich, aby sa zabezpečila hĺbková ochrana. Okrem týchto akcií by mali byť zavedené aj tieto základné opatrenia na zabezpečenie vašich používateľov:
Zdroje:
Ďalšie čítanie:
PortSwigger – Nájdite zraniteľnosti typu clickjacking
Security Boulevard – Predchádzanie útokom typu clickjacking
Súvisiace podmienky:
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

