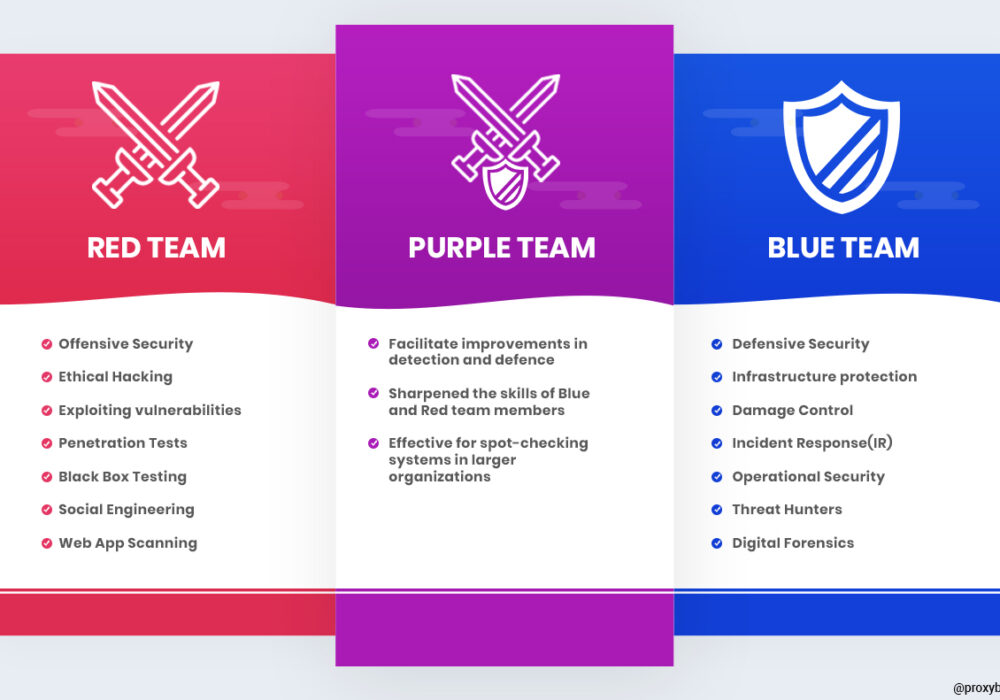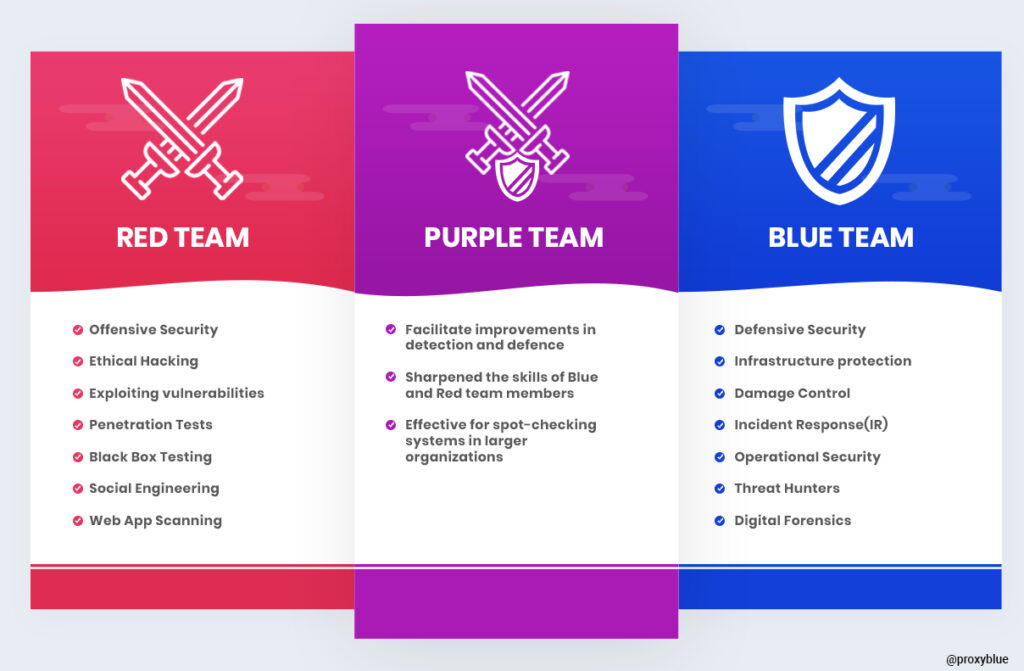
Fialový tím je skupina expertov na kybernetickú bezpečnosť, ktorí preberajú úlohu modrého a červeného tímu v cvičení kybernetickej bezpečnosti s cieľom poskytnúť silnejšiu a hlbšiu bezpečnostnú aktivitu, ktorá poskytne testovanej organizácii prispôsobenejšiu a realistickejšiu záruku.
Zdieľaním spravodajských údajov medzi červenými a modrými tímami počas procesu fialového tímovania môžu organizácie lepšie pochopiť taktiky, techniky a postupy (TTP) hackerov . Napodobňovaním týchto TTP prostredníctvom série cvičení červeného tímu má modrý tím možnosť konfigurovať, ladiť a zlepšovať svoju detekčnú a reakčnú kapacitu. Vysoko skúsené červené a modré tímy môžu zabezpečiť fialové tímovanie, ktoré organizáciám umožňuje merať ich detekčné a reakčné schopnosti spôsobom, ktorý je oveľa viac zosúladený s reálnymi hrozbami.
Malé a stredné podniky zvyčajne nemusia vykonávať cvičenia červeného, modrého alebo fialového tímu. Tieto sa často vykonávajú s väčšími spoločnosťami, ktoré majú na tieto cvičenia značný rozpočet. Formou cvičenia červeného tímu je penetračné testovanie, ktoré, ako možno viete, stojí minimálne 15 000 až 30 000 dolárov za vysoko kvalitný test. Pokiaľ vaša spoločnosť nemá značný rozpočet a kybernetickú vyspelosť v mnohých ďalších oblastiach, ktoré sú kľúčové pre váš program kybernetickej bezpečnosti do hĺbky, nemusí byť platenie takejto sumy za cvičenie červeného/modrého/fialového tímu pre vašu organizáciu rozumné ani dostupné. Vaša organizácia však môže urobiť mnoho ďalších vecí na zlepšenie svojej kybernetickej bezpečnosti bez ochrany bez toho, aby zruinovala rozpočet, ako je uvedené nižšie. Ďalšie odporúčania týkajúce sa kybernetickej bezpečnosti
Tieto odporúčania pomôžu vám a vašej firme zostať v bezpečí pred rôznymi hrozbami, ktorým môžete čeliť denne. Všetky nižšie uvedené návrhy môžete získať najatím služieb vývoja programu vCISO od spoločnosti CyberHoot.
Všetky tieto odporúčania sú zabudované do produktu CyberHoot alebo služieb vCISO od spoločnosti CyberHoot. S CyberHoot môžete riadiť, školiť, hodnotiť a testovať svojich zamestnancov. Navštívte stránku CyberHoot.com a zaregistrujte sa na odber našich služieb ešte dnes. Minimálne sa naďalej vzdelávajte prihlásením sa na odber našich mesačných bulletinov o kybernetickej bezpečnosti , aby ste boli informovaní o aktuálnych aktualizáciách v oblasti kybernetickej bezpečnosti.
Zdroje:
Ďalšie čítanie:
Červený tím VS Modrý tím v kybernetickej bezpečnosti
Súvisiace podmienky:
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Poznámka: Ak sa chcete prihlásiť na odber nášho newslettera, kliknite na ktorýkoľvek z vyššie uvedených odkazov (okrem infografiky), zadajte svoju e-mailovú adresu na pravej strane stránky a kliknite na tlačidlo „ Posielať newslettery“.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.