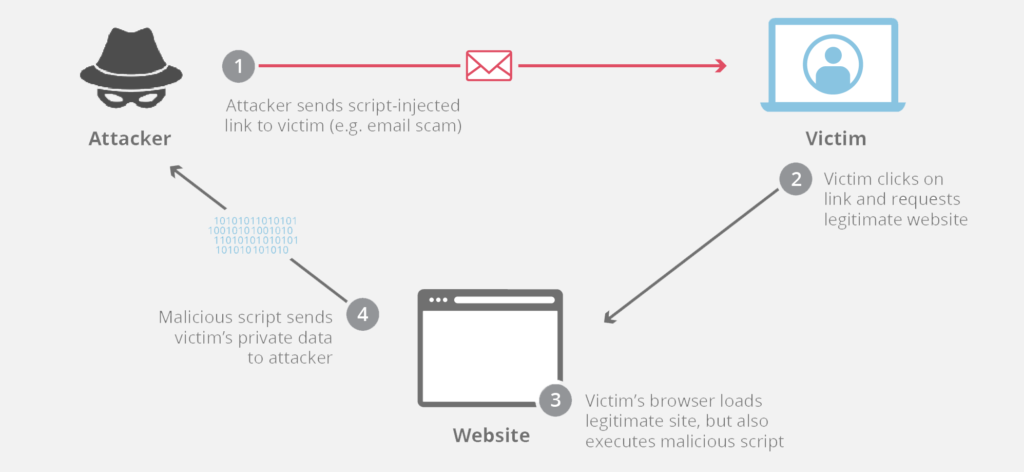
Cross-Site Scripting (XSS) je útočný vektor, pri ktorom hackeri vkladajú škodlivý kód do zraniteľnej webovej aplikácie. XSS sa líši od iných webových útočných vektorov tým, že sa priamo nezameriava na samotnú aplikáciu; namiesto toho sú ohrození používatelia webovej aplikácie. Zraniteľnosti typu Cross-Site Scripting zvyčajne umožňujú útočníkom maskovať sa ako obeť, vykonávať akékoľvek akcie, ktoré je používateľ schopný vykonať, a pristupovať k akýmkoľvek údajom používateľa. Ak má používateľ privilegovaný (správcovský) prístup v rámci aplikácie, útočník by mohol získať úplnú kontrolu nad všetkými funkciami a údajmi systému. To by spôsobilo ohrozenie väčšiny, ak nie všetkých, používateľských účtov. Môže sa aktivovať aj malvér trójskeho koňa a upraviť obsah stránky, čím sa používatelia oklamú, aby dobrovoľne poskytli svoje súkromné údaje. Okrem toho by sa mohli odhaliť súbory cookie relácie, čo by hackerovi umožnilo napodobňovať autentických používateľov a zneužívať ich súkromné účty.
Zdroj: Imperva , PortSwigger
Doplňujúce čítanie: Čo je to útok XSS? – Časopis FedTech
Súvisiace pojmy: Falšovanie požiadaviek medzi stránkami (CSRF)
Ak vaša malá a stredná firma nevyvíja vlastný softvér ani neprogramuje, nemusíte sa zaoberať XSS, okrem toho, že viete o jeho existencii. Ak však vyvíjate, čítajte ďalej.
Zabránenie cross-site scriptingu je v niektorých prípadoch náročné a môže byť zložitejšie v závislosti od návrhu aplikácie a spôsobu, akým spracováva údaje ovládateľné používateľom. Vo všeobecnosti bude účinné predchádzanie zraniteľnostiam XSS pravdepodobne zahŕňať kombináciu nasledujúcich opatrení uvedených nižšie. Ak vaša organizácia má IT personál alebo si na podporu vašich systémov najíma tretiu stranu, spolupracujte s ňou na zlepšení svojej bezpečnosti implementáciou týchto opatrení na obranu pred útokmi XSS:
Content-Type a X-Content-Type-Options hlavičky, aby prehliadače interpretovali odpovede tak, ako zamýšľate.Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.