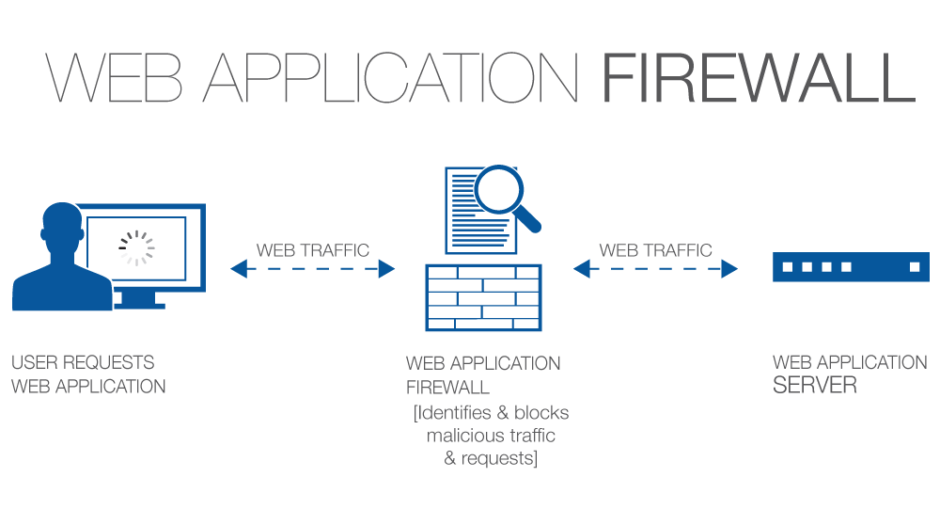
Firewall webových aplikácií (WAF) sa používa na ochranu webových aplikácií filtrovaním a monitorovaním HTTP prevádzky medzi webovou aplikáciou a internetom. Zvyčajne chráni webové aplikácie pred útokmi, ako sú napríklad falšovanie medzi stránkami, skriptovanie medzi stránkami (XSS), vkladanie súborov a SQL injection. Táto metóda obrany nie je navrhnutá tak, aby zastavila každú formu útoku. Rovnako ako pri väčšine obranných systémov, na vytvorenie silnej obrany proti rôznym útočným vektorom je potrebný viac ako jeden obranný systém.
Keď máte nainštalovaný firewall webovej aplikácie, je vložený pred webovú aplikáciu, kde vytvára štít medzi webovou aplikáciou a internetom. Účelom firewallu WAF je filtrovať škodlivú prevádzku a vpúšťať bezpečnú prevádzku.
Zdroj: Cloudflare
Doplňujúce čítanie: Bezpečnosť webových aplikácií bez organizačného odporu
Súvisiace pojmy: Proxy aplikácie , Firewall , Reverzná proxy
Ak si ho môžete dovoliť, mali by ste implementovať webový aplikačný firewall. Majte na pamäti, že WAF musia vidieť nešifrovanú prevádzku, takže budete potrebovať ďalšie zariadenie na dešifrovanie SSL prevádzky a následné presmerovanie HTTP prevádzky cez váš WAF predtým, ako bude presmerovaná na váš webový server. WAF pridávajú webovým stránkam značnú zložitosť a nie sú pre slabé povahy. Podľa niektorých bezpečnostných expertov je však použitie webového aplikačného firewallu najlepším postupom na ochranu vašej webovej stránky a vašej webovej aplikácie pred rôznymi útokmi hackerov. WAF funguje ako proxy a monitoruje prevádzku prichádzajúcu a odchádzajúcu z vašej webovej stránky, aby sa zabezpečilo, že hackeri nebudú mať prístup k chránenému obsahu na vašej webovej stránke, alebo čo je horšie, nebudú sa na vašu webovú stránku prenikať prostredníctvom špeciálne vytvorených útočných paketov. Okrem toho WAF chráni zraniteľnosti vašej webovej stránky, ktoré si vaši vývojári možno nevšimli. Hackeri sa čoraz viac zameriavajú na malé a stredné podniky, pretože si uvedomujú, že mnohým malým a stredným podnikom chýbajú základné opatrenia kybernetickej bezpečnosti. V reakcii na to musia majitelia malých a stredných podnikov prevziať kontrolu nad svojimi webovými stránkami a zvýšiť ich celkovú bezpečnosť. Poznámka pre malé a stredné podniky: ak spracovávate kreditné karty priamo vo svojej webovej aplikácii bez toho, aby ste ich postúpili na spracovanie tretej strane, ste povinní nasadiť riešenie WAF pre súlad s normami PCI/DSS.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: Pamätám si začiatky...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

