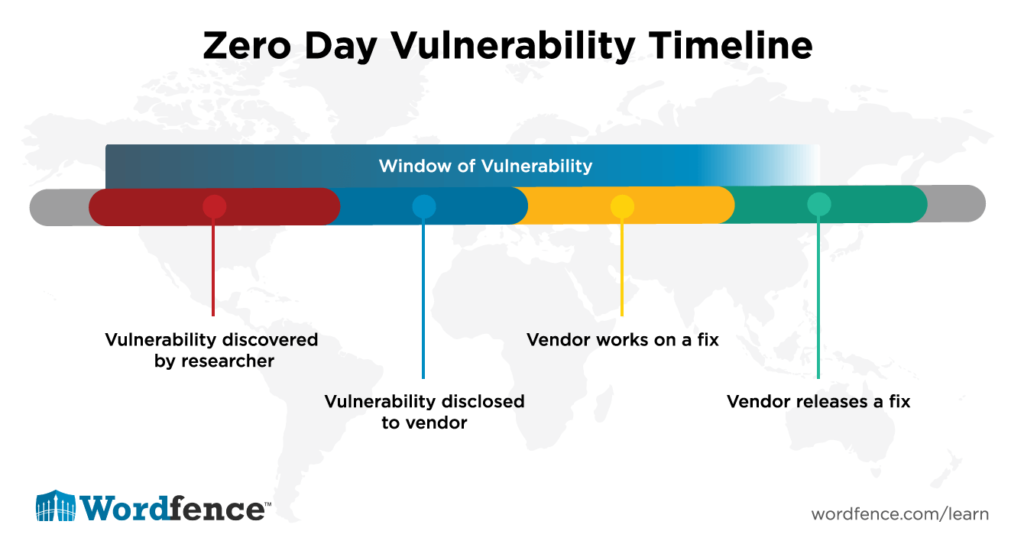
Zraniteľnosť typu „zero -day“ je bezpečnostná chyba, ktorá nie je známa dodávateľovi softvéru ani firme, v ktorej sa nachádza, a pre túto zraniteľnosť zatiaľ nebola vydaná žiadna oprava . Pojem „zero-day“ označuje skutočnosť, že vývojári mali „zero-day“ na opravu bezpečnostnej chyby, ktorá bola nedávno nájdená v ich softvéri alebo hardvéri. K „útoku „zero-day“ dochádza, keď hackeri zneužijú zraniteľnosť, ktorú vývojári hardvéru alebo softvéru ešte neopravili (pravdepodobne ju ani nepoznajú). Toto zneužitie umožňuje hackerom preniknúť do systému prostredníctvom softvérovej alebo hardvérovej „zero-day“ zraniteľnosti.
V júli 2014 spoločnosť Google spustila „Iniciatívu Zero Day“, čo bol program pozostávajúci z bezpečnostných analytikov zo spoločnosti Google, ktorí mali za úlohu nájsť zraniteľnosti typu Zero Day; tento tím sa nazýva „Projekt Zero“. Výskumníci Projektu Zero nachádzajú zraniteľnosti v hardvérových a softvérových riešeniach a tieto zistenia hlásia výrobcovi produktu. Spoločne pracujú na oprave bezpečnostnej chyby a po jej odstránení verejne vydávajú záplaty.
Projekt Zero je podobný programu Bug Bounty Programs , čo je ponuka, ktorú ponúka mnoho webových stránok, organizácií a vývojárov softvéru, kde jednotlivci môžu získať uznanie a peňažnú odmenu za nahlásenie chýb alebo zraniteľností v produktoch ponúkaných dodávateľmi.
Súvisiace pojmy: Programy odmien za chyby , Zodpovedné zverejňovanie , Zraniteľnosť
Súvisiace čítanie:
Hackeri zneužívajú plugin Zero-Day vo WordPresse na vytvorenie falošných administrátorských účtov
Zdroje:
„Zoznámte sa s „Projektom Zero“, tajným tímom hackerov spoločnosti Google, ktorí hľadajú chyby“
To, ako ako firma reagujete na zraniteľnosti typu „zero-day“, závisí od toho, či si hardvér (HW) alebo softvér (SW) vyvíjate sami, alebo či používate hardvér a softvér iných spoločností.
Pre firmy, ktoré nevyvíjajú hardvér ani softvér, stačí mať zavedenú politiku a proces správy upozornení na zraniteľnosti, aby ste sa vysporiadali s bezpečnostnými zraniteľnosťami, ktoré sa oznamujú pre hardvér a softvér, ktorý používate. Tento proces definuje, ako rýchlo musíte opraviť svoje zariadenie vzhľadom na kritickosť alebo veľkosť rizika, ktorému čelíte. V prípade rizík, ktoré predstavujú úplné narušenie vašich sietí, kde je k dispozícii exploitový kód a máte porty a protokoly s povoleným prístupom na internet pre napadnuté služby, vaša politika bude uvádzať – zastavte všetko ostatné a opravte teraz. Vzhľadom na príchod a rýchlosť nástrojov umelej inteligencie na detekciu nultého dňa zapnite automatické opravy. Čakanie vedie k narušeniu, pretože umelá inteligencia dokáže spätne analyzovať nové kritické opravy v priebehu minút a hodín. Aktualizujte svoje procesy VAMP, aby ste to umožnili, aj za cenu prestojov. Podľa nášho názoru je oveľa lepšie zažiť výpadky ako samotné narušenie.
Nový prístup: Pre firmy vyvíjajúce hardvér alebo softvér je potrebné nájsť a použiť nástroj na zisťovanie nulového dňa s umelou inteligenciou. Nezverejňujte kód kým neopravíte chyby vo vašom hardvéri a softvéri odvodené od umelej inteligencie.
Starý prístup: Pre firmy vyvíjajúce hardvér alebo softvér, Do svojich vývojových procesov by ste mali zabudovať program alebo proces odmien za chyby a zodpovedného zverejňovania. Na svojej webovej stránke uveďte, ako nahlásiť kritické chyby vo vašom softvéri a aký je vhodný spôsob ich nahlásenia.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.