Zabezpečte si svoje podnikanie s CyberHoot ešte dnes!!!
Zaregistrujte sa
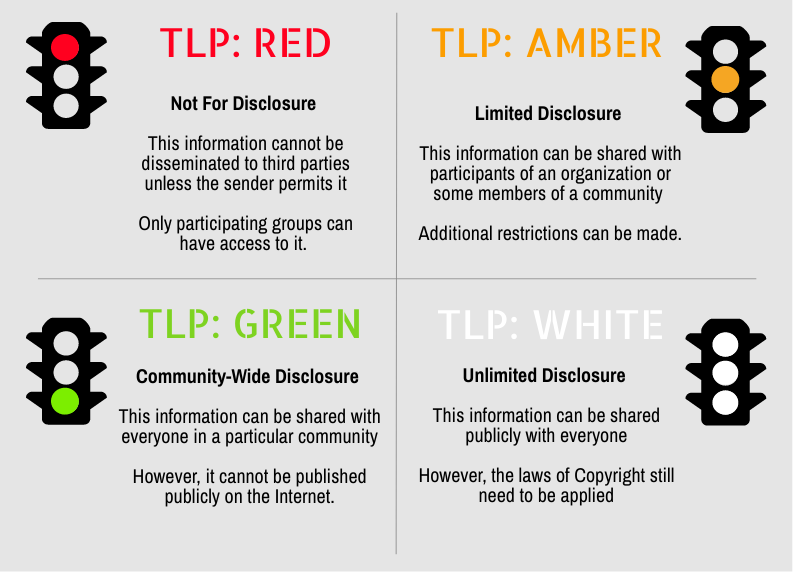
Semaforový protokol (TLP) je sada označení využívajúcich štyri farby (ČERVENÁ, JANTÁROVÁ, ZELENÁ a BIELA), ktoré sa používajú na zabezpečenie zdieľania citlivých informácií so správnym publikom.
Základnou koncepciou je, aby pôvodca signalizoval, ako široko chce, aby jeho informácie aby sa rozšíril aj mimo bezprostredného príjemcu. Je určený na zlepšenie toku informácií medzi jednotlivci, organizáciealebo komunity kontrolovaným a dôveryhodným spôsobom. Je dôležité, aby každý, kto pracuje s komunikáciou označenou TLP, rozumel pravidlám protokolu a dodržiaval ich. Iba potom je možné vybudovať dôveru a dosiahnuť výhody zdieľania informácií. TLP je založený na koncepte, v ktorom pôvodca označuje informácie jednou zo štyroch farieb, aby označil, čo ďalej... rozšírenie ak nejaké existujú, môže ich vykonať príjemca. Príjemca sa musí poradiť s pôvodcom, ak je potrebné širšie šírenie.
ČERVENÁ – osobné len pre menovaných príjemcov
Napríklad v kontexte stretnutia sú informácie RED obmedzené na osoby prítomné na stretnutí. Distribúcia informácií RED sa vo všeobecnosti uskutoční prostredníctvom definovaného zoznamu a za extrémnych okolností sa môžu odovzdávať iba ústne alebo osobne.
AMBER – obmedzená distribúcia
Príjemca môže zdieľať informácie AMBER s ostatnými v rámci svojej organizácie, ale iba na základe „need-to-know„základe. Od pôvodcu sa môže očakávať, že špecifikuje zamýšľané limity tohto zdieľania.“
ZELENÁ – v celej komunite
Informácie v tejto kategórii sa môžu široko šíriť v rámci konkrétnej komunity. Informácie sa však nesmú publikovať ani verejne umiestňovať na internete, ani sprístupňovať mimo komunity.
BIELA – neobmedzená
V súlade so štandardnými pravidlami autorských práv môžu byť informácie WHITE voľne šírené bez obmedzení.
Čo to znamená pre malé a stredné podniky alebo poskytovateľa spravovaných služieb (MSP)?
Všetky malé a stredné podniky (SMB) a poskytovatelia spravovaných služieb (MSP) by mali mať nejaký druh procesu spracovania informácií (Information Handling Process, IHP), ktorý by koncových používateľov usmerňoval, ako správne spracovať všetky rôzne typy informácií. V rámci vášho procesu spracovania informácií by ste mali mať nejaký proces podobný protokolu Semafor, ktorý ľuďom hovorí, čo môžu alebo nemôžu robiť s informáciami. kritická (červená alebo oranžová),citlivá (zelená), alebo dokonca všeobecné (neobmedzené alebo biele) informácie. Ak chcete začať s IHP, spolupracujte so službami vCISO od CyberHoot, aby ste si ho vytvorili pre svoju firmu spolu s ďalšími politikami a procesmi kybernetickej bezpečnosti.
Minimálne základné odporúčania CyberHoot pre kybernetickú bezpečnosť
Nasledujúce odporúčania pomôžu vám a vašej firme zostať v bezpečí pred rôznymi hrozbami, ktorým môžete čeliť denne. Všetky nižšie uvedené návrhy môžete získať najatím služieb vývoja programu vCISO od spoločnosti CyberHoot.
Riaďte zamestnancov pomocou zásad a postupov. Potrebujete minimálne zásady pre heslá, zásady prijateľného používania, zásady pre manipuláciu s informáciami a písomný program informačnej bezpečnosti (WISP).
Školte zamestnancov, ako ich rozpoznať a vyhnúť sa im phishingové útokyZaveďte systém riadenia vzdelávania, ako je CyberHoot, aby ste zamestnancov naučili zručnosti, ktoré potrebujú, aby boli sebavedomejší, produktívnejší a bezpečnejší.
Otestujte zamestnancov phishingovými útokmi na precvičenie. Phishingové testovanie od CyberHoot umožňuje firmám otestovať zamestnancov uveriteľnými phishingovými útokmi a zaradiť tých, ktorí zlyhajú, do nápravného phishingového školenia.
Nasadiť kritické technológie kybernetickej bezpečnosti vrátane dvojfaktorová autentizácie na všetkých kritických účtoch. Povoľte filtrovanie nevyžiadanej pošty v e-mailoch, overte zálohy a nasaďte ochranu DNS, antivírusa antivírusový softvér na všetkých vašich koncových bodoch.
V modernej ére práce z domu sa uistite, že spravujete osobné zariadenia pripájané k vašej sieti overením ich zabezpečenia (záplaty, antivírus, ochrana DNS) alebo úplným zákazom ich používania.
Ak ste v posledných dvoch rokoch neabsolvovali posúdenie rizík treťou stranou, mali by ste ho mať teraz. Zavedenie rámca riadenia rizík vo vašej organizácii je kľúčové pre riešenie najzávažnejších rizík s obmedzeným časom a peniazmi.
Kúpte si kybernetické poistenie, ktoré vás ochráni v prípade katastrofického zlyhania. Kybernetické poistenie sa nelíši od poistenia auta, požiaru, povodne alebo života. Je tu, keď ho najviac potrebujete.
Každé z týchto odporúčaní, okrem kybernetického poistenia, je zabudované do produktov a virtuálnych služieb riaditeľa informačnej bezpečnosti od spoločnosti CyberHoot. So spoločnosťou CyberHoot môžete riadiť, školiť, hodnotiť a testovať svojich zamestnancov. Navštívte CyberHoot.com a zaregistrujte sa na naše služby ešte dnes. Minimálne sa naďalej vzdelávajte prihlásením sa na odber nášho mesačného Spravodaje o kybernetickej bezpečnosti aby ste boli informovaní o aktuálnych aktualizáciách kybernetickej bezpečnosti.
Ak sa chcete dozvedieť viac o protokole Semafor Light Protocol (TLP), pozrite si toto krátke video:
Poznámka: Ak sa chcete prihlásiť na odber nášho newslettera, kliknite na ktorýkoľvek z vyššie uvedených odkazov (okrem infografiky), zadajte svoju e-mailovú adresu na pravej strane stránky a kliknite na tlačidlo „Posielajte mi newslettery.
Najnovšie Blogy
Zostaňte v obraze s najnovšími informáciami bezpečnostné informácie
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.