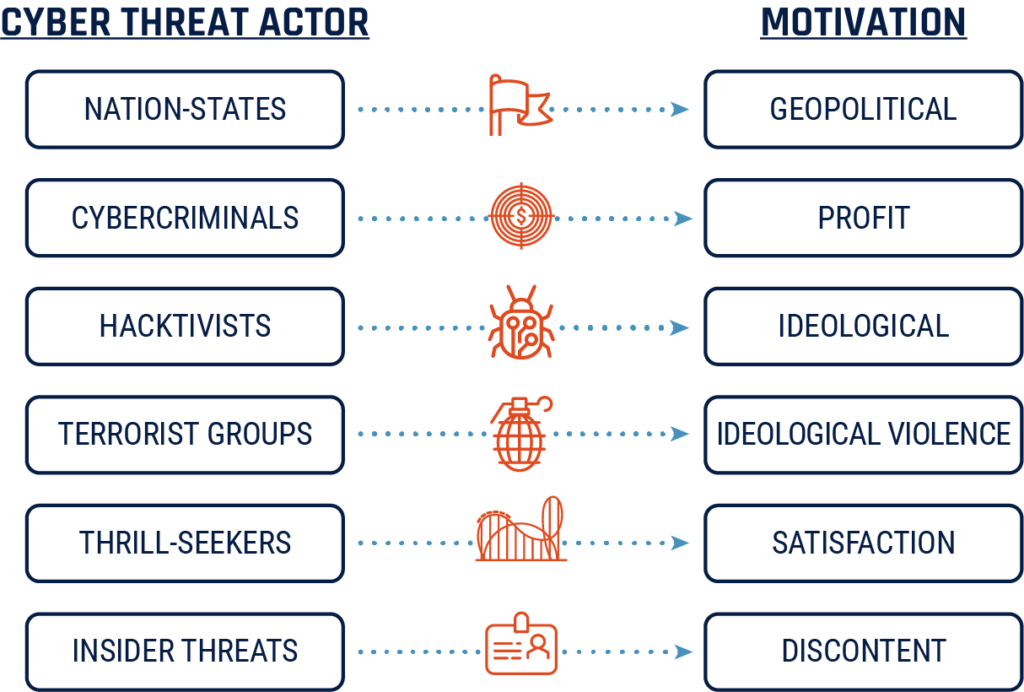
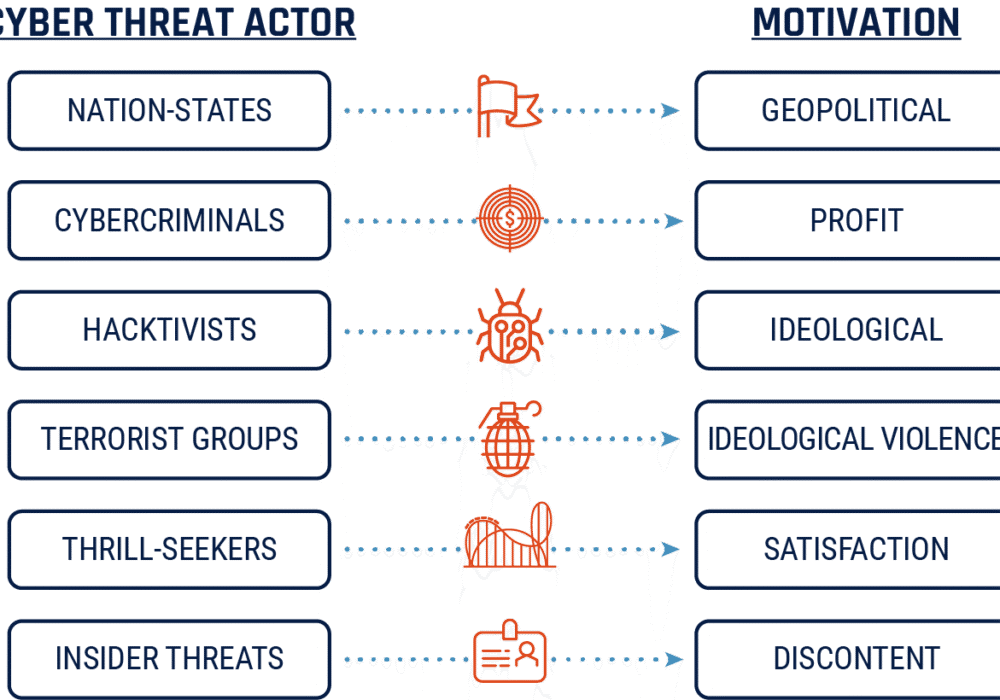
Páchateľ hrozby je osoba alebo skupina vykonávajúca škodlivé alebo nepriateľské akcie, ktoré spôsobujú škodu na počítačoch, zariadeniach, systémoch alebo sieťach obete. Páchatelia hrozby sú rozdelení do skupín na základe ich motivácie a príslušnosti. CyberHoot vymenoval päť hlavných skupín páchateľov hrozby, ktorým dnes čelíme online:
Súčasní alebo bývalí zamestnanci, dodávatelia alebo konzultanti, ktorí majú prístup k sieťam, systémom alebo údajom organizácie a ktorých možno ďalej rozdeliť do dvoch špecifických skupín:
Zlomyseľné hrozby zvnútra úmyselne prekračujú alebo zneužívajú svoj prístup spôsobom, ktorý negatívne ovplyvňuje dôvernosť, integritu alebo dostupnosť údajov a/alebo informačných systémov organizácie.
Náhodné vnútorné hrozby neúmyselne poškodzujú informačné systémy svojej organizácie svojimi činmi, ako je klikanie na škodlivé odkazy v phishingovom e-maile, alebo nečinnosťou, ako je nenastavenie obmedzení prístupu k neverejným osobným informáciám (NPPI) alebo osobne identifikovateľným informáciám (PII)
Dobre financovaní a agresívni aktéri útokov, ktorí sa zameriavajú na siete verejného aj súkromného sektora s cieľom ohroziť, ukradnúť, zmeniť alebo zničiť informácie.
Môže byť súčasťou štátneho aparátu alebo dostávať pokyny, financovanie či technickú pomoc od národného štátu
Pojmy národné štáty sa používajú zameniteľne s pojmom Pokročilá perzistentná hrozba (APT) a predstavujú silného súpera, proti ktorému sa treba brániť
Politicky, sociálne alebo ideologicky motivovaní aktéri ohrozenia, ktorí sa zameriavajú na obete za účelom publicity alebo na dosiahnutie zmien, čo môže viesť k významným udalostiam
Zvyčajne nie sú motivovaní peňažným ziskom alebo krádežou duševného vlastníctva, väčšinou ide o hacking pre nejaký účel. Teroristické organizácie sú niekedy zaradené do hacktivistických skupín.
Menej kvalifikovaní hackeri, ktorí si zvyčajne kupujú nástroje na trhoviskách dark webu
Motivované známosťou a skôr obťažujúce ako deštruktívne. Nie sú motivované finančným ziskom, ale môžu viesť k veľmi nákladným bezpečnostným incidentom.
Najlepším spôsobom, ako sa brániť pred aktérmi hrozby, je jednoducho dodržiavať dobrú hygienu kybernetickej bezpečnosti spolu s vhodnými technickými opatreniami. Malé a stredné podniky sú často terčom týchto hrozieb. Hackeri vedia, že menšie spoločnosti majú tendenciu si myslieť, že nie sú vystavené riziku útoku, a často im chýbajú opatrenia kybernetickej bezpečnosti. Aby ste minimalizovali pravdepodobnosť, že sa stanete obeťou útoku, postupujte podľa osvedčených postupov spoločnosti CyberHoot:
Školiť zamestnancov v základoch kybernetickej bezpečnosti a pomáhať im lepšie si uvedomovať hrozby, ktorým čelia pri online interakcii. (Phishing, útoky sociálneho inžinierstva)
Zamestnanci testujúci phishing
Riaďte zamestnancov správnymi zásadami podľa pokynov NIST (WISP, prijateľné používanie, zásady pre heslá atď.)
Používajte správcu hesiel a vyžadujte ho vo svojich Zásadách používania hesiel
Povoľte dvojfaktorové overenie, kedykoľvek je to možné
Spolupracujte so svojimi IT pracovníkmi alebo externými dodávateľmi, aby ste zabezpečili správne šifrovanie vašich kritických údajov.
Zostaňte v obraze s najnovšími informáciami bezpečnostné informácie
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.