Vírus SQL Slammer (predzvesť budúcich vecí)

12. februára 2020 | Cyber Vírus SQL Slammer (predzvesť budúcich vecí)

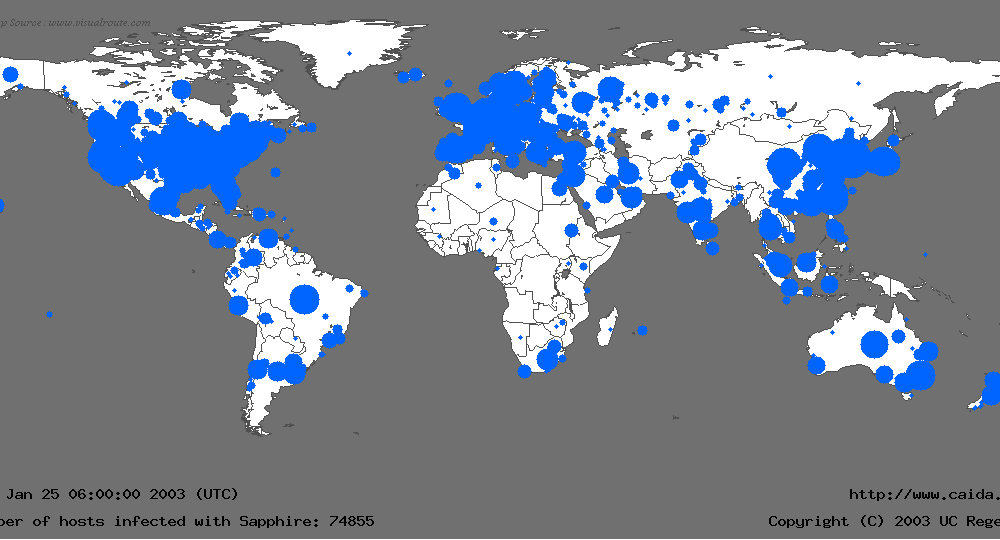
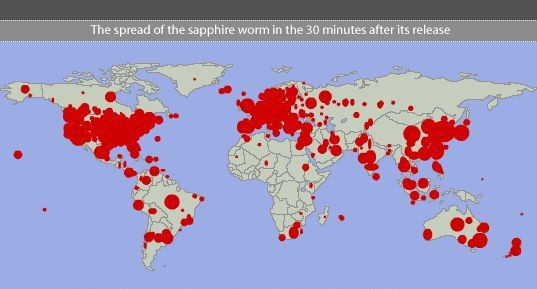
SQL Slammer Spread 30 min

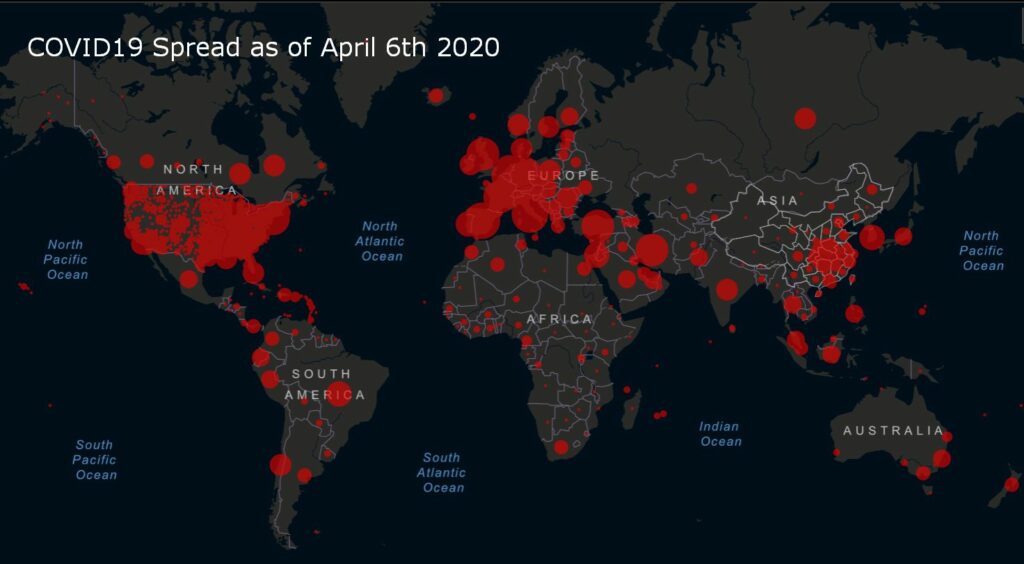
Šírenie koronavírusu viac ako 90 dní

Vírus SQL Slammer, tiež známy ako vírus Sapphire, je malvér vo forme červa , ktorý v roku 2003 spôsobil odmietnutie služby (Denial of Service) na mnohých internetových hostiteľoch, spôsobil tisíce výpadkov siete a dokonca dramaticky spomalil internetovú prevádzku! Červ sa rýchlo šíril a väčšinu zo svojich 75 000 obetí infikoval v priebehu desiatich minút. Tento červ zneužíval zraniteľnosť v serveri SQL Server od spoločnosti Microsoft.

Podobnosti medzi počítačovými a biologickými vírusmi?

Sociálna izolácia je riešením pre rok 2020 na sploštenie krivky infekcií koronavírusom. V roku 2003 si zabránenie šírenia SQL Slammeru vyžadovalo izoláciu siete (blokovanie TCP 1434 – komunikačného portu SQL). Ako však dokazuje mapa podobná COVIDu z roku 2003, kvôli rýchlosti počítačových infekcií sa izolácia siete nemohla zaviesť dostatočne rýchlo na to, aby sa zastavilo šírenie SQL Slammeru. Či sa svet naučil dostatočne rýchlo na to, aby zaviedol sociálnu izoláciu dostatočne rýchlo na spomalenie a zastavenie šírenia COVID-19, sa ešte len uvidí.

Súvisiace témy : Vírus ILOVEYOU , Upozornenie na koronavírus

Zdroj: Štúdia štátu Severná Karolína

ČO TO PRE MŇA ZNAMENÁ AKO VLASTNÍKA MALÉHO A STEHO PODNIKU?

Červ SQL Slammer spôsobil spoločnostiam škody vo výške odhadom 750 miliónov až viac ako 1 miliardy dolárov. V tomto prípade sa rizikám dalo ľahko vyhnúť, ak by si tieto spoločnosti nainštalovali záplaty na svoje systémy. Preto sa ako majiteľ firmy uistite, že program kybernetickej bezpečnosti vašej spoločnosti zahŕňa nasledujúce ochrany:

  1. Opravte si systémy a odstráňte kritické zraniteľnosti. Tento červ dokázal napadnúť iba počítače, ktoré neboli opravené viac ako 6 mesiacov!
  2. Izolujte svoje kritické systémy pomocou segmentácie siete a izolácie portov. SQL Slammer napadol toľko sietí, pretože TCP 1434 bol medzi sieťami zbytočne otvorený. Keby bol port uzavretý alebo izolovaný, tento vírus by sa nešíril.
  3. Zaškoľte svojich zamestnancov prostredníctvom rozsiahleho programu na zvyšovanie povedomia o kybernetickej bezpečnosti. Naučte ich, ako rozpoznať a vyhnúť sa phishingovým útokom prostredníctvom e-mailov, sociálnemu inžinierstvu a iným metódam hackerských útokov.
  4. Riaďte svojich zamestnancov minimálne pravidlami, ako sú manipulácia s informáciami, prijateľné používanie počítačov a heslá.
  5. Nechajte si vo svojej spoločnosti vykonať posúdenie rizík, aby ste pochopili potenciálne hrozby a zraniteľnosti, ktorým čelíte. Potom na základe vášho rozpočtu vytvorte plán nápravy, aby ste začali znižovať riziká na prijateľnú úroveň.
  6. Náhodne testujte svojich zamestnancov phishingovými útokmi, aby ste sa uistili, že venujú tejto hrozbe pozornosť.
  7. Uistite sa, že máte zavedené technické ochrany, ktoré vás ochránia v prípade zlyhania školenia a riadenia. Patria sem antivírus, filtrovanie spamu, odobratie administrátorských práv pre počítače so systémom Windows a nasadenie správcu hesiel.

Týchto sedem opatrení predstavuje stratégie kybernetickej bezpečnosti zamerané na hĺbkovú obranu, ktoré znižujú vaše riziko.

Ak sa chcete dozvedieť viac o víruse SQL Slammer, pozrite si toto krátke video:

https://www.youtube.com/watch?v=HH2_m4BqJZo

Zabezpečte si svoje podnikanie s CyberHoot ešte dnes!!!


Zaregistrujte sa

Najnovšie Blogy

Zostaňte v obraze s najnovšími informáciami bezpečnostné informácie

Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Corp MDM: Falošná pracovná aplikácia, ktorá chcela čítať vaše textové správy

Corp MDM: Falošná pracovná aplikácia, ktorá chcela čítať vaše textové správy

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...

Čítaj viac

Falošné pomocné programy ChatGPT šíria malvér. Tu je návod, ako ich odhaliť.

Falošné pomocné programy ChatGPT šíria malvér. Tu je návod, ako ich odhaliť.

Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...

Čítaj viac

Phishing so súhlasom OAuth: Chráňte svoje povolenia, nielen svoje heslo

Phishing so súhlasom OAuth: Chráňte svoje povolenia, nielen svoje heslo

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...

Čítaj viac