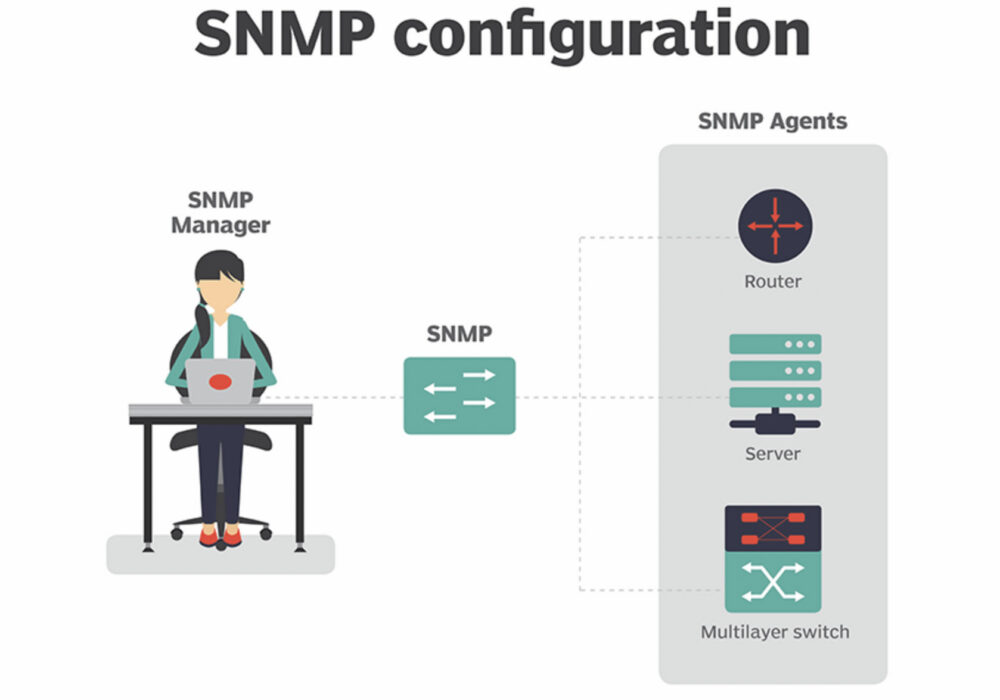
Protokol SNMP (Simple Network Management Protocol) je protokol aplikačnej vrstvy na monitorovanie a správu sieťových zariadení v lokálnej sieti (LAN) alebo rozsiahlej sieti (WAN) . Účelom protokolu SNMP je poskytnúť sieťovým zariadeniam, ako sú smerovače, servery a tlačiarne, spoločný jazyk na zdieľanie informácií v rámci systému správy siete (NMS).
Architektúra klient-server protokolu SNMP má tri nasledujúce komponenty:
Správca SNMP funguje ako klient, agent SNMP funguje ako server a MIB funguje ako databáza servera. Keď správca SNMP položí agentovi otázku, agent použije MIB na poskytnutie odpovede.
Protokol SNMP je taký populárny, že väčšina sieťových zariadení je dodávaná s predinštalovanými agentmi SNMP. Aby však správcovia siete mohli tento protokol používať, musia najprv zmeniť predvolené nastavenia konfigurácie svojich sieťových zariadení, aby agenti SNMP mohli komunikovať so systémom správy siete.
SNMP je súčasťou pôvodného balíka internetových protokolov (IP) definovaného organizáciou Internet Engineering Task Force (IETF). Existuje viacero verzií protokolu SNMP. Najnovšia verzia, SNMPv3, obsahuje bezpečnostné mechanizmy na autentifikáciu , šifrovanie a riadenie prístupu.
Malé a stredné podniky by mali na nastavení protokolu SNMP spolupracovať so svojimi IT odborníkmi, ak je to možné. Protokol SNMP môže vašej organizácii pomôcť získať dôležité informácie o vašich sieťach, ako sú zmeny konfigurácie, informácie o stave a automatické upozornenia na niektoré formy škodlivej aktivity. Váš IT personál by mal byť schopný pomôcť s nastavením.
Ďalšie odporúčania pre kybernetickú bezpečnosť
Okrem toho vám a vašej firme pomôžu tieto odporúčania zostať v bezpečí pred rôznymi hrozbami, ktorým môžete čeliť denne. Všetky nižšie uvedené návrhy môžete získať najatím služieb vývoja programu vCISO od spoločnosti CyberHoot.
Všetky tieto odporúčania sú zabudované do produktu CyberHoot alebo služieb vCISO od spoločnosti CyberHoot. S CyberHoot môžete riadiť, školiť, hodnotiť a testovať svojich zamestnancov. Navštívte stránku CyberHoot.com a zaregistrujte sa na odber našich služieb ešte dnes. Minimálne sa naďalej vzdelávajte prihlásením sa na odber našich mesačných bulletinov o kybernetickej bezpečnosti , aby ste boli informovaní o aktuálnych aktualizáciách v oblasti kybernetickej bezpečnosti.
Zdroje:
Ďalšie čítanie:
Ministerstvo spravodlivosti obviňuje zamestnancov ruskej vlády zo zamerania sa na energetický sektor
NSA nalieha na firmy, aby prijali systém nulovej dôvery v oblasti sieťovej bezpečnosti
Súvisiace podmienky:
Riadenie prístupu k sieti (NAC)
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Poznámka: Ak sa chcete prihlásiť na odber nášho newslettera, kliknite na ktorýkoľvek z vyššie uvedených odkazov (okrem infografiky), zadajte svoju e-mailovú adresu na pravej strane stránky a kliknite na tlačidlo „ Posielať newslettery“.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.