Dotazník sebahodnotenia (SAQ) sa najčastejšie používa v oblasti štandardov bezpečnosti údajov v odvetví platobných kariet (PCI-DSS) na určenie, či obchodník alebo poskytovateľ služieb spĺňa štandardy PCI-DSS. Existuje 8 rôznych typov SAQ, každý pre rôzne typy organizácií, ktoré spracovávajú informácie PCI. 8 rôznych typov nájdete nižšie:
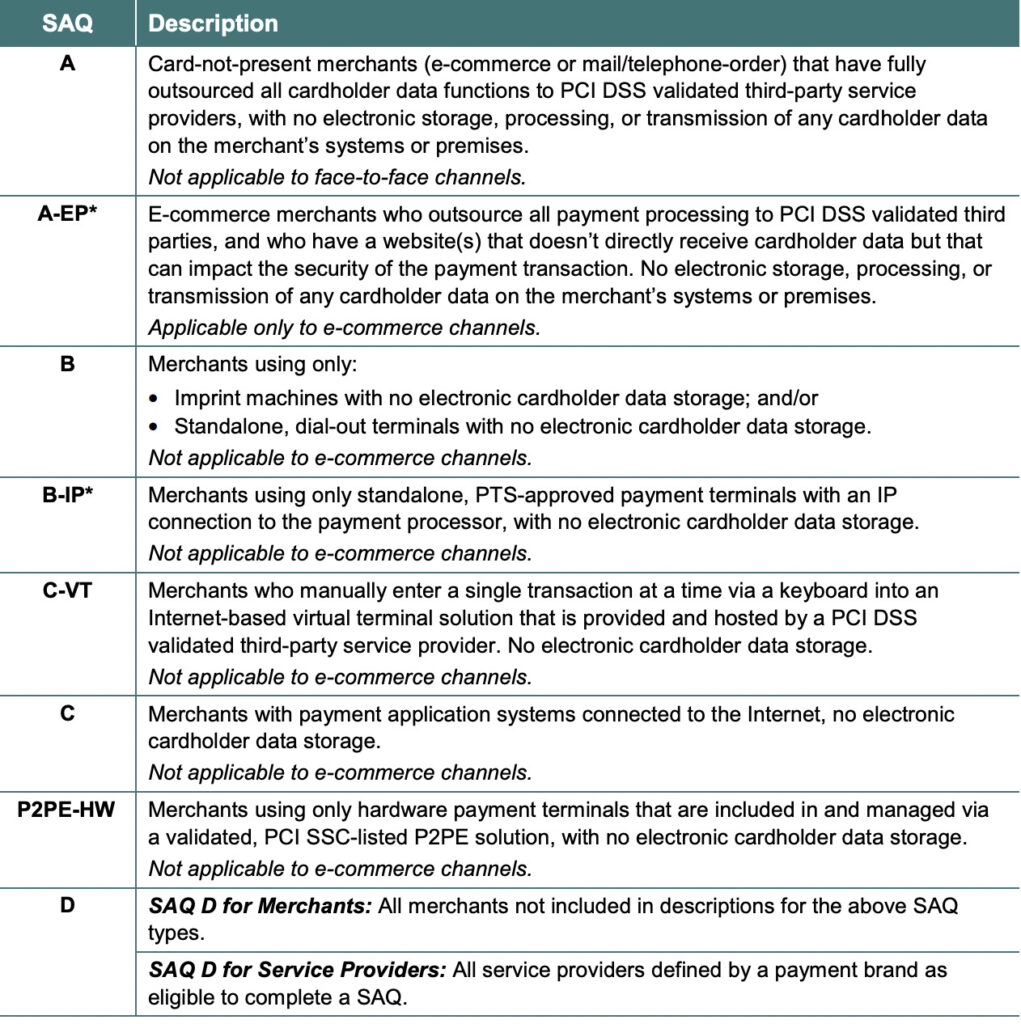
Spôsob, akým spracovávate kreditné karty a údaje o držiteľoch kariet, určuje, ktorý dotazník SAQ musí vaša firma vyplniť. Napríklad, ak nemáte predajňu a všetky vaše produkty sa predávajú online prostredníctvom tretej strany, pravdepodobne spĺňate podmienky pre dotazník SAQ A alebo SAQ A-EP. Ak máte predajňu, ktorá spracováva kreditné karty prostredníctvom internetu a zároveň ukladáte údaje o kreditných kartách zákazníkov, pravdepodobne ste obchodníkom s dotazníkom SAQ D.
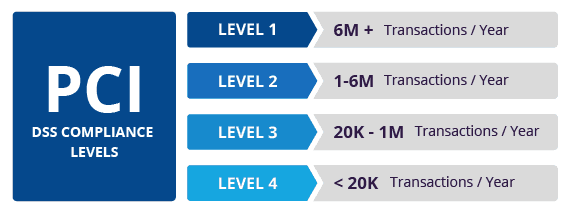
Okrem vyplnenia dotazníka SAQ pre vaše potreby súladu s PCI existuje sekundárna metrika, ktorú by mali malé a stredné podniky zvážiť – a to objemy transakcií. PCI-DSS má tiež rozsahy objemov transakcií, ktoré určujú, či si môžete vykonať samohodnotenie (pod 20 000 transakcií kreditnými kartami ročne) a či si musíte najať externého QSA (kvalifikovaného hodnotiteľa bezpečnosti), ak máte úroveň súladu 2 alebo 1, aby vykonal audit vašej spoločnosti.
Dotazník SAQ alebo sebahodnotiaci dotazník nie je len plánom k dosiahnutiu súladu s predpismi, ale aj plánom k lepšej kybernetickej bezpečnosti. Vyplnenie dotazníka PCI SAQ je jedným z najlepších spôsobov, ako sa uistiť, že vám nechýbajú žiadne požiadavky na obchodnú bezpečnosť. Okrem toho obchodníci, ktorí spracovávajú platby, nechcú spolupracovať s nezabezpečenými podnikmi, preto zvyčajne vyžadujú, aby každý obchodník poskytol dotazník PCI SAQ ako dôkaz o zabezpečení platby. Ak vaša organizácia pracuje s údajmi PCI, pravdepodobne ste už vyplnili alebo potrebujete vyplniť dotazník SAQ. Pozrite si tabuľku vyššie, ktorá z nich sa vzťahuje na vaše podnikanie. Vyplnenie dotazníka SAQ vám pomôže určiť, čo by ste mali robiť, ale nižšie uvedené informácie vám pomôžu ešte viac zlepšiť hygienu kybernetickej bezpečnosti.
Ďalšie odporúčania pre kybernetickú bezpečnosť
Okrem toho vám a vašej firme pomôžu tieto odporúčania zostať v bezpečí pred rôznymi hrozbami, ktorým môžete čeliť denne. Všetky nižšie uvedené návrhy môžete získať najatím služieb vývoja programu vCISO od spoločnosti CyberHoot.
Všetky tieto odporúčania sú zabudované do produktu CyberHoot alebo služieb vCISO od spoločnosti CyberHoot. S CyberHoot môžete riadiť, školiť, hodnotiť a testovať svojich zamestnancov. Navštívte stránku CyberHoot.com a zaregistrujte sa na odber našich služieb ešte dnes. Minimálne sa naďalej vzdelávajte prihlásením sa na odber našich mesačných bulletinov o kybernetickej bezpečnosti , aby ste boli informovaní o aktuálnych aktualizáciách v oblasti kybernetickej bezpečnosti.
Zdroje:
Ďalšie čítanie:
Poskytovatelia spravovaných služieb by mali vyžadovať posúdenie rizík
Súvisiace podmienky:
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Poznámka: Ak sa chcete prihlásiť na odber nášho newslettera, kliknite na ktorýkoľvek z vyššie uvedených odkazov (okrem infografiky), zadajte svoju e-mailovú adresu na pravej strane stránky a kliknite na tlačidlo „ Posielať newslettery“.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ešte predtým, ako Claude Code vytvoril...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.