Retrieval-Augmented Generation (RAG)

10. decembra 2025 | Cyber Retrieval-Augmented Generation (RAG)

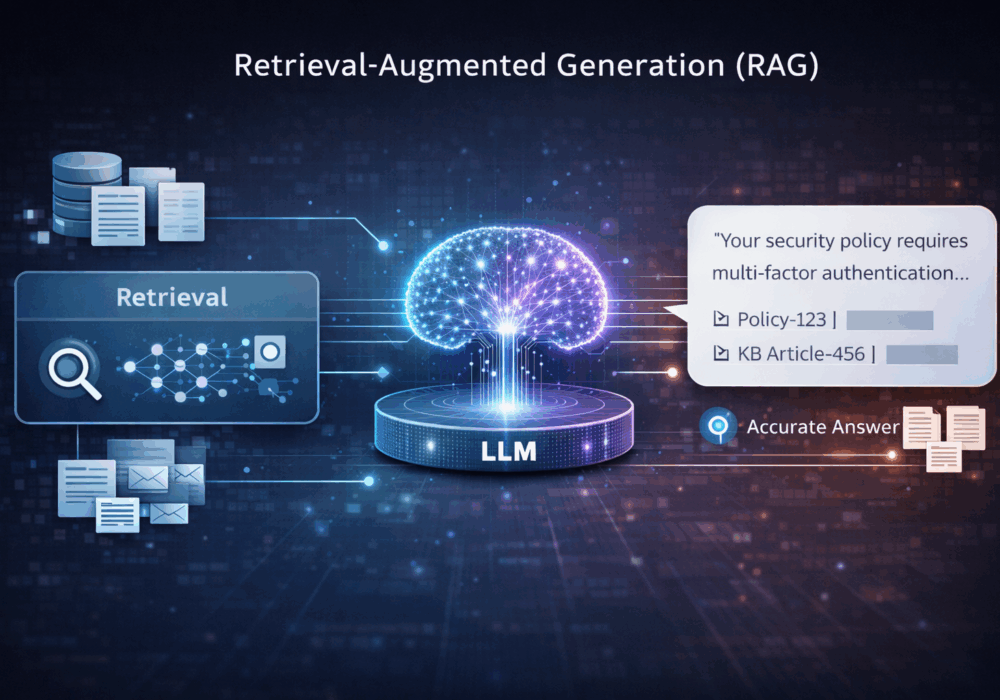
Generovanie rozšíreným vyhľadávaním (RAG) je architektonický vzor umelej inteligencie, ktorý kombinuje krok vyhľadávania alebo načítania s modelom veľkého jazyka (LLM) , takže model odpovedá na otázky pomocou špecifických, schválených zdrojových dokumentov, a nie sa spolieha iba na svoje trénovacie údaje.

V systéme RAG je pracovný postup typicky nasledovný:

  1. Používateľ kladie otázku
  2. Systém vyhľadáva relevantné podnikové dokumenty, ako sú politiky, tikety, znalostné bázy alebo zmluvy.
  3. Načítaný obsah sa odovzdáva do LLM ako kontext.
  4. LLM generuje odpoveď založenú na týchto dokumentoch

Tento prístup umožňuje chatbotom s umelou inteligenciou poskytovať presné, aktuálne a kontextovo špecifické odpovede a zároveň znižovať halucinácie a nekontrolované vystavovanie sa údajom.

Čo to znamená pre malé a stredné podniky

Pre malé a stredné podniky predstavuje RAG často rozdiel medzi nebezpečným experimentovaním s umelou inteligenciou a jej praktickým prijatím.

Medzi kľúčové dôsledky patria:

  • Odpovede založené na vašich údajoch
    Namiesto všeobecných odpovedí umožňuje RAG nástrojom umelej inteligencie odpovedať na základe vašich skutočných politík, postupov a dokumentácie.
  • Znížené riziko dezinformácií
    Keďže odpovede sú založené na vyhľadaných dokumentoch, RAG výrazne znižuje pravdepodobnosť sebavedomých, ale nesprávnych odpovedí.
  • Vylepšená bezpečnostná poloha
    Dáta zostávajú v definovaných úložiskách a prístup k nim môže byť obmedzený podľa roly, čím sa znižuje riziko náhodného zverejnenia.
  • Rýchlejšie zaškolenie a podpora
    Zamestnanci si môžu sami vyhľadať odpovede z internej dokumentácie bez toho, aby museli odhaliť nespracované súbory alebo citlivé systémy.

Stručne povedané, RAG umožňuje malým a stredným podnikom bezpečne a užitočne používať umelú inteligenciu bez toho, aby museli prenechať plnú kontrolu všeobecnému modelu.

Čo to znamená pre poskytovateľov spravovaných služieb (MSP)

Pre poskytovateľov spravovaných služieb je RAG základom pre bezpečné a škálovateľné služby umelej inteligencie.

Medzi kľúčové úvahy patrí:

  • Izolácia nájomníkov
    RAG umožňuje prísne oddelenie údajov o klientoch, čím sa zabezpečí, že dokumenty jedného zákazníka sa nikdy nepoužijú na zodpovedanie otázok iného zákazníka.
  • Rozsah kontrolovaných údajov
    Poskytovatelia spravovaných služieb (MSP) môžu presne obmedziť, na ktoré dokumenty, systémy alebo časové rozsahy sa môže asistent s umelou inteligenciou odvolávať.
  • Auditabilita a dôveryhodnosť
    Mnohé systémy RAG dokážu zobraziť citácie alebo odkazy na zdroje, čo pomáha poskytovateľom spravovaných služieb vysvetliť, odkiaľ pochádzajú odpovede.
  • Nižšie riziko zodpovednosti
    Uzemnenie odpovedí v schválenej dokumentácii znižuje riziko poškodenia klienta pokynmi generovanými umelou inteligenciou.
  • Diferenciácia služieb
    Bezpeční asistenti s umelou inteligenciou založení na RAG môžu vylepšiť helpdesky, služby vCISO a interné operácie bez ohrozenia bezpečnosti.

Prečo je RAG nevyhnutný pre bezpečnú podnikovú umelú inteligenciu

Bez RAG:

  • Hádaj LLM
  • Odpovede sa menia
  • Rozmazanie hraníc citlivých údajov

S RAG:

  • Odpovede sú podložené
  • Prístup k údajom je explicitný
  • Bezpečnostné kontroly zostávajú vymáhateľné

Praktické jedlo so sebou

RAG premieňa LLM z generátora všeobecných jazykov na riadeného podnikového asistenta.

Pre malé a stredné podniky aj poskytovateľov spravovaných služieb (MSP):

  • RAG nie je voliteľný pre seriózne nasadenia.
  • Ide o základnú kontrolu bezpečnosti a riadenia
  • Umožňuje zavedenie umelej inteligencie bez straty kontroly nad údajmi

Ďalšie čítanie:

CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:


Najnovšie Blogy

Zostaňte v obraze s najnovšími informáciami bezpečnostné informácie

Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Corp MDM: Falošná pracovná aplikácia, ktorá chcela čítať vaše textové správy

Corp MDM: Falošná pracovná aplikácia, ktorá chcela čítať vaše textové správy

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...

Čítaj viac

Phishing so súhlasom OAuth: Chráňte svoje povolenia, nielen svoje heslo

Phishing so súhlasom OAuth: Chráňte svoje povolenia, nielen svoje heslo

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...

Čítaj viac

Falošní inštalátori softvéru vypínajú službu Windows Update

Falošní inštalátori softvéru vypínajú službu Windows Update

Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: Pamätám si začiatky...

Čítaj viac