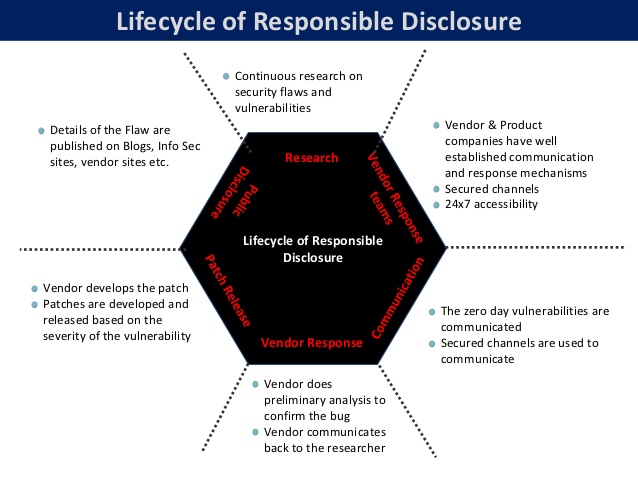
Zodpovedné zverejňovanie sa vzťahuje na osvedčený postup, ktorý dodržiava väčšina bezpečnostných výskumníkov, a to nezverejňovať kritickú zraniteľnosť v softvérovom produkte, kým nie je ľahko k dispozícii záplata alebo oprava od dodávateľa. Toto sa často uplatňuje, keď tímy ako Project Zero od spoločnosti Google , tím vytvorený na objavovanie a opravovanie bezpečnostných chýb, objavia zraniteľnosť a nezverejnia informácie verejnosti. Dôvod, prečo bezpečnostní analytici a výskumníci nemôžu zdieľať informácie verejne, je ten, že hackeri a kybernetickí zločinci sú často oveľa rýchlejší v útoku a zneužívaní oznámenej zraniteľnosti, ako dodávatelia dokážu vytvoriť záplatu, a zákazníci môžu túto záplatu nasadiť na ochranu seba a svojich sietí, údajov a systémov. Preto sa to nazýva zodpovedné zverejňovanie a považuje sa to za osvedčený postup, hoci neexistujú žiadne zákony, ktoré by bezpečnostných výskumníkov nútili dodržiavať ho.
Súvisiace pojmy: Programy odmien za chyby , Zraniteľnosť , Zraniteľnosť nulového dňa
Súvisiace čítanie: Výzvy kybernetického výskumu a zverejňovania zraniteľností pre pripojené zdravotnícke zariadenia
Zdroj: CSO Online
Áno. Mnoho malých a stredných podnikov vyvíja softvér na online distribúciu a používanie. Ako vlastník malého alebo stredného podniku by ste mali zvážiť inzerciu programu Bug Bounty pre váš produkt, ktorý podporuje „ zodpovedné zverejňovanie“ zo strany bezpečnostných výskumníkov. Ide o malý finančný stimul pre ľudí, ktorí nájdu kritickú chybu vo vašom softvéri, aby vám ho priniesli namiesto toho, aby ho predávali na dark alebo deep webe.
Po druhé, malé a stredné podniky by mali mať proces správy upozornení na zraniteľnosti (Vulnerability Alerts Management Process, známy aj ako VAMP), ktorý stanovuje cieľové časové harmonogramy pre opravu kritických zraniteľností v softvéri a hardvéri, ktoré používate na prevádzku svojho podniku. V prípade chýb so závažnosťou 1, ktoré by mohli vzdialene ohroziť vašu sieť, dáta alebo systémy, je potrebné ich čo najskôr opraviť.
CyberHoot má proces VAMP, ktorý pomáha malým a stredným podnikom vyvíjať vlastné osvedčené postupy týkajúce sa zraniteľností typu Zero-Day, ich opravovania a zodpovedného zverejňovania.
https://youtube.com/watch?v=t5UKO4jjevw
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

