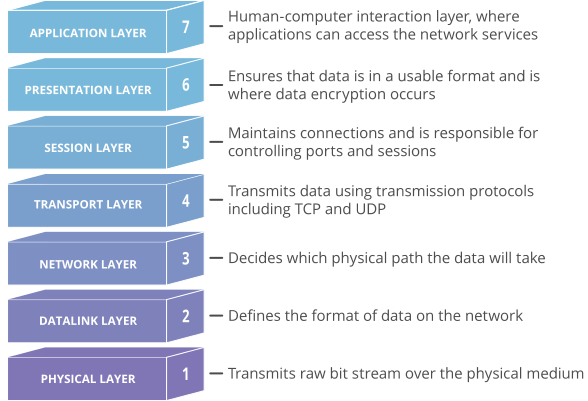
Model prepojenia otvorených systémov (OSI) je koncepčný model vytvorený Medzinárodnou organizáciou pre normalizáciu , ktorý umožňuje rôznym komunikačným systémom komunikovať pomocou štandardných protokolov. Zjednodušene povedané, OSI poskytuje štandard pre rôzne počítačové systémy, aby mohli navzájom komunikovať. Model OSI možno považovať za univerzálny jazyk pre počítačové siete. Je založený na koncepte rozdelenia komunikačného systému do siedmich rôznych vrstiev, pričom každá z nich je nadradená predchádzajúcej.
Každá vrstva modelu OSI spracováva špecifickú úlohu a komunikuje s vrstvami nad sebou a pod sebou. Model OSI je navrhnutý tak, aby bol robustný, opravoval chyby a bol efektívny. Hackeri sa však niekedy pokúšajú prelomiť individuálnu komunikáciu na rôznych vrstvách modelu OSI. Často sa o to pokúšajú prostredníctvom útokov DDoS , ktoré sú zamerané na konkrétne vrstvy sieťového pripojenia; útoky na aplikačnej vrstve sú zamerané na vrstvu 7 a útoky na protokolovej vrstve sú zamerané na vrstvy 3 a 4.
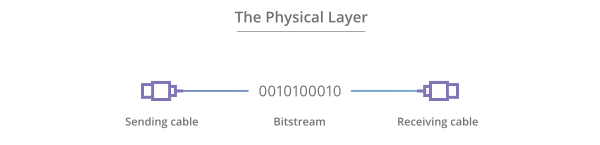
Najnižšia vrstva modelu OSI elektricky alebo opticky prenáša surové neštruktúrované dátové bity cez sieť z fyzickej vrstvy odosielajúceho zariadenia do fyzickej vrstvy prijímacieho zariadenia. Môže zahŕňať špecifikácie, ako sú napätie, rozloženie pinov, káble a rádiové frekvencie. Na fyzickej vrstve sa nachádzajú „fyzické“ zdroje, ako sú sieťové rozbočovače, káble, opakovače, sieťové adaptéry alebo modemy.
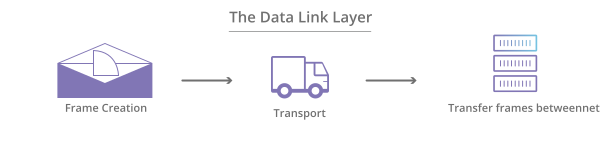
Na dátovej vrstve sa priamo pripojené uzly používajú na prenos dát medzi uzlami, kde sú dáta zabalené do rámcov prostredníctvom MAC adries. Dátová vrstva tiež opravuje chyby, ktoré sa mohli vyskytnúť na fyzickej vrstve.
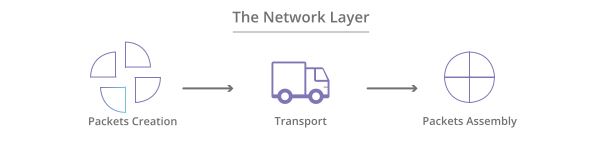
Sieťová vrstva je zodpovedná za prijímanie rámcov z vrstvy dátového spojenia a ich doručovanie do zamýšľaných cieľov na základe IP adries obsiahnutých v rámci. Táto vrstva vyhľadáva cieľ pomocou logických adries, ako je IP (internetový protokol). Na tejto vrstve sú smerovače kľúčovou súčasťou používanou na smerovanie informácií tam, kam majú ísť medzi sieťami.
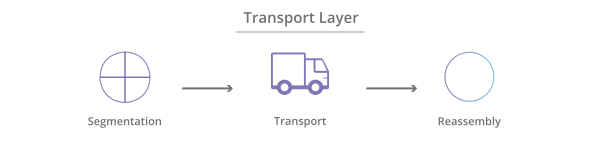
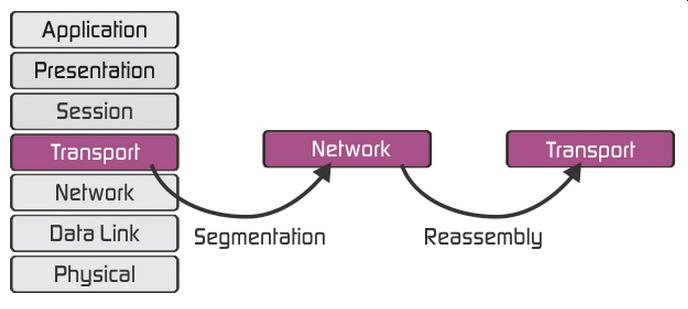
Transportná vrstva riadi doručovanie a kontrolu chýb dátových paketov . Reguluje veľkosť, poradie a v konečnom dôsledku prenos údajov medzi systémami a hostiteľmi. Jedným z najbežnejších príkladov transportnej vrstvy je TCP alebo Transmission Control Protocol. Segmentácia paketov prebieha na transportnej vrstve, aby sa zabezpečilo efektívne doručovanie paketov, ktoré nie sú ani príliš veľké (nadmerná kapacita), ani príliš malé (neefektívne).
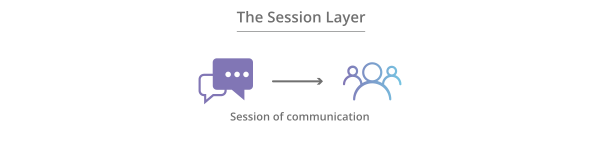
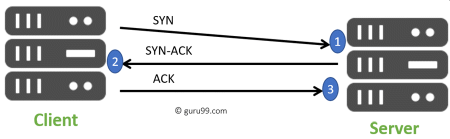
Vrstva relácie riadi konverzácie medzi rôznymi počítačmi. Relácia alebo spojenie medzi počítačmi sa nastavuje, spravuje a ukončuje na vrstve 5. Služby vrstvy relácie zahŕňajú aj autentifikáciu a opätovné pripojenia.
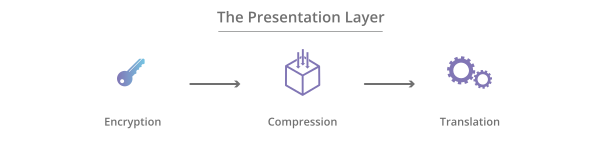
Prezentačná vrstva formátuje alebo prekladá dáta pre aplikačnú vrstvu na základe syntaxe alebo sémantiky, ktorú aplikácia akceptuje. Z tohto dôvodu sa niekedy nazýva aj syntaktická vrstva. Táto vrstva dokáže spracovať aj šifrovanie a dešifrovanie požadované aplikačnou vrstvou.
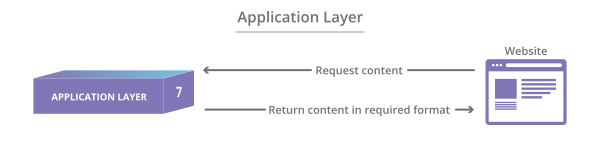
Na tejto vrstve koncový používateľ aj aplikačná vrstva priamo interagujú so softvérovou aplikáciou. Táto vrstva vidí sieťové služby poskytované aplikáciám koncových používateľov, ako je webový prehliadač alebo Office 365. Aplikačná vrstva identifikuje komunikačných partnerov, dostupnosť zdrojov a synchronizuje komunikáciu.
Pre vášho poskytovateľa spravovaných služieb (MSP) alebo IT oddelenia je dôležité vedieť, čo je model OSI a ako spracováva informácie. Z hľadiska bezpečnosti je možné v rámci určitých vrstiev, ako sú vrstva 2 a vrstva 3, zaviesť ďalšie bezpečnostné opatrenia vrátane sietí VLAN alebo PVLAN . Model OSI je však určený na to, aby usmerňoval dodávateľov a vývojárov technológií, aby produkty digitálnej komunikácie a softvérové programy, ktoré vytvárajú, mohli fungovať spoločne. Model OSI poskytuje jasný rámec, ktorý popisuje funkcie používaného sieťového alebo telekomunikačného systému.
Ďalšie odporúčania týkajúce sa kybernetickej bezpečnostiTieto nižšie uvedené odporúčania pomôžu vám a vašej firme zostať v bezpečí pred rôznymi hrozbami, ktorým môžete čeliť denne. Všetky nižšie uvedené návrhy môžete získať najatím služieb vývoja programu vCISO od spoločnosti CyberHoot.
Všetky tieto odporúčania sú zabudované do produktu CyberHoot alebo služieb vCISO od spoločnosti CyberHoot. S CyberHoot môžete riadiť, školiť, hodnotiť a testovať svojich zamestnancov. Navštívte stránku CyberHoot.com a zaregistrujte sa na odber našich služieb ešte dnes. Minimálne sa naďalej vzdelávajte prihlásením sa na odber našich mesačných bulletinov o kybernetickej bezpečnosti , aby ste boli informovaní o aktuálnych aktualizáciách v oblasti kybernetickej bezpečnosti.
Zdroje:
Ďalšie čítanie:
Zabezpečte svoje podnikanie ľudským firewallom
Súvisiace podmienky:
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Poznámka: Ak sa chcete prihlásiť na odber nášho newslettera, kliknite na ktorýkoľvek z vyššie uvedených odkazov (okrem infografiky), zadajte svoju e-mailovú adresu na pravej strane stránky a kliknite na tlačidlo „ Posielať newslettery“.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ešte predtým, ako Claude Code vytvoril...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.