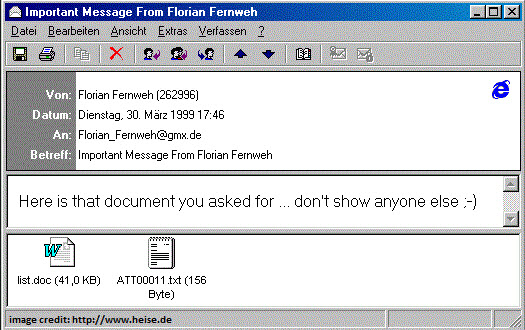
Melissa Virus

5. februára 2020 | Cyber Melissa Virus


Vírus Melissa je malvér , ktorý bol nasadený koncom marca 1999. Programátor menom David Lee Smith prevzal účet America Online (AOL) a použil ho na zverejnenie súboru v internetovej diskusnej skupine. Zverejnenie inzerovalo bezplatné prihlasovacie údaje na webové stránky s obsahom pre dospelých, pričom súbor používalo ako návnadu. Keď si používatelia webovej stránky stiahli a otvorili súbor, do ich počítača bol nasadený vírus. Vírus sa nabúral do používateľovho účtu Microsoft Outlook a odoslal e-maily s rovnakým škodlivým súborom prvým 50 kontaktom v zozname kontaktov. Bol to jeden z prvých veľkých útokov, ktoré upútali pozornosť ľudí, a jeden z prvých skutočných phishingových útokov. Tento útok bol predzvesťou našej online budúcnosti, pretože dnes nás naďalej sužujú ešte sofistikovanejšie sociálne inžinierstvo a phishingové útoky.

Čo to pre mňa znamená ako majiteľa malej alebo strednej firmy?

Vírus Melissa stál spoločnosti škody vo výške miliónov dolárov. Ako majiteľ firmy sa uistite, že program kybernetickej bezpečnosti vašej spoločnosti zahŕňa nasledujúce ochrany:

  1. Zaškoľte svojich zamestnancov a majte zavedený rozsiahly program zvyšovania povedomia, ktorý ich bude školiť o tom, ako odhaliť a vyhnúť sa phishingovým útokom prostredníctvom e-mailov, sociálnemu inžinierstvu a mnohým iným moderným metódam hackerských útokov.
  2. Riaďte svojich zamestnancov minimálne zásadami týkajúcimi sa nakladania s informáciami, prijateľného používania počítačov a hesiel.
  3. Nechajte si vo svojej spoločnosti vykonať posúdenie rizík, aby ste pochopili potenciálne hrozby a zraniteľnosti, ktorým čelíte, a potom, ako sa rozhodnete pre rozpočet, vytvorte plán nápravy, aby ste začali znižovať riziká na prijateľnú úroveň.
  4. Testujte svojich zamestnancov na phishingové útoky aspoň raz za štvrťrok, najlepšie častejšie.
  5. Zabezpečte si technické zabezpečenie, ktoré vás ochráni v prípade zlyhania školení a riadenia – vy a vaši zamestnanci kliknete na útok hackera. Antivírus, filtrovanie spamu, odstraňovanie Práva správcu na pracovné plochy systému Windows a nasadenie Správca hesiel sú to všetko silné východiskové aktivity pre spoločnosti s nízkou kybernetickou vyspelosťou. Postupom času budete musieť pridať ďalšie technické riešenia na zlepšenie svojej ochrany.
  6. Nakoniec nás tento konkrétny vírusový útok naučil nedôverovať skriptom Microsoft VB. Neskoršie vírusy zneužívali možnosti makier v dokumentoch balíka MS Office. V dôsledku toho teraz mnoho spoločností filtruje prílohy, ktoré obsahujú skripty VB aj makrá, aby eliminovali riziká typu Melissa. Väčšina antivírusových spoločností a produktov teraz chráni pred týmito útokmi.

Súvisiace pojmy: Práva správcu, phishing , sociálne inžinierstvo , trójsky kôň , vírus

Súvisiace čítanie: E-mailový podvod so sexuálnym vykorisťovaním: Nenechajte sa stať obeťou

Zdroj: Článok FBI – 20. výročie Melissa Virus

Ak sa chcete dozvedieť viac o 5 najhorších vírusoch všetkých čias, pozrite si toto krátke video:

Robíte dosť pre ochranu svojho podnikania?

Zaregistrujte sa ešte dnes na CyberHoot a spite lepšie s vedomím svojho...

Zamestnanci sú vyškolení v oblasti kybernetickej bezpečnosti a sú v strehu!


Zaregistrujte sa ešte dnes!

Najnovšie Blogy

Zostaňte v obraze s najnovšími informáciami bezpečnostné informácie

Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Corp MDM: Falošná pracovná aplikácia, ktorá chcela čítať vaše textové správy

Corp MDM: Falošná pracovná aplikácia, ktorá chcela čítať vaše textové správy

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...

Čítaj viac

Falošné pomocné programy ChatGPT šíria malvér. Tu je návod, ako ich odhaliť.

Falošné pomocné programy ChatGPT šíria malvér. Tu je návod, ako ich odhaliť.

Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...

Čítaj viac

Phishing so súhlasom OAuth: Chráňte svoje povolenia, nielen svoje heslo

Phishing so súhlasom OAuth: Chráňte svoje povolenia, nielen svoje heslo

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...

Čítaj viac

