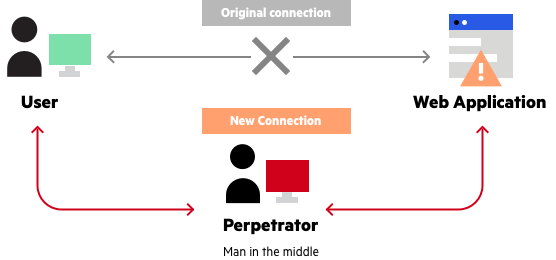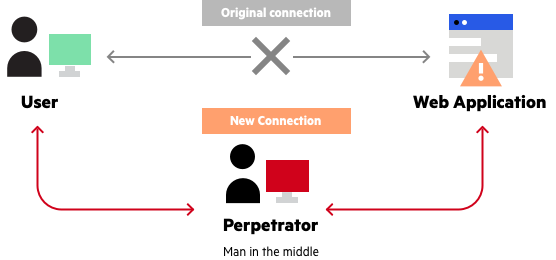
Útok typu „protivník uprostred“ (AITM , predtým označovaný ako „človek uprostred“) je technický termín, ktorý označuje situáciu, keď sa hacker postaví do konverzácie medzi používateľom a aplikáciou; buď aby odpočúval, alebo sa vydával za jednu zo strán, čím vytvára dojem, že prebieha bežná výmena informácií. Hlavným cieľom týchto útokov je ukradnúť citlivé informácie od obetí, ako sú prihlasovacie údaje k online účtom, ako je e-mail, bankovníctvo alebo virtuálna súkromná sieť.
Tieto útoky sa často vyskytujú na podvodných sieťach Wi-Fi, ktoré sa maskujú ako skutočné siete Wi-Fi miestnych firiem. Nič netušiaci používatelia sa pripájajú k falošnej sieti Wi-Fi a ich prevádzka je zachytená a kontrolovaná na tieto pikantné autentifikačné údaje.
Našťastie väčšina webových stránok má zavedené požiadavky na protokol https, ktoré môžu skryť autentifikačné informácie, pokiaľ hacker nepoužíva proxy HTTPS v kombinácii s falošnými požiadavkami DNS. V týchto prípadoch sa hacker môže vydávať za skutočnú webovú stránku, na ktorú sa pokúšate prihlásiť, avšak certifikáty SSL môžu byť jasným signálom, že niečo nie je v poriadku.
Tieto typy útokov sú často spárované s phishingovými útokmi a snažia sa presvedčiť používateľov, aby klikli na škodlivé odkazy alebo zadali osobné údaje na falošnej webovej stránke, aby im ukradli osobné údaje. Tieto falošné webové stránky môžu mať legitímne SSL certifikáty, ktoré sa vyhýbajú spomínanému problému s SSL certifikátom, ktorý sa vyskytuje pri falšovaní legitímnej webovej adresy v DNS.
Zdroj: Imperva
Ďalšie čítanie:
Súvisiace podmienky:
Ako malá a stredná spoločnosť (SMB) môžete podniknúť určité kroky na zníženie pravdepodobnosti, že sa stanete obeťou útokov typu „protistrana v strede“ (Adversary-in-the-Middle). Rovnako ako pri väčšine kybernetických hrozieb je kľúčové vedieť o útoku a o tom, kde alebo ako je spáchaný. Preto nezabudnite vzdelávať zamestnancov o tom, ako sa chrániť v sieťach WiFi a čo je útok AiTM, čo veľmi pomôže. Okrem vzdelávania a školení používateľov o zvyšovaní povedomia môžete urobiť aj toto:
https://www.youtube.com/watch?v=DgqID9k83oQ
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Predstavte si, že ste na diaľnici a jazdíte s ostatnými vozidlami o 20 kilometrov rýchlejšie ako je povolená rýchlosť. Pred vami brzdíte...
Čítaj viac
Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viacDajte svojim ľuďom ostrejší pohľad s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.