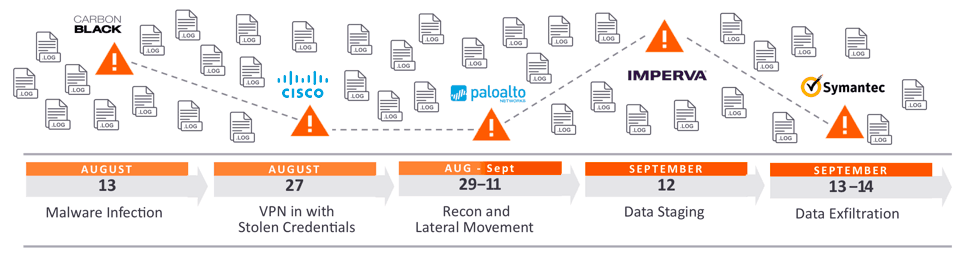
Laterálny pohyb je technika, ktorú hackeri používajú po získaní počiatočného prístupu k počítačom alebo sieťam. Hackeri používajú túto stratégiu na hlbší prístup do siete a hľadajú citlivé údaje a iné cenné aktíva. Po preniknutí do siete si útočník udržiava priebežný prístup tak, že sa pohybuje cez napadnuté prostredie laterálne a získava zvýšené privilégiá pomocou rôznych nástrojov. Privilégiá sú v tomto prípade privilégiá administrátorského účtu, ktoré sa často udeľujú vedúcim pracovníkom IT oddelení, vývojárom, manažérom atď.
Hackeri sa v rámci systému pohybujú laterálne, aby sa vyhli odhaleniu a zostali pripojení k tejto sieti. Hackeri často zneužívajú stroj alebo sieť týždne alebo dokonca mesiace predtým, ako sa prvýkrát zistí únik údajov. Hackeri môžu získať počiatočný prístup k systémom prostredníctvom bežných kybernetických útokov, ako je phishing , sociálne inžinierstvo , vírusy alebo iný malvér . Hackeri sa v systémoch presúvajú vydávaním sa za autorizovaných používateľov, presúvajú sa cez viacero systémov v sieti, kým nedosiahnu svoje ciele. Dosiahnutie tohto cieľa zahŕňa zhromažďovanie informácií o sieťach, systémoch a účtoch, získavanie prihlasovacích údajov, zvyšovanie privilégií, inštaláciu zadných vrátok pre budúci prístup a nakoniec získanie prístupu k cieľovým údajom.
Zdroj: CrowdStrike, ExaBeam
Doplňujúce čítanie: Vytvorenie ľudského firewallu
Súvisiace pojmy: Prieskum, Phishing , Ransomware
Bočný pohyb počas akéhokoľvek narušenia údajov značne sťažuje obnovu. Často je ťažké nájsť pôvodný počítač, z ktorého bol útok ako prvý narušený. Jeho odstránenie a opätovné zostavenie je bežným opatrením, avšak pri bočnom pohybe hacker už napadol iných hostiteľov vo vašej sieti a opustil pôvodný počítač, z ktorého bol narušený systém. To znamená, že vaše pokusy o obmedzenie narušenia môžu byť výrazne sťažené. Monitorovanie sietí s cieľom nájsť bočné narušenia je slabou stránkou väčšiny malých sietí, pričom detekcia a prevencia sa ponecháva na bezpečnostné systémy koncových bodov. Dôležitým poznatkom je, že vždy existuje niečo, čo môžete vy alebo vaša firma urobiť pre zlepšenie svojho programu kybernetickej bezpečnosti a zabránenie úspechu týchto útokov. CyberHoot odporúča nasledujúce kroky, ktoré pomôžu zabrániť tomu, aby ste sa vy alebo vaša firma stali obeťou útoku prostredníctvom bočného pohybu:
Použitie dvoch z troch identifikačných faktorov (niečo, čo ste, máte alebo poznáte) je najlepší spôsob, ako chrániť vaše kritické účty. Hackeri sa spoliehajú na to, že vaši zamestnanci budú opakovane používať svoje heslá. V momente, keď uvidia online služby chránené dvojfaktorovou autentifikáciou (2FA), prejdú na ľahšie ciele (vo väčšine prípadov), pretože vedia, že nemusia byť schopní takúto ochranu veľmi ľahko preniknúť. Nedávny masívny hack hotelového reťazca Marriott bol čiastočne spôsobený nedostatočným dvojfaktorovým overovaním.
Správcovia hesiel automaticky synchronizujú všetky údaje o účtoch medzi zariadeniami (smartfóny, notebooky a tablety). Doplnky webového prehliadača monitorujú vašu aktivitu a pri každom prihlásení na novú webovú stránku vás vyzvú na uloženie prihlasovacích údajov. Vaše používateľské meno a heslo pre doménu (alebo URL adresu, napríklad gmail.com) sú uložené v šifrovanom úložisku hesiel. Správa hesiel a požiadavky by mali byť vynútené prostredníctvom politík riadenia stanovených spoločnosťou.
Používatelia musia byť presne kategorizovaní a musia mať prístup iba k systémom, aplikáciám alebo sieťam, ku ktorým ich práca vyžaduje prístup. Napríklad v podnikovej sieti by mali zariadenia, ako sú stolové počítače a notebooky, spravovať iba IT pracovníci. IT pracovníci by nemali štandardným používateľom udeľovať administrátorské oprávnenia.
Nástroje na zabezpečenie koncových bodov umožňujú IT pracovníkom monitorovať všetky online aj offline koncové body. Tieto nástroje zhromažďujú a ukladajú údaje o významných udalostiach na koncových bodoch a mapujú tieto údaje na základe akčných bezpečnostných informácií a známych taktík, techník a postupov (TTP). Inými slovami, toto riešenie umožňuje IT profesionálom monitorovať trendy a správanie útokov, aby im pomohlo určiť, kam by mali umiestniť svoje zdroje.
Keď všetko ostatné zlyhá a dôjde ku katastrofickému narušeniu bezpečnosti, vaše kybernetické poistenie vám pomôže rýchlo a efektívne sa zotaviť tým, že vám poskytne potrebné zdroje na zotavenie. CyberHoot publikoval dvojdielnu sériu o tom, čo kybernetické poistenie kryje a aké sú s ním spojené výzvy.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ešte predtým, ako Claude Code vytvoril...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

