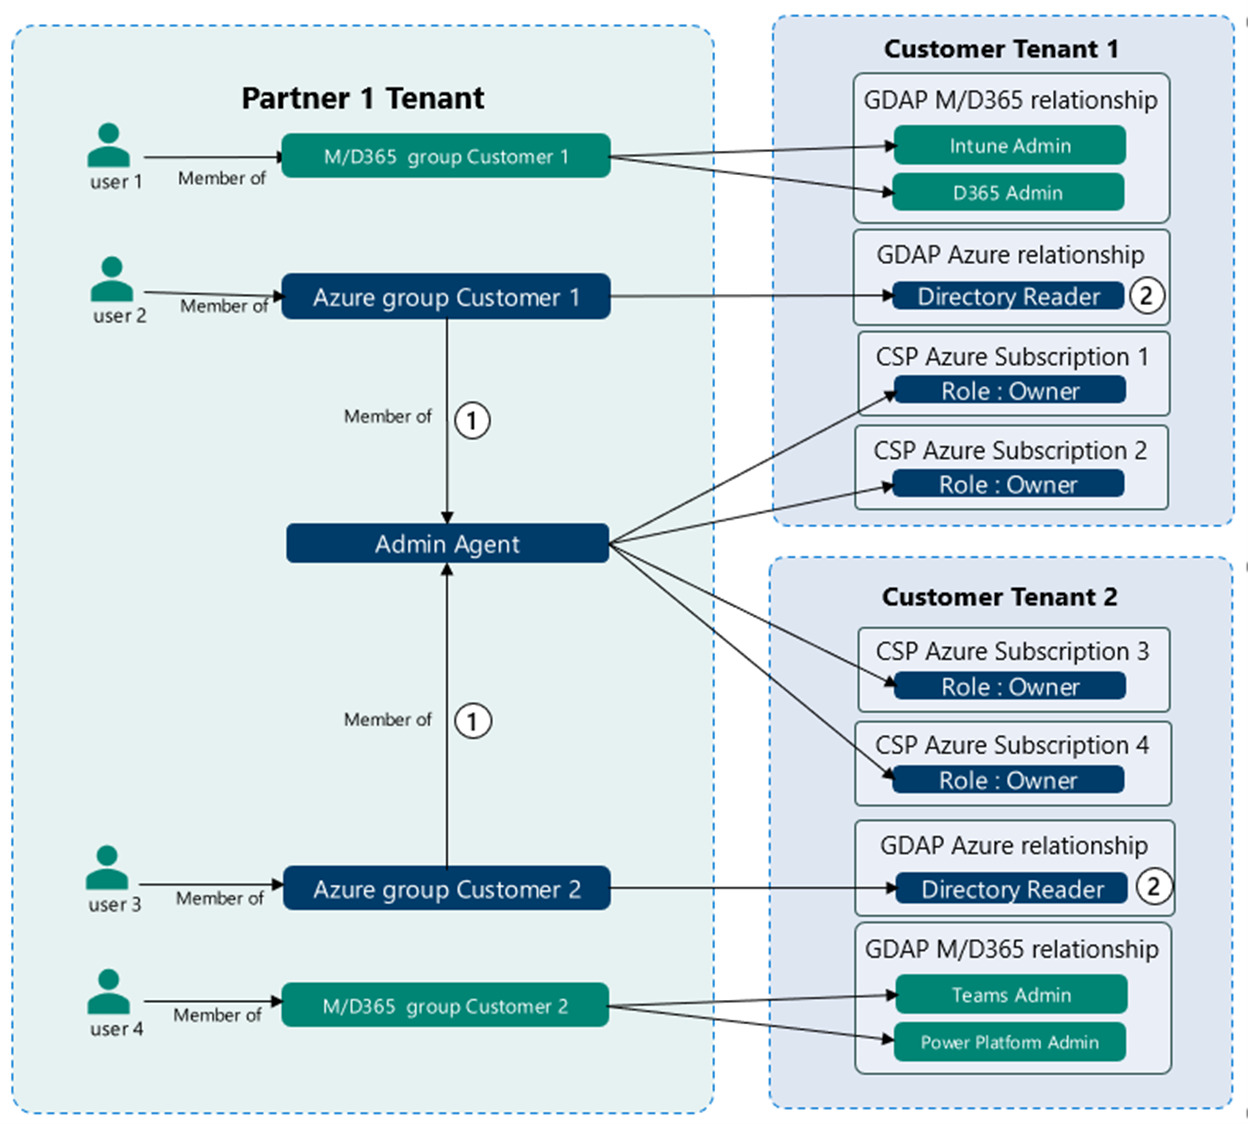
Granulárne delegované oprávnenia správcu (GDAP) od spoločnosti Microsoft je spôsob priraďovania špecifických oprávnení správcu jednotlivcom alebo skupinám v rámci organizácie prostredníctvom služby Microsoft Azure. Tento prístup umožňuje presnejšiu úroveň kontroly nad akciami, ktoré môžu vykonávať rôzni zamestnanci. Znižuje riziko neúmyselných, neoprávnených alebo neidentifikovaných zmien a zároveň znižuje riziká týkajúce sa nárokov pre spoločnosti podporované poskytovateľmi spravovaných služieb (MSP).
GDAP umožňuje administrátorom prideliť oprávnenia pre konkrétne úlohy alebo oblasti, ako je správa používateľských účtov, konfigurácia sieťových nastavení alebo prístup k citlivým údajom. To administrátorom poskytuje legitímnu potrebu konkrétnych oprávnení na prístup k nim bez nutnosti udeľovať plné administrátorské oprávnenia (kľúče k kráľovstvu). V malých a stredných podnikoch a najmä v prostrediach MSP je to dôležité na minimalizáciu rizika narušenia údajov a iných bezpečnostných incidentov spôsobených laxnou správou oprávnení.
Zdieľané prihlasovacie údaje predstavujú kritické bezpečnostné riziko pre každú organizáciu. Pred zavedením GDAP mnoho firiem zdieľalo predvolený účet správcu domény so všetkými inžiniermi. To viedlo k zbytočným rizikám z neidentifikovaných kritických zmien, ktoré nebolo možné vysledovať k jednému správcovi. Viedlo to tiež k odhaleniam, keď zamestnanci odchádzali zo spoločnosti, pretože zmena hesiel na týchto účtoch sa často preskakovala.
Pre poskytovateľov spravovaných služieb (MSP) to bolo niekedy horšie. V prípade poskytovateľov spravovaných služieb, ktorí sa zameriavali na bezpečnosť, mala každá spoločnosť svoj vlastný predvolený účet správcu domény. A napriek tomu boli tieto heslá niekedy predvídateľné, ak boli medzi spoločnosťami jedinečné. Najhorší poskytovatelia spravovaných služieb mohli používať rovnaké heslo správcu domény na všetkých klientskych účtoch. Jedno jednoduché narušenie v jednom účte sa mohlo rozšíriť na viacero ďalších účtov. Riešenie tohto problému v IT odvetví je už viac ako 2 desaťročia výzvou a časovo náročné.
GDAP zvyšuje jednoduchosť, podporovateľnosť a zodpovednosť pri správe informačných technologických systémov, serverov a sietí. Mali by ho prijať všetky IT organizácie.
Mať podrobnú kontrolu nad kritickými administrátorskými oprávneniami je obrovskou výhodou. Poskytnutie oprávnení na vykonávanie špecifických služieb inžinierom bez poskytnutia hlavného hesla na ovládanie všetkého (účet Break Glass) výrazne zvyšuje bezpečnosť.
GDAP môže byť stále zle nastavený, preto sa nezabudnite opýtať svojho poskytovateľa spravovaných služieb (MSP), aký je jeho proces a politika týkajúca sa jeho prijatia. Spolupracujte na definovaní prijateľnej miery rizika pre vašu organizáciu. Budete veľmi radi, že ste si prácu urobili vopred, pretože výhody budú trvať veľmi, veľmi dlho.
Zdroje:
Microsoft: Úvod do podrobných delegovaných administrátorských oprávnení (GDAP)
T-Minus365: Video na YouTube.
Ďalšie čítanie:
Microsoft: Často kladené otázky o GDAP
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Poznámka: Ak sa chcete prihlásiť na odber nášho newslettera, kliknite na ktorýkoľvek z vyššie uvedených odkazov (okrem infografiky), zadajte svoju e-mailovú adresu na pravej strane stránky a kliknite na tlačidlo „ Posielať newslettery“.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.