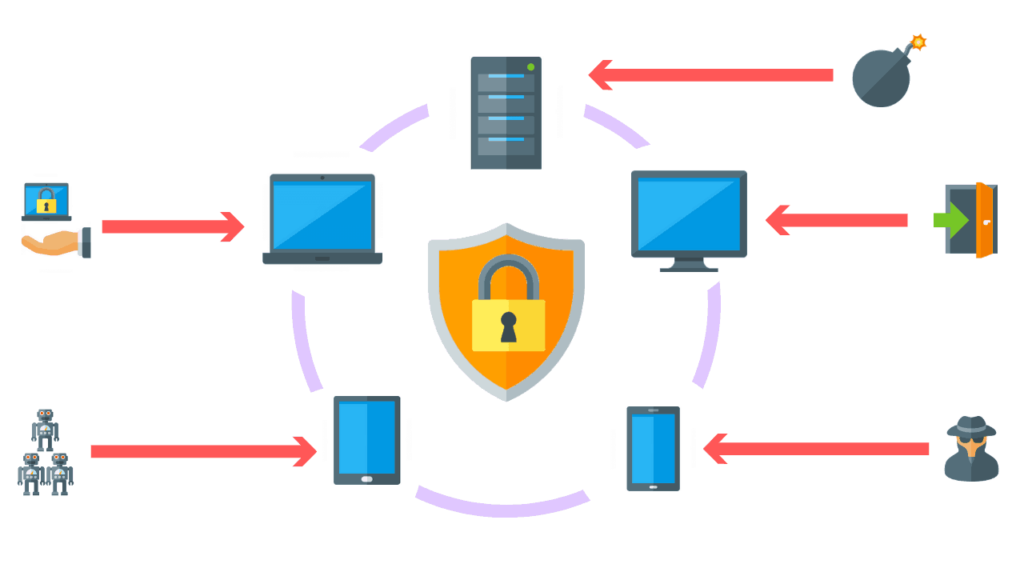
Detekcia a reakcia na koncové body (EDR), tiež označovaná ako detekcia a reakcia na koncové body (EDTR), je riešenie zabezpečenia koncových bodov, ktoré nepretržite monitoruje zariadenia koncových používateľov s cieľom odhaliť a reagovať na kybernetické hrozby, ako je ransomvér a malvér.
Bezpečnostné riešenia EDR zaznamenávajú aktivity a udalosti, ktoré sa dejú na koncových bodoch a ich pracovných zaťaženiach, čím poskytujú bezpečnostným tímom prehľad potrebný na odhalenie incidentov, ktoré by inak mohli byť prehliadnuté. Riešenie EDR musí poskytovať nepretržitý a komplexný prehľad o tom, čo sa deje na koncových bodoch v reálnom čase.
Nástroj EDR by mal ponúkať pokročilé možnosti detekcie, vyšetrovania a reakcie na hrozby vrátane vyhľadávania údajov o incidentoch a triedenia upozornení na vyšetrovanie, overovania podozrivých aktivít, vyhľadávania hrozieb a detekcie a obmedzovania škodlivých aktivít.
Služby EDR idú nad rámec tradičných nemonitorovaných antivírusových systémov a poskytujú detekciu kritických udalostí takmer v reálnom čase a v niektorých prípadoch zastavia útok v jeho priebehu. V iných prípadoch služby EDR spustia alarm a automatizujú reakciu s okamžitým vzdialeným prístupom, aby prevzali kontrolu nad potenciálne nepriateľským počítačom vo vašej sieti. Niektorí dodávatelia uvedení nižšie monitorujú útoky ransomvéru a naznačujú, že dokážu prerušiť alebo zabrániť vzniku šifrovacích udalostí. Ak by to bola pravda, bol by to krok nad rámec tradičných antivírusových riešení na trhu, pretože nie vždy zabránia vzniku ransomvérovej udalosti. Niekoľko populárnych dodávateľov ponúka možnosti EDR buď ako samostatné produkty, alebo ako súčasť balíka služieb:
Nástroje na detekciu a reakciu na koncové body umožňujú organizáciám neustále monitorovať koncové body a servery s cieľom odhaliť potenciálne škodlivé správanie a v niektorých prípadoch mu zabrániť. Účinné nástroje EDR dokážu tieto udalosti odhaliť a reagovať na ne, aby zmiernili škody na koncových bodoch a širšej sieti.
Ďalšie odporúčania pre kybernetickú bezpečnosť
Okrem toho vám a vašej firme pomôžu tieto odporúčania zostať v bezpečí pred rôznymi hrozbami, ktorým môžete čeliť denne. Všetky nižšie uvedené návrhy môžete získať najatím služieb vývoja programu vCISO od spoločnosti CyberHoot.
Všetky tieto odporúčania sú zabudované do produktu CyberHoot alebo služieb vCISO od spoločnosti CyberHoot. S CyberHoot môžete riadiť, školiť, hodnotiť a testovať svojich zamestnancov. Navštívte stránku CyberHoot.com a zaregistrujte sa na odber našich služieb ešte dnes. Minimálne sa naďalej vzdelávajte prihlásením sa na odber našich mesačných bulletinov o kybernetickej bezpečnosti , aby ste boli informovaní o aktuálnych aktualizáciách v oblasti kybernetickej bezpečnosti.
Zdroje:
Ďalšie čítanie:
10 najlepších antivírusových produktov, ktoré by ste mali zvážiť pre svoju firmu
EDR, XDR a MDR: Pochopenie rozdielov medzi skratkami
Súvisiace podmienky:
Riadenie bezpečnostných udalostí a incidentov (SEIM)
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Poznámka: Ak sa chcete prihlásiť na odber nášho newslettera, kliknite na ktorýkoľvek z vyššie uvedených odkazov (okrem infografiky), zadajte svoju e-mailovú adresu na pravej strane stránky a kliknite na tlačidlo „ Posielať newslettery“.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.