Certifikácia modelu kybernetickej zrelosti (CMMC) je systém úrovní súladu, ktorý pomáha vláde, konkrétne Ministerstvu obrany (DoD) , určiť, či má organizácia zavedené bezpečnostné opatrenia na bezpečnú prácu s kontrolovanými neutajovanými informáciami ( CUI ) alebo inými obchodne kritickými údajmi. Spoločnosti, ktoré majú záujem o spoluprácu s DoD, musia mať hodnotenie CMMC a dodržiavať špecifické predpisy CMMC. CMMC začala s určitými úrovňami certifikácie, avšak, ako je uvedené nižšie, s vydaním CMMC 2.0 v januári 2022 tieto úrovne zredukovala na 3 jedinečné úrovne, ako je uvedené nižšie.
Úroveň 1 je to, čo by väčšina spoločností už mala dosiahnuť; zahŕňa základné bezpečnostné systémy, hygienu hesiel a antivírusový softvér. Úroveň 3 zahŕňa proaktívne metódy na detekciu a zmiernenie hrozieb skôr, ako začnú, ako aj systémy a procesy zavedené na audit infraštruktúry, identifikáciu nedostatkov a ich opravu. Systém úrovne 3 sa neustále optimalizuje.
Certifikáciu CMMC vyžadujú organizácie pracujúce s informáciami ministerstva obrany. Ak organizácia pracuje s CUI, môže potrebovať iba previerku úrovne 2 alebo nižšiu. Ak organizácia pracuje s utajovanými informáciami, pravdepodobne bude potrebovať previerku úrovne 3.
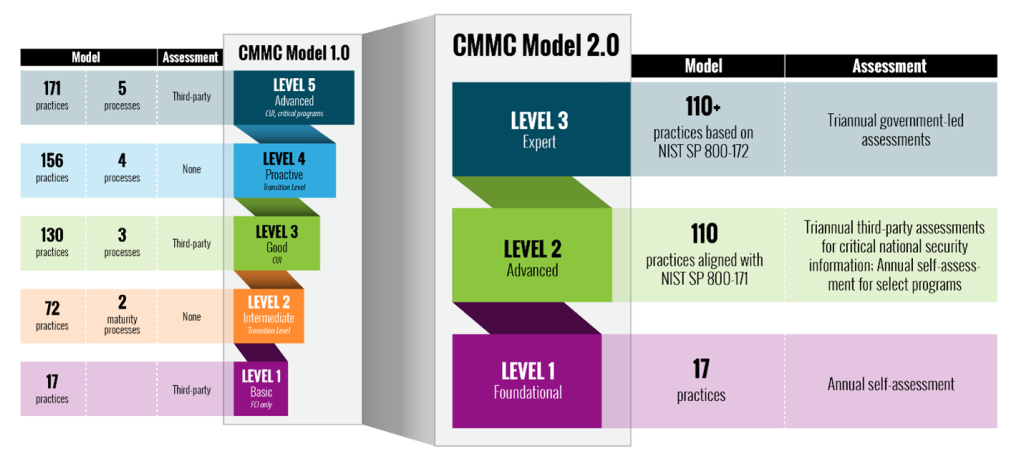
Ak máte záujem o spoluprácu s vládou, vaša organizácia môže vyžadovať súlad s CMMC. Požiadavky na súlad s CMMC sa líšia v závislosti od zmluvy, pričom mnohé zmluvy vyžadujú súlad iba s úrovňou 1 alebo 2, ale niektoré zmluvy vyžadujú úroveň 3.
Ak nepracujete pre vládu, ale plánujete v budúcnosti pracovať v obrannom priemysle, mali by ste aj tak začať svoju cestu s CMMC. Mnohí odhadujú, že organizácii môže trvať 12 až 18 mesiacov, kým dosiahne pripravenosť úrovne 2 CMMC, a dlhšie, ak dosiahne úroveň 3.
Mali by ste sa tiež obrátiť na konzultanta CMMC, ktorý vám s prípravou pomôže. Existuje mnoho ciest, ktorými sa môžete vydať a ktoré vedú do slepej uličky. Ďalšie rozhodnutia v rámci dodržiavania predpisov CMMC ešte len treba určiť – najmä kto môže sám preukázať súlad s požiadavkami úrovne 2 a kto bude musieť byť certifikovaný licencovanou certifikačnou organizáciou.
Základné princípy súladu s CMMC sa týkajú proaktívnych a konzistentných osvedčených bezpečnostných postupov založených na kontrolných cieľoch NIST 800-171. Ide o kontroly, na ktorých implementáciu by sa mala zamerať väčšina organizácií, aby zabezpečila silný program kybernetickej bezpečnosti do hĺbky a jednoducho pokoj v duši.
Ďalšie odporúčania uvedené nižšie pomôžu vašej organizácii nasmerovať sa na správnu cestu k dosiahnutiu súladu s CMMC.
Ďalšie odporúčania pre kybernetickú bezpečnosť
Okrem toho vám a vašej firme pomôžu tieto odporúčania zostať v bezpečí pred rôznymi hrozbami, ktorým môžete čeliť denne. Všetky nižšie uvedené návrhy môžete získať najatím služieb vývoja programu vCISO od spoločnosti CyberHoot.
Všetky tieto odporúčania sú zabudované do produktu CyberHoot alebo služieb vCISO od spoločnosti CyberHoot. S CyberHoot môžete riadiť, školiť, hodnotiť a testovať svojich zamestnancov. Navštívte stránku CyberHoot.com a zaregistrujte sa na odber našich služieb ešte dnes. Minimálne sa naďalej vzdelávajte prihlásením sa na odber našich mesačných bulletinov o kybernetickej bezpečnosti , aby ste boli informovaní o aktuálnych aktualizáciách v oblasti kybernetickej bezpečnosti.
Zdroje:
Ďalšie čítanie:
Zabezpečenie základne obranného priemyslu
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Poznámka: Ak sa chcete prihlásiť na odber nášho newslettera, kliknite na ktorýkoľvek z vyššie uvedených odkazov (okrem infografiky), zadajte svoju e-mailovú adresu na pravej strane stránky a kliknite na tlačidlo „ Posielať newslettery“.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

