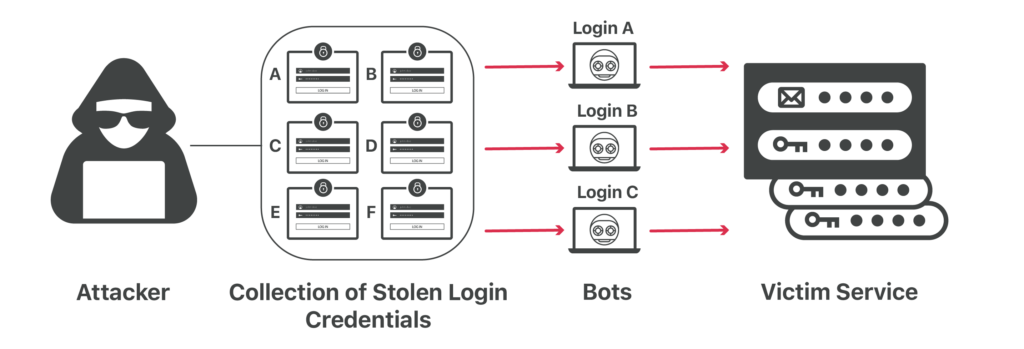
Credential Stuffing je autonómne vkladanie ukradnutého používateľského mena a hesla do funkcie webového overovania v nádeji, že sa získa neoprávnený prístup k používateľským účtom. Po úspešnom prihlásení do účtu útoky rýchlo prevezmú kontrolu nad účtom. V tomto bode môže hacker vykonávať podvodné finančné transakcie. V prípade e-mailového účtu prehľadá priečinky s odoslanými a odstránenými poštami a vyhľadá každú dostupnú e-mailovú adresu. Pravdepodobne sa na týchto jednotlivcov zameria novými phishingovými útokmi, pričom sa bude vydávať za dôveryhodnú stranu, do ktorej bol účet napadnutý hackermi.
Hackeri zvyčajne získavajú tieto ukradnuté prihlasovacie údaje tak, že používatelia klikajú na phishingové odkazy a zadávajú informácie o svojom účte na falošných webových stránkach. Prípadne si môžu zakúpiť databázy používateľských mien a hesiel na dark webe. Nakoniec, profesionálni hackeri preniknú na populárne webové stránky a ukradnú databázu hesiel v nádeji, že nebola správne zašifrovaná pomocou solených a iteratívne hašovaných hesiel.
Zdroj: Wiki o tajnej bezpečnosti
Doplňujúce čítanie: Vyvíjajúca sa hrozba falšovania poverení
Súvisiace pojmy: Phishing , Spear-Phishing , Trójsky kôň
Ďalším kybernetickým útokom, ktorý možno zmierniť prostredníctvom riadneho vzdelávania a povedomia o kybernetickej bezpečnosti, je tzv. „credential stuffing“. Vzdelávanie zamestnancov a používanie nových phishingových testov od CyberHoot môže znížiť pravdepodobnosť narušenia bezpečnosti v dôsledku zadania prihlasovacích údajov používateľom na škodlivej stránke. Najlepším spôsobom, ako sa brániť tomuto typu útoku, je správna hygiena hesiel a školenie zamestnancov/personálu o nebezpečenstvách phishingu. Správnu hygienu hesiel možno zjednodušiť nasledujúcimi krokmi:
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ešte predtým, ako Claude Code vytvoril...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.