K útoku typu Buffer Overflow dochádza, keď sa program pokúša zaplniť blok pamäte (pamäťový buffer) väčším množstvom dát, ako má buffer pojať. Buffery sú v podstate oblasti úložiska, ktoré dočasne uchovávajú dáta počas ich prenosu z jedného miesta na druhé.
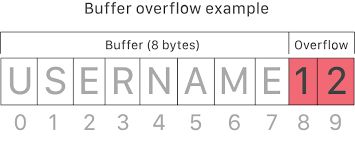
Keď hacker odošle škodlivé vstupy do zraniteľnej aplikácie, môže ju prinútiť spustiť škodlivý kód, aby prevzal kontrolu nad počítačom alebo spôsobil zlyhanie systému. Zraniteľnosti typu pretečenia vyrovnávacej pamäte sú známe tým, že sú spôsobené chybami programátorov, ktoré sa dajú ľahko pochopiť, ale oveľa ťažšie sa im vyhnúť a chrániť sa pred nimi.
Útočníci zneužívajú problémy s pretečením vyrovnávacej pamäte prepísaním pamäte aplikácie, zmenou cesty vykonávania programu a spustením odpovede, ktorá poškodí súbory alebo odhalí citlivé informácie. Útočník môže napríklad pridať ďalší kód a odoslať aplikácii nové pokyny, aby získal privilegovaný prístup k vášmu IT systému.
Zdroj: NetSparker , Imperva
Ďalšie čítanie:
Súvisiace podmienky:
Prevencia pretečenia vyrovnávacej pamäte sa týka v prvom rade firiem vyvíjajúcich softvér. Školte vývojárov o 10 najčastejších chybách v kódovaní podľa OWASP, aby ste im pomohli pochopiť dôležitosť kontrol hraníc a validácie vstupov v kóde, ktorý píšu. Väčšina riešení statického skenovania kódu na trhu testuje validáciu vstupov a upozorní vás, ak ju nemáte správne nastavenú. Vždy zahrňte statické a dynamické skenovanie kódu do svojho životného cyklu vývoja softvéru.
V prípade firiem, ktoré sa nezaoberajú vývojom, je potrebné venovať pozornosť zraniteľnostiam, ktoré môžu byť odhalené v softvéri COTS, ktorý si kupujete a používate vo svojej firme. Niekedy sa v ňom vyskytnú zraniteľnosti spôsobujúce pretečenie vyrovnávacej pamäte, ktoré môžu viesť k ohrozeniu vašich výpočtových systémov. Vždy sledujte bezpečnostné odporúčania svojich dodávateľov a včas nainštalujte opravy, aby ste zaistili bezpečnosť vášho softvérového prostredia pred týmito a mnohými ďalšími zraniteľnosťami.
Útokom na pretečenie vyrovnávacej pamäte sa dá ľahko predísť, či už v kóde iných používateľov alebo vo vašom vlastnom. Venujte tomu pozornosť a vyhnite sa nákladnej chybe.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: Pamätám si začiatky...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Blog tohto týždňa má...
Čítaj viac
Z času na čas sa objaví malvér s dostatočne šikovným trikom, ktorý prinúti bezpečnostných výskumníkov zastaviť sa a...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.